
盗まれたAI APIキーがハッカーの自動スキャン費用を肩代わり
アクセス制限のある犯罪フォーラムで、盗んだOpenAI、Anthropic、GoogleのAPIキーで動く自律型ハッキングツールが販売されています。スキャン費用を負担するのは、キーの持ち主です。Bitsightの脅威インテリジェンスチームは、2026年2月から8月にかけて、16のアンダーグラウンドフォ
アクセス制限のある犯罪フォーラムで、盗んだOpenAI、Anthropic、GoogleのAPIキーで動く自律型ハッキングツールが販売されています。スキャン費用を負担するのは、キーの持ち主です。Bitsightの脅威インテリジェンスチームは、2026年2月から8月にかけて、16のアンダーグラウンドフォ
GitHub上の1万7,000件超の偽リポジトリが、マルウェア「SmartLoader」を配布しています。「FakeGit」キャンペーンが今月初めに再始動し、情報窃取型マルウェア「StealC」を拡散しているものです。 攻撃者は主に使い捨てアカウントを利用していますが、研究者らは、正規の開発者のものとみられるアカウン
Netskope Threat Labsによると、サイバー犯罪者はAIツールや開発者向けリソースとして人気の高いGitHubリポジトリを複製し、情報窃取型マルウェア(インフォスティーラー)を配布しているとのことです。 (出典: Netskope) Netskopeは、2026年4月に初めて報告された
開発者およびAI利用者を標的とした大規模なマルウェアキャンペーンが発見され、攻撃者が偽のAIツールとクローンされたGitHubリポジトリを武器化し、インフォスティーラーを配布して機密データを窃取している実態が明らかになりました。Anti-malwaresoftware 今回明らかになった最新の手口は、明確な戦術的転換
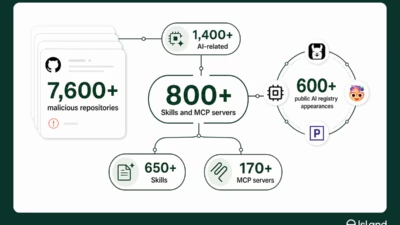
新たな脅威ベクター「AgentBaiting」の出現 人工知能ツールの人気急上昇により、スキルディレクトリは初期アクセスの標的として格好の場所になっています。攻撃者はModel Context Protocol(MCP)サーバーのリポジトリを狙い、悪意あるペイロードを配布しています。特筆すべきは、
「FakeGit」と名付けられた大規模な攻撃活動が、7,600件の悪意あるGitHubリポジトリを通じてSmartLoaderおよびStealCマルウェアを拡散しており、これらのリポジトリの累計ダウンロード数は1,400万件を超えています。 800件を超えるリポジトリがAIスキルやMCPサーバーを装っており、公開され
Islandによると、約7,600件の悪意あるGitHubリポジトリが発見され、そのうち800件以上がAI SkillやModel Context Protocol(MCP)サーバーを装っていました。この動きは2026年4月にピークを迎えています。 FakeGit作戦の規模(出典: Island)
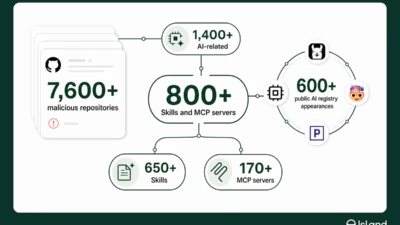
AgentBaitingは、AIエージェントとそのケーパビリティ・エコシステムが、マルウェア配布の主要な標的として台頭してきたことを示す最も明確な兆候です。7,600件のリポジトリを操るFakeGitの手口は、SmartLoaderとStealCをAI SkillsやMCPワークフローに直接送り込んでいます。 攻撃者
セキュリティ研究者らは、悪意のあるGitHubリポジトリ、公開AIレジストリ、そしてAIエージェントが読み取り可能なインストール手順を悪用し、マルウェアローダー「SmartLoader」を配布する大規模な「FakeGit」マルウェア作戦を発見しました。 Islandの研究者らは、この作戦に関連する悪意のあるGitHu
レトロゲームのファンは、コンソール向けのツールやプラグインを装ったGitHubプロジェクトに注意が必要です。攻撃者は一般的なコンピュータマルウェアをホームブリューソフトウェアに偽装することができ、この手口はアクティブな改造コミュニティを持つレトロプラットフォームであれば、特定のコンソールに限らず有効です。 最近、
すべての記事を読み込みました