
Microsoft、開示前のZimbraの脆弱性を悪用するハッカーを確認
セキュリティ
セキュリティ
Zimbra Collaboration Suite(ZCS)に存在する重大度の高いOSコマンドインジェクションの脆弱性が、パッチ提供の直後、脆弱性が一般公開される前から悪用されていました。Microsoftが報告しています。 この脆弱性は「CVE-2026-73570」(CVSSスコア8.9)として追跡されています
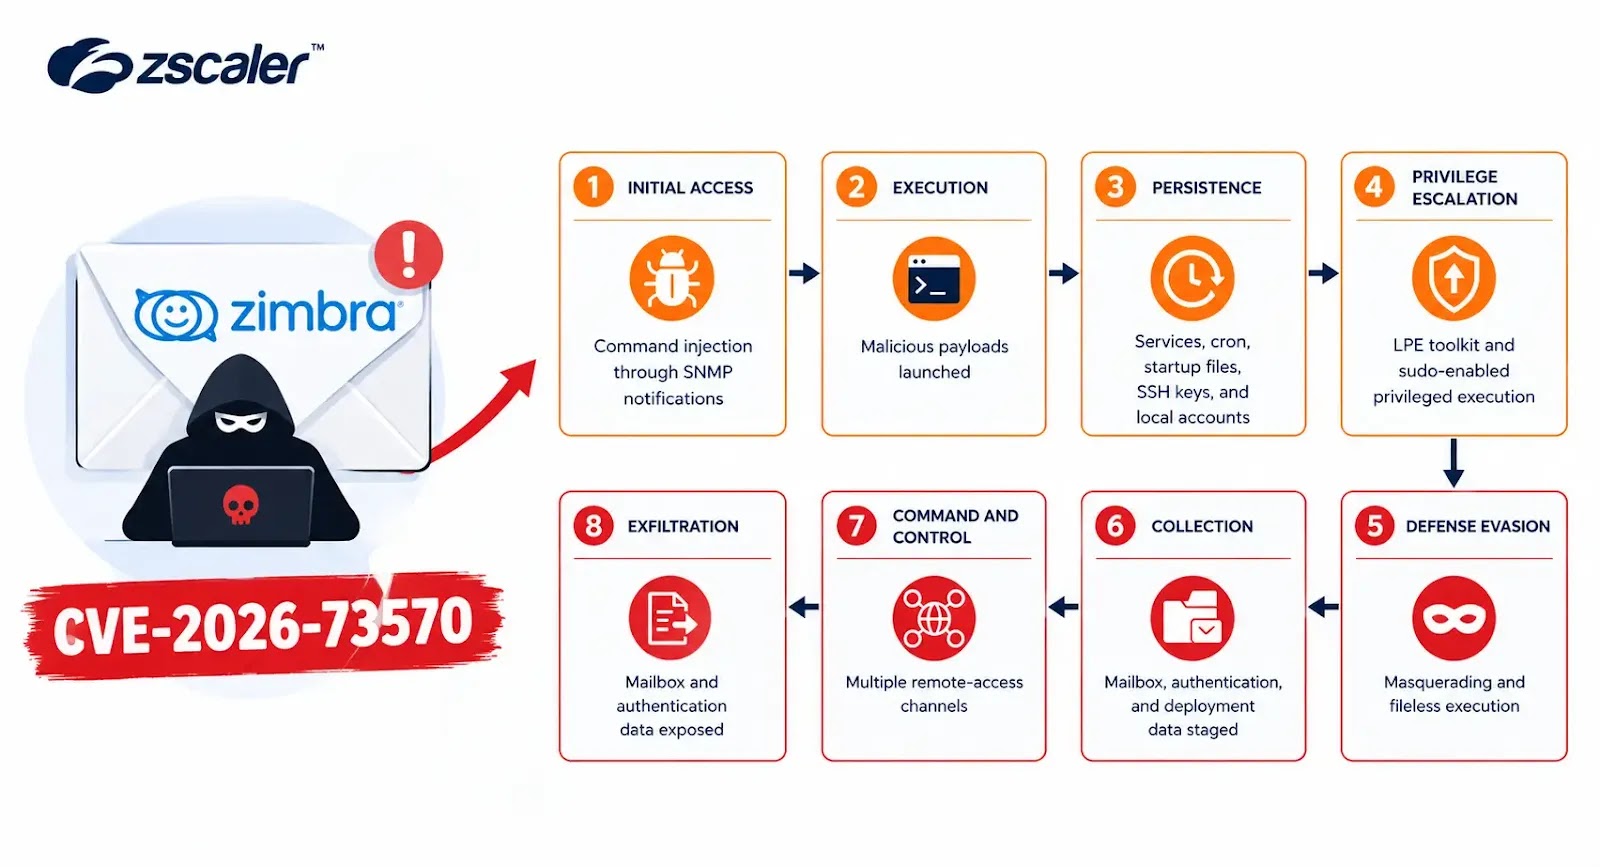
Threat Intelligenceは、Zimbra Collaboration Suiteに存在する深刻な認証不要のコマンドインジェクション脆弱性「CVE-2026-73570」が、実際に悪用されていることを確認しました。この脆弱性を突くと、攻撃者は特別に細工したメールを送信するだけで、インターネットに公開された
インターネットに公開されたZimbraインスタンスのうち少なくとも274台が、CVE-2026-73570を悪用した攻撃者によって侵害されたことが、Shadowserver Foundationが月曜日に共有した情報で明らかになりました。 CVE-2026-73570について Zimbra Colla
連邦機関は、未認証のリモートコード実行を許してしまうZimbra統合コミュニケーションスイートの脆弱性について、月曜終業時までにパッチを適用するよう義務付けられました。この措置は、CISAがこの脆弱性を追加したことを受けたもので、金曜日に既知の悪用された脆弱性(KEV)カタログへ登録された後、実際の悪用報告が相次いだこ
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、米連邦政府機関に対し、Zimbra Collaboration Suite(ZCS)において実際に悪用が確認されている脆弱性を3日以内に修正するよう命じました。 Zimbraセキュリティチームは、この脆弱性(CVE-2026-73570として追跡)を、7月
Zimbra Collaboration Suiteに存在する重大なOSコマンドインジェクション脆弱性を狙った積極的な悪用が新たに確認されました。この脆弱性により、未認証のリモート攻撃者がzimbraユーザー権限で任意のシェルコマンドを実行できてしまいます。 CVE-2026-73570として追跡されているこの脆弱性
ポーランドのコンピュータ緊急対応チームであるCERT Polskaは、Zimbra Collaboration Suite(ZCS)に存在する深刻な脆弱性の悪用が攻撃者によって開始されたと警告しました。 ZCSは世界中で数億人・数多くの組織に利用されている人気のメールおよびコラボレーションソフトウェアスイートで、数千
Zimbra Collaboration Suiteに存在するコマンドインジェクションの重大な欠陥が実際に悪用されており、管理者には早急なパッチ適用と侵害の有無の確認が求められています。 CERT Polskaは8月17日にアラート145/2026を発行し、CVE-2026-73570により認証を経ていないリモートの
Zimbraは、Zimbra Collaboration Suite(ZCS)バージョン10.1.20をリリースし、SNMP監視コンポーネントに存在する重大なコマンドインジェクション脆弱性と、Classic Web Clientに影響する複数のクロスサイトスクリプティング(XSS)脆弱性を修正しました。 Marily
すべての記事を読み込みました