
Shai-Hulud ワームがAIインフラに波及、Tensorlakeのパッケージが侵害される
セキュリティ
セキュリティ
暗号資産(仮想通貨)ウォレットになりすました悪意あるFirefox拡張機能16件が見つかりました。これらはウォレットのインポート時に、リカバリーフレーズと秘密鍵を盗み取ります。 拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザーツールを装っています。盗んだ情報は、攻撃者が管理するCloudfl
Threat Researchは、暗号資産ウォレットのリカバリーフレーズと秘密鍵を盗むために作られた、悪意あるFirefox拡張機能16件による組織的な攻撃キャンペーンを確認しました。 これらの拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザツールを装い、ウォレットの機密情報を攻撃者が管理する
開発者向けプラットフォーム型SCAで最有力なのはSnykです。Sonatypeはリポジトリファイアウォールで抜きん出ており、SocketはCVEスキャナーが対応できない悪意あるパッケージの検出に特化しています。 本記事では、無料枠、開発者向け、レジストリ、コンプライアンス、サプライチェーン態
開発者を狙うマルウェアキャンペーン「GlassWorm」に関連するVS Codeのテーマ拡張機能群が見つかりました。調査では、Visual Studio MarketplaceとOpen VSXレジストリにまたがり、悪意があると確認された拡張機能2件と、関連するテーマ複数が特定されました。 不審なテーマのうち「Coc
GlassWormに関連するソフトウェアサプライチェーン攻撃のキャンペーンで、一見無害なVisual Studio Code(VS Code)のカラーテーマが悪用されました。攻撃者はこれらを通じて、Visual Studio MarketplaceとOpen VSX Registryの両方に悪意のあるローダーを配布し
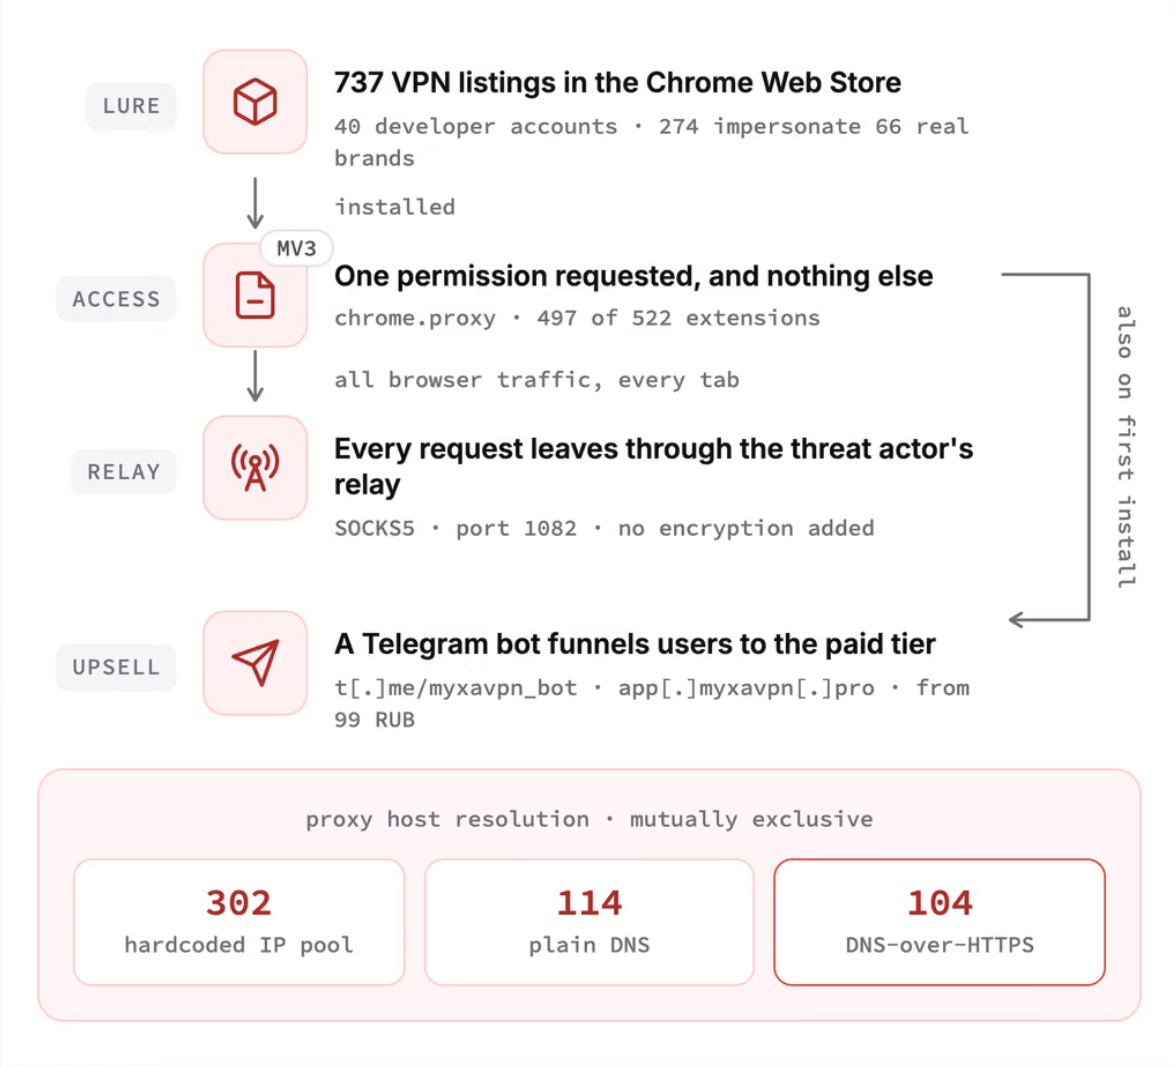
無料VPNの裏に隠れたネットワーク ユーザーが無料のVPNをインストールし、「接続」をクリックします。画面には見慣れた「保護されています」というメッセージが表示されます。しかし、数百種類の異なる名称の裏では、1つの共通インフラが動いていました。ブラウザトラフィックのほぼすべてが、そこを経由していた
「PDF Identity Verifier」と呼ばれるこのアドオンは、2026年9月3日にFirefoxアドオンストアに登場しました。悪意のある機能は9月11日公開のバージョン1.4で追加されています。 Socketによると、この拡張機能の利用者は少数にとどまっており、想定される影響は限定的だといいます。ただし、そ
PDF本人確認ツールを装った悪意のあるFirefox拡張機能が発見されました。セッションCookieの窃取と自動化されたアカウント乗っ取り活動を通じて、Googleアカウントを標的にしています。 このキャンペーンが注目される理由は、アドオンが当初、明らかな認証情報窃取コードや悪意のあるURL、ハードコードされたペイロ
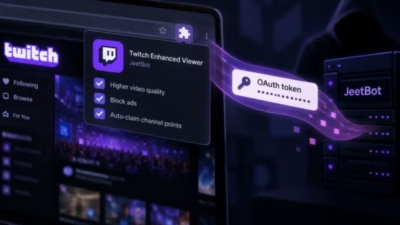
Socketの研究者によると、Chromeユーザー約3万人が利用しているTwitchのブラウザ拡張機能が、OAuth認証トークンを開発者が管理するインフラに送信していたことが判明しました。 この拡張機能「Twitch Enhanced Viewer | JeetBot」は、公式のChromeおよびFirefox
すべての記事を読み込みました