
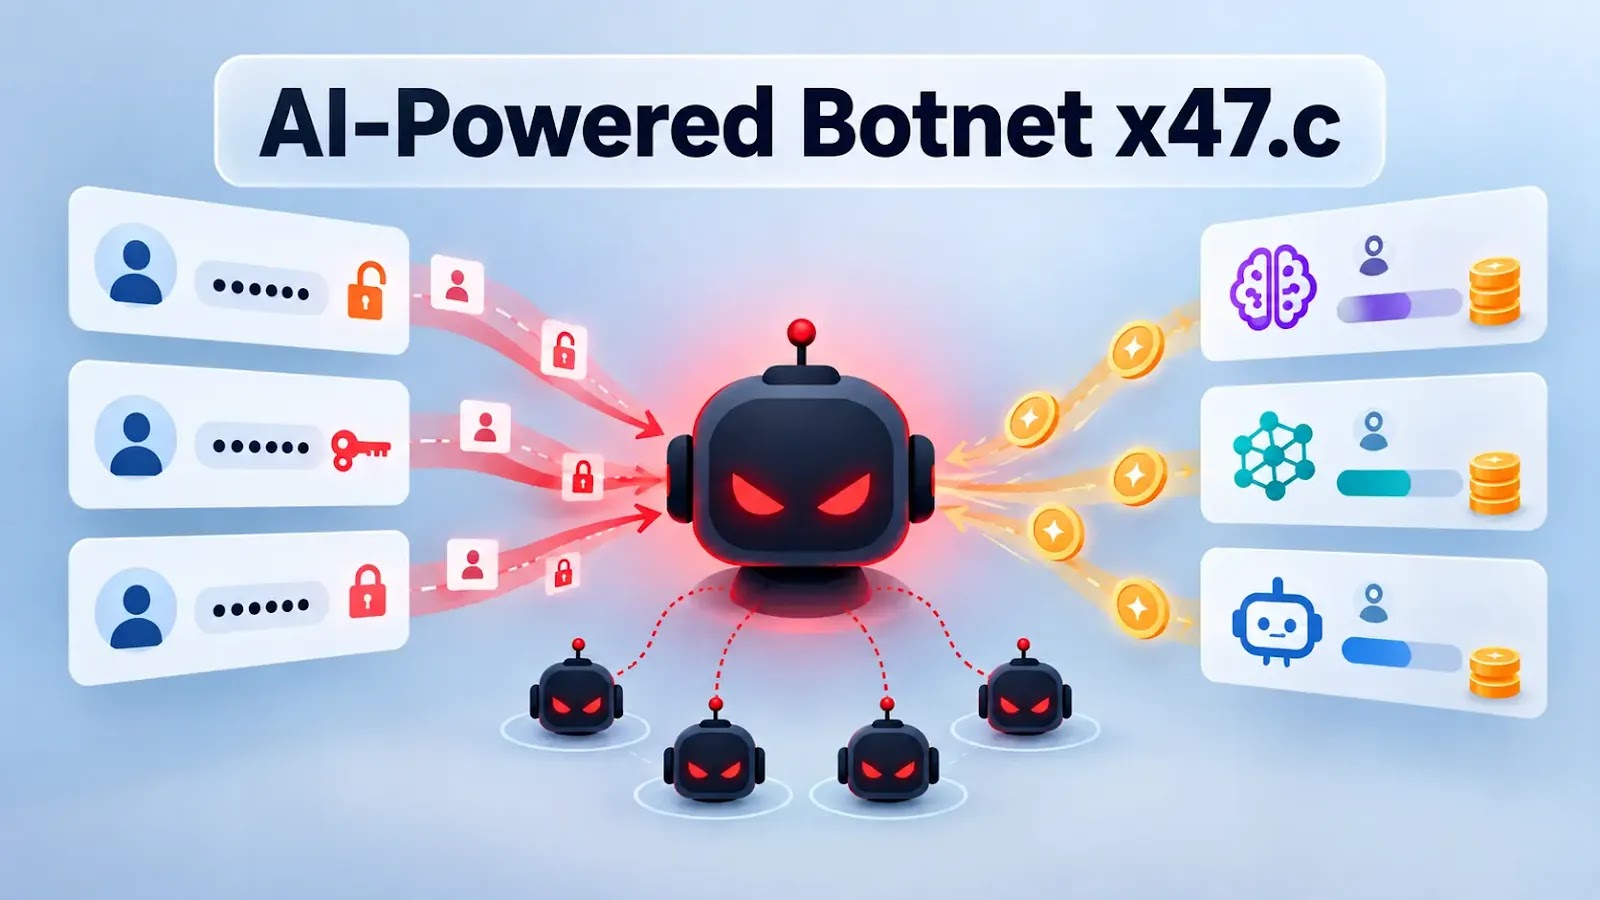
AI搭載の新型ボットネット「x47.c」、認証情報を窃取しAIアカウントのクレジットを枯渇させる
新たに確認されたWindows向けボットネット「x47.c」が、従来型のDDoSツール、認証情報の窃取、SOCKS5プロキシ、ファストフラックス方式のコマンド&コントロール(C2)インフラに加え、被害者が契約する有料AIサービスのクレジットを使い果たす「AI APIドレイン」機能を売り込んでいます。 Qrator R
新たに確認されたWindows向けボットネット「x47.c」が、従来型のDDoSツール、認証情報の窃取、SOCKS5プロキシ、ファストフラックス方式のコマンド&コントロール(C2)インフラに加え、被害者が契約する有料AIサービスのクレジットを使い果たす「AI APIドレイン」機能を売り込んでいます。 Qrator R
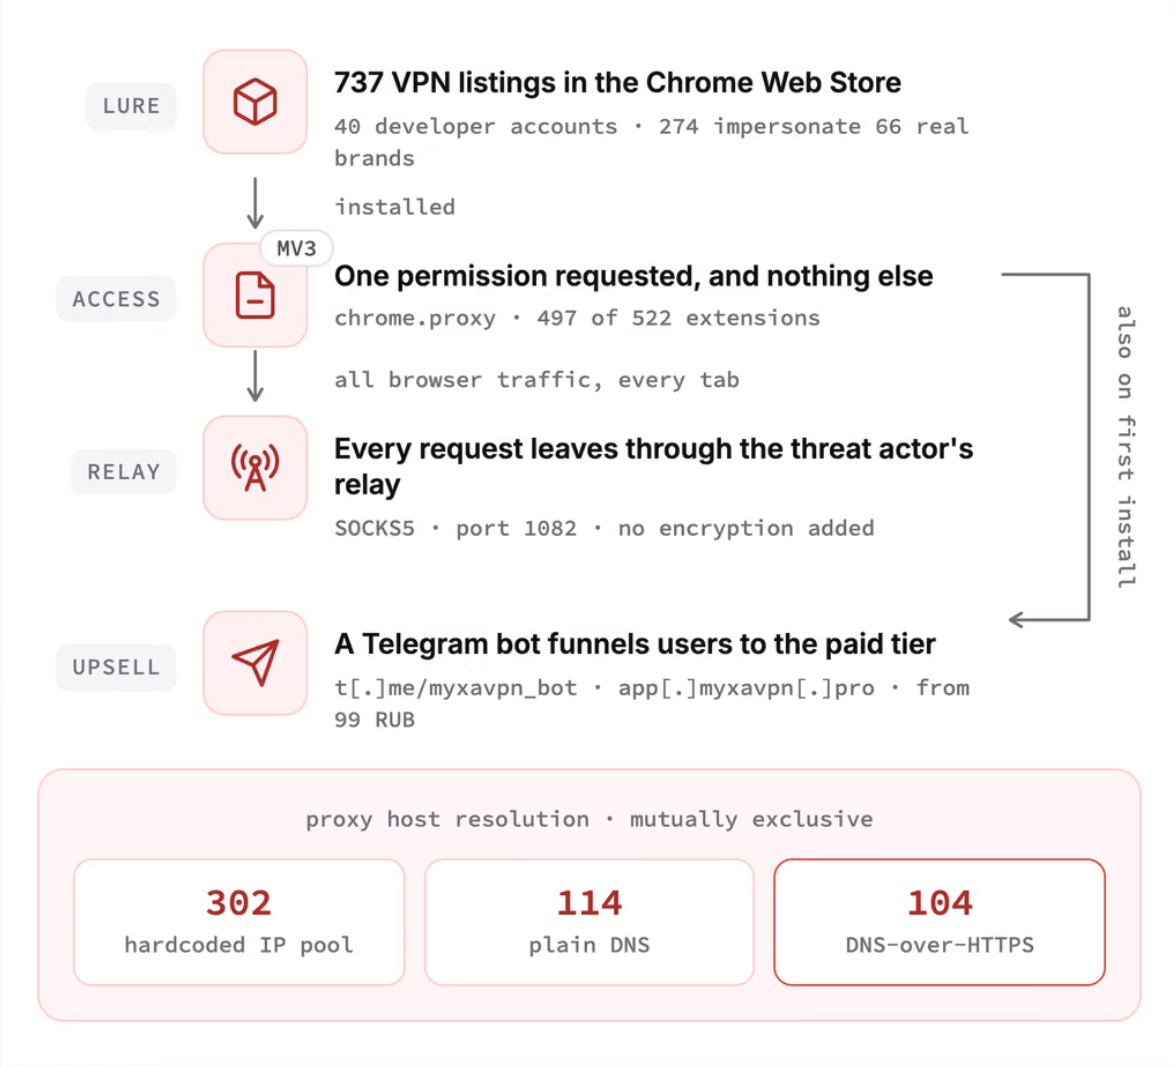
無料VPNの裏に隠れたネットワーク ユーザーが無料のVPNをインストールし、「接続」をクリックします。画面には見慣れた「保護されています」というメッセージが表示されます。しかし、数百種類の異なる名称の裏では、1つの共通インフラが動いていました。ブラウザトラフィックのほぼすべてが、そこを経由していた
これまで報告例のなかったWindows向けボットネット「x47.c」が、18種類の攻撃手法を提供していることが判明しました。その中には、被害者が有料契約しているAIクレジットを枯渇させることを狙った手法も含まれています。 Qrator Research Labsが9月23日に公開した調査報告によると、販売者であ
You are here: Home / Countermeasures / whitelist-bypass ― ビデオ通話プラットフォームを利用してWebRTCトンネルを構築 whitelist-bypassは、承認済みドメインのリストのみを許可し、それ以外をすべてブロックするネットワークを標的として、商用ビデオ通
トロイの木馬化されたnpmパッケージ群が、RedC2 4.0のLinuxインプラントを配布しています。これにより攻撃者は、一見無害な依存関係のインポートを足がかりに、SOCKS5プロキシとTCPフォワーディングを通じて内部ネットワークへ侵入する経路を手に入れることになります。 今回のキャンペーンは、実際に機能するカレ

新たに確認されたLinuxボットネット「Evooo1Bot」が、インターネットに公開された脆弱なルーターやエッジアプライアンス、カメラ、企業システムを標的にしています。Mirai由来のDDoS機能に加え、プロキシ中継、認証情報の窃取、SSHブルートフォース、エクスプロイトによる感染拡大といった機能を兼ね備えています。

FortiGuard Labsは、これまで確認されていなかったLinuxボットネット「Evooo1Bot」を発見しました。この名称は、すべてのマルウェア検体に埋め込まれている「evooo1」という文字列に由来します。 この脅威はインターネットに公開されたルーター、ファイアウォール、カメラ、その他のエッジデバイスを標的

Mirai系の新たなモジュール式Linuxボットネットマルウェア「Evooo1Bot」が、インターネットに露出したゲートウェイ機器を標的とし、SOCKS5トラフィック中継ノードに変えていることが分かりました。 このマルウェアの機能はプロキシノード化にとどまらず、認証情報の窃取、SSHブルートフォース攻撃、そして分散型

Chromeウェブストアで公開されていた737件を超えるブラウザ拡張機能が、著名なVPN・プロキシサービスになりすまし、利用者のトラフィックを単一の事業者が運営するSOCKS5プロキシ経由で送信していたことが分かりました。 これらの拡張機能の中には、Proton VPN、NordVPN、Surfshark、Expre
Chromeウェブストアを舞台とした、ある不正操作が明らかになりました。「無料VPN」を謳う拡張機能を、単一のプロキシプロバイダーが管理するブラウザ全体のトラフィック中継装置に変えてしまうというものです。 このキャンペーンは、少なくとも40の開発者アカウントによって公開された737個の拡張機能で構成されており、うち2
すべての記事を読み込みました