
FBI、「FortiBleed」攻撃は依然継続中と警告 FortiGate 8万6,000台超が被害
FortiBleed攻撃は引き続きFortinet製FortiGateを標的にしています。SOCRadarによると、被害は194カ国で8万6,644台以上のデバイスに及んでいます。SecureNetworks FBIと米シークレットサービスは、2026年10月6日に公表した共同勧告(PDF)で、インターネットに公開さ
FortiBleed攻撃は引き続きFortinet製FortiGateを標的にしています。SOCRadarによると、被害は194カ国で8万6,644台以上のデバイスに及んでいます。SecureNetworks FBIと米シークレットサービスは、2026年10月6日に公表した共同勧告(PDF)で、インターネットに公開さ
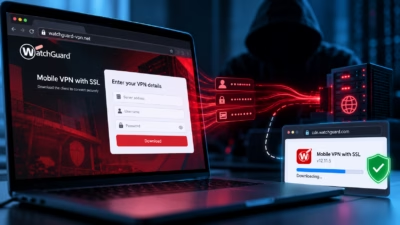
Huntressの研究者らは、WatchGuardを装った偽のダウンロードページでSSL VPNの認証情報を盗み取り、その後WatchGuard自身のCDNから正規かつ有効な署名付きインストーラーを被害者に渡すSEOポイズニングキャンペーンを確認しました。エンドポイント製品が検知できるものは何も残りません。 Hunt
企業向けSSL VPN「Ivanti Connect Secure(旧Pulse Connect Secure)」で、重大度の高い認証バイパスの脆弱性が確認されました。リモートの未認証の攻撃者が任意のコマンドを実行し、認証情報を盗み、機密データを外部に持ち出せる恐れがあります。 サイバーセキュリ
読了時間:4分SonicWallの顧客は再び守勢に立たされています。攻撃者が、同社の統合セキュアアクセスゲートウェイであるSecure Mobile Access(SMA)アプライアンスに存在する最大深刻度の脆弱性を、積極的に悪用しているためです。CVE-2026-102255は、SonicWall SMA 1000ア
パッチを適用したFortinet製ファイアウォールの管理者も、まだ安心はできません。攻撃者がすでに内部に潜んでいる可能性があるためです。FBIと米シークレットサービスは、FortiBleedの攻撃者が今も盗んだ認証情報を試し続けており、場合によっては正規の管理者をデバイスから締め出していると警告しています。両機
米国のサイバーセキュリティ当局は、FortiBleedキャンペーンが現在も継続していることを明らかにし、Fortinet製ファイアウォールおよびゲートウェイの管理者に対して、デバイスの堅牢化を促しました。 FBIと米シークレットサービスは10月6日に注意喚起を公表しました。この中で、SOCRadarの数値を引用
認証情報窃取とアクセスブローカー活動を組み合わせた攻撃キャンペーン「FortiBleed」が今も続いており、攻撃者は被害組織をFortinet機器から締め出しています。 このキャンペーンは、インターネットからアクセス可能なFortinet製ファイアウォール「FortiGate」とSSL VPNアプライアンスを標的にし
FBIと米シークレットサービス(USSS)は2026年10月6日、FortiBleedが、インターネットに公開されたFortiGateファイアウォールとSSL VPNゲートウェイを狙う、世界規模の認証情報侵害キャンペーンであると警告しました。現在も活動が続いています。 SOCRadarは、194カ国で86,644台を
FBIと米シークレットサービスは共同でサイバーセキュリティ勧告を発表しました。勧告によると、「FortiBleed」の運用者は、インターネットに公開されたFortinet製FortiGateファイアウォールやSSL VPNゲートウェイを引き続き標的にしています。目的は認証情報の窃取や不正アクセスの維持で、ランサムウェ
SonicWallは、主力のセキュアモバイルアクセス(SMA)1000シリーズアプライアンスに存在する4件の脆弱性にパッチを適用しました。そのうちの1件(CVE-2026-102255)は、認証を受けていないリモートの攻撃者が「アプライアンスに自分の代わりにリクエストを発行させ、内部機能に到達して不正
すべての記事を読み込みました