
レガシーのシングルサインオン機能が裏目に、学校向けソフト大手Bromcomで情報流出
セキュリティ
セキュリティ
セキュリティ
2026年の夏、セキュリティ業界は「盗まれたAIログイン」という新たな言葉を知ることになりました。BleepingComputerが報じたとおり、Anthropicは8月下旬、情報窃取型マルウェア(インフォスティーラー)によるClaudeセッションの乗っ取りに対処しました。具体的には、ユーザーをサインアウトさせ、保存
米サイバーセキュリティ・インフラセキュリティ庁(CISA)と米国立標準技術研究所(NIST)は、クラウドIDトークンおよびアサーションを窃取・偽造・悪用から保護するための最終ガイダンスを発表しました。対象は連邦政府機関、クラウドサービスプロバイダー、およびそれらのサービスを利用する組織です。 「省庁間報告書85
米国国立標準技術研究所(NIST)は、シングルサインオン、クラウドフェデレーション、およびAPI(アプリケーションプログラミングインターフェース)環境で使用されるIDトークン、アクセストークン、アサーションを保護するための新たな実装ガイダンスを公開しました。 2026年9月15日に発行されたNIST内部レポート858

コールドウォレット型の暗号資産保管サービスを提供するTrezorによると、同社が利用するサードパーティ製マーケティングプラットフォームがハッキングされたことを受け、約34万7,000人の顧客にフィッシングメールが送られたということです。 今回の事件は、Trezorがニュースレター配信に利用しているマーケティングプラッ
BIG-IP APMシステムを侵害することで、攻撃者は認証情報やSSOトークン、下流アプリケーションへの信頼された経路にアクセスできる可能性があります。 新たに解析されたLinuxルートキットは、最近侵害されたF
悪名高いShinyHuntersは、数か月にわたりReliaQuestから徹底的に追跡・分析されてきた集団です。今回、この攻撃者は大胆にも立場を逆転させることを決意し、ReliaQuestの従業員に狙いを定めた攻撃を仕掛けて、従業員1名のアカウントの侵害に成功しました。ShinyHuntersのリ
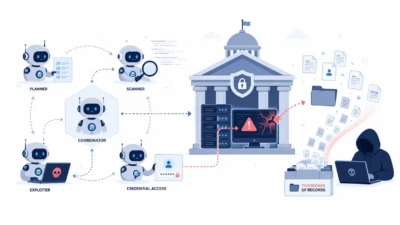
Dream Research Labsによると、HermesとOpenClawの各エージェントを利用したマルチエージェントAIフレームワークがアジア地域の政府機関を侵害するのに使われ、数千件の職員記録を窃取し、従業員の認証情報を解読して、政府インフラへの永続的なアクセスを確立していたことが分かりました。 研究者らは、
2026年7月、約4日間にわたりアジアの政府機関を侵害したとみられる、ほぼ自律的な侵入キャンペーンが確認されました。従業員アカウント85件が突破され、少なくとも2,564件の人事記録が抜き取られています。 Dream Research Labsによると、このキャンペーンのアーカイブには1,395個のファイルが含まれて
すべての記事を読み込みました