
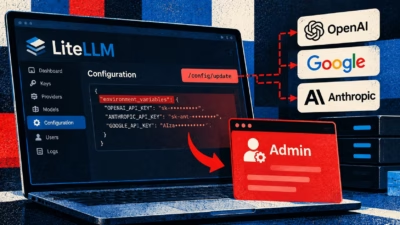
Check Point、LiteLLMの脆弱性を報告 管理者アカウント乗っ取りとAPIキー窃取が可能に
Check Point Research(CPR)は、オープンソースのAIゲートウェイ「LiteLLM」に2件の深刻な脆弱性を発見しました。LiteLLMは、アプリケーションをOpenAI、Google、AnthropicといったAIプロバイダーに接続するソフトウェアです。CPRによると、月間ダウンロード数は約1億件
Check Point Research(CPR)は、オープンソースのAIゲートウェイ「LiteLLM」に2件の深刻な脆弱性を発見しました。LiteLLMは、アプリケーションをOpenAI、Google、AnthropicといったAIプロバイダーに接続するソフトウェアです。CPRによると、月間ダウンロード数は約1億件
企業がAIアプリケーションをOpenAI、Google、AnthropicなどのAIソフトウェアプロバイダーに接続するために広く導入している大規模言語モデル(LLM)ゲートウェイツールで、高リスクのサイバーセキュリティ脆弱性が発見されました。 LiteLLMは月間ダウンロード数が10万件近くに上るオープンソース
LiteLLMの2件の脆弱性により、権限の低いユーザーが管理者権限を奪い、悪意のあるコードを実行できる攻撃者はサーバサイドリクエストフォージェリ(SSRF)の脆弱性を悪用し、AIプロバイダーのAPIキーを盗むことも可能組織はLiteLLM 1.83.9以降へアップグレードし、漏えいした可能性のある認証情報をローテ
SAP Cloud SDK for Pythonに存在する重大な脆弱性を悪用されると、攻撃者がアプリケーションの認証情報を盗み出し、連携するエンタープライズ向けクラウドサービスが危険にさらされる可能性があります。この脆弱性は、SAP Business Technology Platform(BTP)上で動作する
企業向けソフトウェア大手のSAPは火曜日、新規および更新されたセキュリティノート22件を公開したと発表しました。このうち4件は、重大度「クリティカル」の脆弱性に対処するものです。 最も深刻なのは、CVE-2026-89111(CVSSスコア10/10)です。Cloud SDK for Pythonに存在するOAuth
Check Point Researchは、LiteLLMに存在する2件の深刻度の高い脆弱性を公表しました。LiteLLMは、企業のアプリケーションとOpenAI、Anthropic、GoogleなどのAIプロバイダーの間に位置するオープンソースのゲートウェイです。これらの脆弱性を悪用されると、最小限
SAPは2026年10月13日のセキュリティパッチデーで、企業向けアプリケーション、統合プラットフォーム、開発者向けライブラリに見つかった重大な脆弱性に対処しました。Cybersecurityconsulting 10月のセキュリティ情報では、このリリースの詳細が公開されており、新規のセキュリティノート16件、Git
Progressは、MarkLogic Serverに31件の脆弱性があることを公表しました。悪用されると、権限昇格、サーバーサイドでのコード実行、認証バイパス、認証情報の漏えい、データの侵害につながる恐れがあります。 2026年10月12日付のセキュリティ情報で、同社は利用者にアップデートの適用を強く求めています。
SonicWall SMA1000シリーズのセキュアアクセスアプライアンスに存在する深刻な脆弱性が、公開からわずか数日で実際に悪用されています。 Defusedは、SonicWallがアドバイザリ「SNWLID-2026-0017」を10月6日に公開した2日後の10月8日から、同社のSonicWall SMAデコイに
SonicWallは、SMA 1000シリーズのアプライアンスに存在する4件の脆弱性に対処するセキュリティアップデートを公開しました。このうち1件は、CVSSスコアが10.0の重大なサーバサイドリクエストフォージェリ(SSRF)の脆弱性です。 これらの脆弱性を悪用されると、不正な操作の実行、OSコマンドの実行、悪意あ
すべての記事を読み込みました