
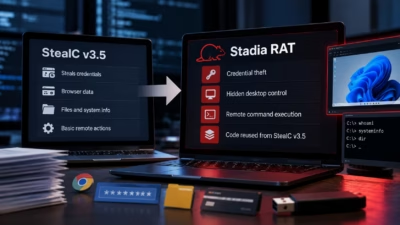
StealCマルウェアがOperation Endgameによる摘発後に「Stadia RAT」として復活
StealCの販売者が、StealC v3.5のコードを流用した新型マルウェア「Stadia RAT」を引っ提げて戻ってきました。認証情報の窃取、隠しデスクトップの操作、リモートでのコマンド実行を併せ持つ脅威です。 欧州刑事警察機構(Europol)がOperation Endgameの一環としてStealCを壊滅状
StealCの販売者が、StealC v3.5のコードを流用した新型マルウェア「Stadia RAT」を引っ提げて戻ってきました。認証情報の窃取、隠しデスクトップの操作、リモートでのコマンド実行を併せ持つ脅威です。 欧州刑事警察機構(Europol)がOperation Endgameの一環としてStealCを壊滅状
StealCの販売者が、モジュール型リモートアクセス型トロイの木馬「Stadia」とともに再び姿を現しました。摘発された情報窃取型マルウェア(インフォスティーラー)を、エンドポイントを持続的に制御するプラットフォームへと拡張したものです。 Varonis Threat Labsが提供した調査によると、このマルウェアは
情報窃取マルウェア「StealC」の販売者が、新たなリモートアクセス型トロイの木馬(RAT)「Stadia」を引っ提げて戻ってきました。Stadiaは、パスワードや暗号資産ウォレットの窃取に加え、感染したWindowsコンピューターを広範に遠隔操作できる点が特徴です。 このマルウェアは2026年10月16日に宣伝が始
GitHub上の1万7,000件超の偽リポジトリが、マルウェア「SmartLoader」を配布しています。「FakeGit」キャンペーンが今月初めに再始動し、情報窃取型マルウェア「StealC」を拡散しているものです。 攻撃者は主に使い捨てアカウントを利用していますが、研究者らは、正規の開発者のものとみられるアカウン
Anthropicは、脅威アクターがログインセッションを盗み出してアカウントに不正アクセスし、割り当てられた利用枠を消費していたことを受け、未公表の人数のユーザーをClaudeから強制的にサインアウトさせました。この攻撃は、影響を受けたユーザーに送られたメール通知がSNSに投稿されたことで明るみに出ました。Anthro
Anthropicは、一部のClaudeユーザーに対し、パソコンに感染していた情報窃取型マルウェア(インフォスティーラー)によって攻撃者にログインセッションを乗っ取られ、利用上限を勝手に消費されていたと警告しました。これは同社が影響を受けた顧客に送付したメールの内容によるものです。 同社はこの不正な活動を検知し、侵害
新たな脅威ベクター「AgentBaiting」の出現 人工知能ツールの人気急上昇により、スキルディレクトリは初期アクセスの標的として格好の場所になっています。攻撃者はModel Context Protocol(MCP)サーバーのリポジトリを狙い、悪意あるペイロードを配布しています。特筆すべきは、
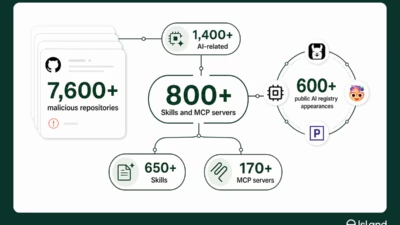
「FakeGit」と名付けられた大規模な攻撃活動が、7,600件の悪意あるGitHubリポジトリを通じてSmartLoaderおよびStealCマルウェアを拡散しており、これらのリポジトリの累計ダウンロード数は1,400万件を超えています。 800件を超えるリポジトリがAIスキルやMCPサーバーを装っており、公開され
Islandによると、約7,600件の悪意あるGitHubリポジトリが発見され、そのうち800件以上がAI SkillやModel Context Protocol(MCP)サーバーを装っていました。この動きは2026年4月にピークを迎えています。 FakeGit作戦の規模(出典: Island)
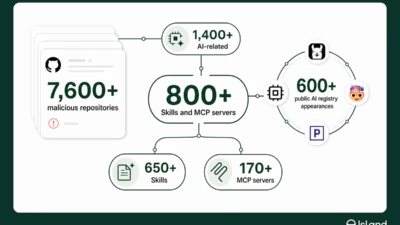
AgentBaitingは、AIエージェントとそのケーパビリティ・エコシステムが、マルウェア配布の主要な標的として台頭してきたことを示す最も明確な兆候です。7,600件のリポジトリを操るFakeGitの手口は、SmartLoaderとStealCをAI SkillsやMCPワークフローに直接送り込んでいます。 攻撃者
すべての記事を読み込みました