
Discordセキュリティボット「Double Counter」がハッキング被害、最大2,800万ユーザーの情報が流出の恐れ
Discordのセキュリティボット「Double Counter」は、攻撃者が旧インフラに侵入し、そこからクラウド環境へ移動したことで、約2,800万アカウントに関連する情報が流出した可能性があると公表しました。 10月5日に公開されたインシデントレポート「INC-2026-10-04」によると、攻撃は2026年10
Discordのセキュリティボット「Double Counter」は、攻撃者が旧インフラに侵入し、そこからクラウド環境へ移動したことで、約2,800万アカウントに関連する情報が流出した可能性があると公表しました。 10月5日に公開されたインシデントレポート「INC-2026-10-04」によると、攻撃は2026年10
ロシアの2つの募金プロジェクトが利用していた決済アカウントにハッカーが侵入し、寄付者のメールアドレスや一部の決済カード情報が流出したことが明らかになりました。攻撃を受けたのは、いずれもウクライナ人と政治犯を支援する団体です。 身元不明の脅威アクターが標的にしたのは、ロシアによる侵攻の影響を受けたウクライナの民間人を
研究者らが、2万8,000件の公開状態にあるGitリポジトリを発見しました。これらにはAWS、Stripe、OpenAI、GitHubの有効な認証情報が含まれていました。そのリスクと対策を解説します。 eSecurity Planet のコンテンツと製品の推奨事項は、編集上の独立性を保っています。パート
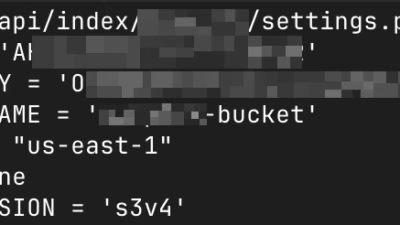
大規模なインターネットスキャンにより、AWS、OpenAI、Stripe、GitHubなどの認証情報を露出させている、外部からアクセス可能な.gitリポジトリが28,000件見つかりました。単純なWebサーバーの設定ミスが、ソースコードの履歴をクラウドへの即座のアクセスリスクに変えてしまう実態を浮き彫りにしています。
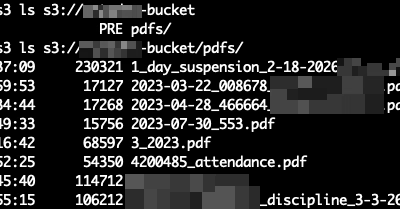
Webサーバーにありがちな設定ミスによって、数万件ものGitリポジトリが誰でもアクセスできる状態で公開されており、それに伴いクラウドサービスや決済システムをはじめとする重要なリソースのキーも流出していることが分かりました。Intruderの研究者らは350万件のライブサイトをスキャンし、約28,0
サイバー犯罪データ取引フォーラムで公開されたデータ漏洩により、659件の加盟店アカウントに紐づくStripeの実稼働用APIクレデンシャルと、顧客・決済関連データ約35GBが流出しました。 今回の流出は、42カ国の加盟店にまたがる推定68万8363件の顧客記録に影響していますが、これまでに得られている証拠によれば、S
Stripe APIをGoogle Tag Manager経由で悪用侵害されたMagentoサイトのチェックアウト情報をスキミング盗んだカード情報をapi.stripe.com経由で外部送信サイバー犯罪者がStripeをマルウェアのホスティング基盤として悪用し、オンラインショッピング利用者の決済情報を窃取する新たな
正規のクラウドサービスを悪用して検知を回避する、新手のMagecartキャンペーンが確認されました。攻撃者はJavaScriptスキマーをStripeの顧客メタデータ内に格納し、Google Tag Manager経由で被害者のチェックアウトページへ配信する手口を用いています。 この手法により、Stripeは任意コー

Magecartグループに関連する脅威アクターが、StripeとGoogle Tag Manager(GTM)を悪用してクレジットカード情報を窃取する、新たなスキミング手法を開発しました。 Sansecが発見したこのキャンペーンは、StripeやGoogleといった信頼性の高いドメインの裏に悪意ある基盤を隠しています

サイバーセキュリティ研究者は、2022年1月以降、ECサイトからクレジットカード...
すべての記事を読み込みました