
中国発「Fire Ant」キャンペーン、侵害したCiscoルーターを足場にさらなる攻撃を展開
中国を拠点とするハッカーが、複数の手法を駆使して普及率の高いCisco製ルーターを侵害し、それを踏み台にして組織を監視したり、認証情報を窃取したり、他の組織への侵入を図ったりしていたことが分かりました。 サイバーセキュリティ企業のSygniaは、同社が「Fire Ant」と呼ぶハッキング活動に関する最新のレポートの
中国を拠点とするハッカーが、複数の手法を駆使して普及率の高いCisco製ルーターを侵害し、それを踏み台にして組織を監視したり、認証情報を窃取したり、他の組織への侵入を図ったりしていたことが分かりました。 サイバーセキュリティ企業のSygniaは、同社が「Fire Ant」と呼ぶハッキング活動に関する最新のレポートの
Sygniaが報告、中国系Fire Antが仮想化基盤を超えてルーター、TACACS、Linuxホストへ対象を拡大侵害されたルーターは作戦用プラットフォームとして機能「本当の標的の背後にある標的」を狙い、信頼関係を悪用してより広範なスパイ活動を展開中国を拠点とするサイバースパイ集団Fire Antは、もはや仮想化
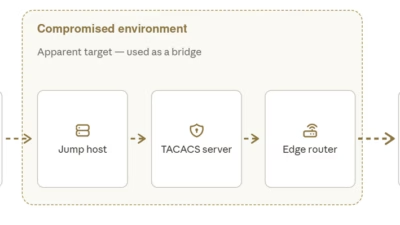
サーバーが1台侵害されただけなら、被害はそのマシンだけにとどまるかもしれません。しかし、適切なルーターが侵害されれば、攻撃者はネットワーク全体を見渡せるようになってしまいます。 セキュリティ企業Sygniaによると、中国と関連のある脅威アクター「Fire Ant」がCisco IOS XRルーターを侵害し、その
Fire AntによるTACACSサーバーの侵害とルーターのテレメトリ操作は、コアネットワークシステムの掌握が防御側に不完全な証拠しか残さない一方で、機密性の高い接続先ネットワークへの侵入経路を開きかねないことを示しています。
中国系脅威アクターFire Antは、スパイ活動の対象をVMwareハイパーバイザーから信頼された基盤インフラ層へと拡大し、Cisco IOS XRルーター、TACACS認証サーバー、Linux管理ホストを侵害しています。 この活動を調査したセキュリティ企業Sygniaによると、Fire Antは2025年に初めて報
Fire Antと呼ばれる攻撃者が、独自のツールと巧妙な隠蔽手法を駆使し、信頼された環境への侵入範囲を拡大しています。 Sygniaが日曜日に公開した報告書によると、高度な技術を持つ中国系の攻撃者が、Cisco IOS XRオペレーティングシステムを搭載したルーターを悪用し、価値の高いネットワークや
研究者らは、稼働中の設定やコミット履歴では説明のつかないGRE(Generic Routing Encapsulation)トンネルインターフェースがCisco IOS XRルーター上でアクティブになっているのを発見し、Fire Antによるこの新たな手口を突き止めました。 インシデント対応企業Sygniaによると、
インシデント対応企業Sygniaの新たな調査によると、AI支援ツールを活用する脅威アクターが大規模なAWSベース環境に侵入し、約72時間でアプリケーション、クラウドインフラ、ソースコード管理リポジトリ、CI/CDパイプライン、ランタイムサービスへと横展開を果たしました。 この事例は、脅威の状況における重大な変化を浮き

単独の脅威アクターがAIを駆使して大規模なAmazon Web Services(AWS)環境に対する複雑な攻撃を仕組み、被害者から金銭を脅し取ることに成功しました。セキュリティ・インシデント対応企業のSygniaは今週、金銭目的の攻撃者がエージェント型AIワークフローを活用し、「被害者の偵察、攻撃ツールの開発、コマン
Sygniaの新たなレポートによると、AIのおかげで、単独の脅威アクターが本来なら数週間を要するはずのサイバー攻撃を、わずか72時間で実行できたことが明らかになりました。 イスラエルのセキュリティベンダーである同社のレポート「Inside an AI-Assisted Cloud Attack: Familiar Te
すべての記事を読み込みました