
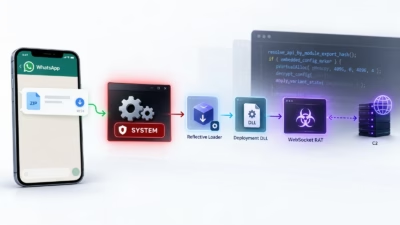
VulcanRAT207.A、WhatsApp経由で拡散しSYSTEM権限を奪取
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。 Morphisecの分析によると、攻
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。 Morphisecの分析によると、攻
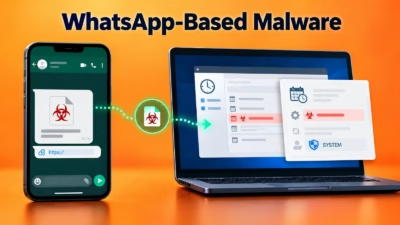
WhatsApp経由で送られる金融書類を装ったルアーを使い、高度なWindowsマルウェアチェーンを展開する攻撃が確認されました。このマルウェアはタスクスケジューラサービスにコードを注入し、後続のペイロードをLocalSystem権限で実行します。 実行ファイルはNRV2E圧縮のラッパーとして動作し、悪意あるローダー
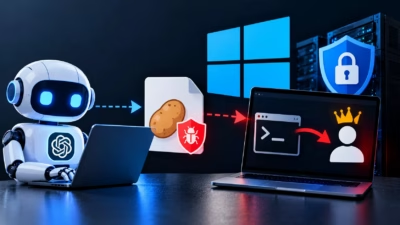
ハッカーがAIエージェントを使い、インターネットに公開されていたアプリケーションのエンドポイントから、24時間足らずでサーバーの完全な管理者権限を掌握しました。この侵入では数百のコマンドが実行され、認証情報の窃取やWindowsの権限昇格が行われましたが、新たなマルウェアやゼロデイ脆弱性は使われていません。Cyber
攻撃者が Ahsay Cloud Backup Server(AhsayCBS)の2件のゼロデイ脆弱性を悪用し、インターネットに公開されたバックアップサーバーを認証なしで侵害して、SYSTEM権限でコマンドを実行しています。 確認された攻撃では、Webシェルや暗号資産マイナーが展開されており、一元管理されるバックア
ManageEngineは、ADSelfService Plusに存在する深刻度の高いリモートコード実行の脆弱性を修正しました。この脆弱性は、Windowsのログオン画面に物理的にアクセスできる未認証の攻撃者が、NT AUTHORITY\SYSTEM権限で任意のコードを実行できてしまうというものです。 CVE-202
ManageEngineは、ADSelfService Plusに存在する深刻なリモートコード実行脆弱性への対応を発表しました。この脆弱性を悪用すると、未認証の攻撃者が任意のコードを実行できる可能性があり、Windowsデバイスのログオン画面からNT AUTHORITY\SYSTEM権限でコードを実行できてしまいます
Veeam Agent for Microsoft Windowsに存在する重大なローカル権限昇格の脆弱性が積極的に悪用されていることが、新たに明らかになりました。この脆弱性を悪用すると、攻撃者は低権限アクセスを脆弱なエンドポイント上でNT AUTHORITY\SYSTEM権限にまで昇格させることが可能です。 CVE
Veeam Agent for Microsoft Windowsに新たに発見された権限昇格の脆弱性により、侵害された端末へのローカルアクセス権を持つ攻撃者がNT AUTHORITY\SYSTEMとしてコマンドを実行できる可能性があることが分かりました。 CVE-2026-32996の実証コード(PoC)は9月14日
「BrokenPipe」と名付けられた新たな概念実証(PoC)により、Windowsシステム上のSteam Client Serviceにローカル権限昇格の脆弱性が存在することが明らかになりました。Vulnerabilitydiscovery service このプロジェクトのGitHubリポジトリによると、この脆弱

マイクロソフトはDefenderのセキュリティ境界を通過する関連した2つの経路を修正しましたが、両方の発見者であるリサーチャーは、まだ別の経路が残っている可能性があると指摘しています。 セキュリティリサーチャーのNightmare Eclipse氏は、ShieldCrashの概念実証(PoC)コードを公開しまし
すべての記事を読み込みました