
イランに紐づくAPT42、AI支援フィッシングとTAMECATバックドアで国防当局者を標的に
イランに紐づく脅威アクターAPT42が、AI支援フィッシングと機能拡張されたTAMECATバックドアを用いてスパイ活動を激化させています。単なるエンドポイント侵害にとどまらず、国防・政府関係者のIDそのものへ長期間アクセスし続けることを狙っているのです。 直近の攻撃活動では、ソーシャルエンジニアリング、クラウドサービ
イランに紐づく脅威アクターAPT42が、AI支援フィッシングと機能拡張されたTAMECATバックドアを用いてスパイ活動を激化させています。単なるエンドポイント侵害にとどまらず、国防・政府関係者のIDそのものへ長期間アクセスし続けることを狙っているのです。 直近の攻撃活動では、ソーシャルエンジニアリング、クラウドサービ
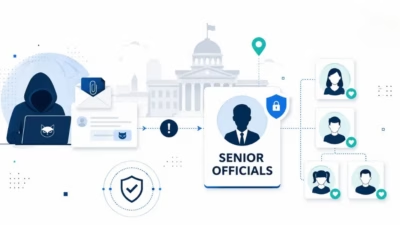
イラン関連のAPT42が「SpearSpecter」キャンペーンを通じて標的型スパイ活動を拡大させています。政府や国防関係の高官、さらには一部でその家族までも標的にした、個別化されたソーシャルエンジニアリングの手口を用いていることが分かりました。 このキャンペーンでは、長期にわたるWhatsAppでのやり取り、信頼性

イランをめぐる紛争は現在、地域全体のサイバースパイ活動の形成に影響を与えています...

TA453、TA473、および複数の新興脅威クラスターは、イラン戦争に関する速報...

イランと関係する脅威アクターTA453(Charming Kittenとしても知...