
信頼されたソフトウェア更新が認証情報窃取マルウェアに変貌、ハッカーが悪用
サプライチェーン攻撃の波が拡大しています。攻撃者は正規のオープンソースパッケージを侵害し、信頼された更新チャネルを通じて、認証情報窃取マルウェアを開発者環境や企業環境に直接送り込んでいます。 Nxの悪意あるリリースは、GitHub Actionsワークフローの欠陥を突いてnpm公開トークンが盗まれた後に公開されました
サプライチェーン攻撃の波が拡大しています。攻撃者は正規のオープンソースパッケージを侵害し、信頼された更新チャネルを通じて、認証情報窃取マルウェアを開発者環境や企業環境に直接送り込んでいます。 Nxの悪意あるリリースは、GitHub Actionsワークフローの欠陥を突いてnpm公開トークンが盗まれた後に公開されました
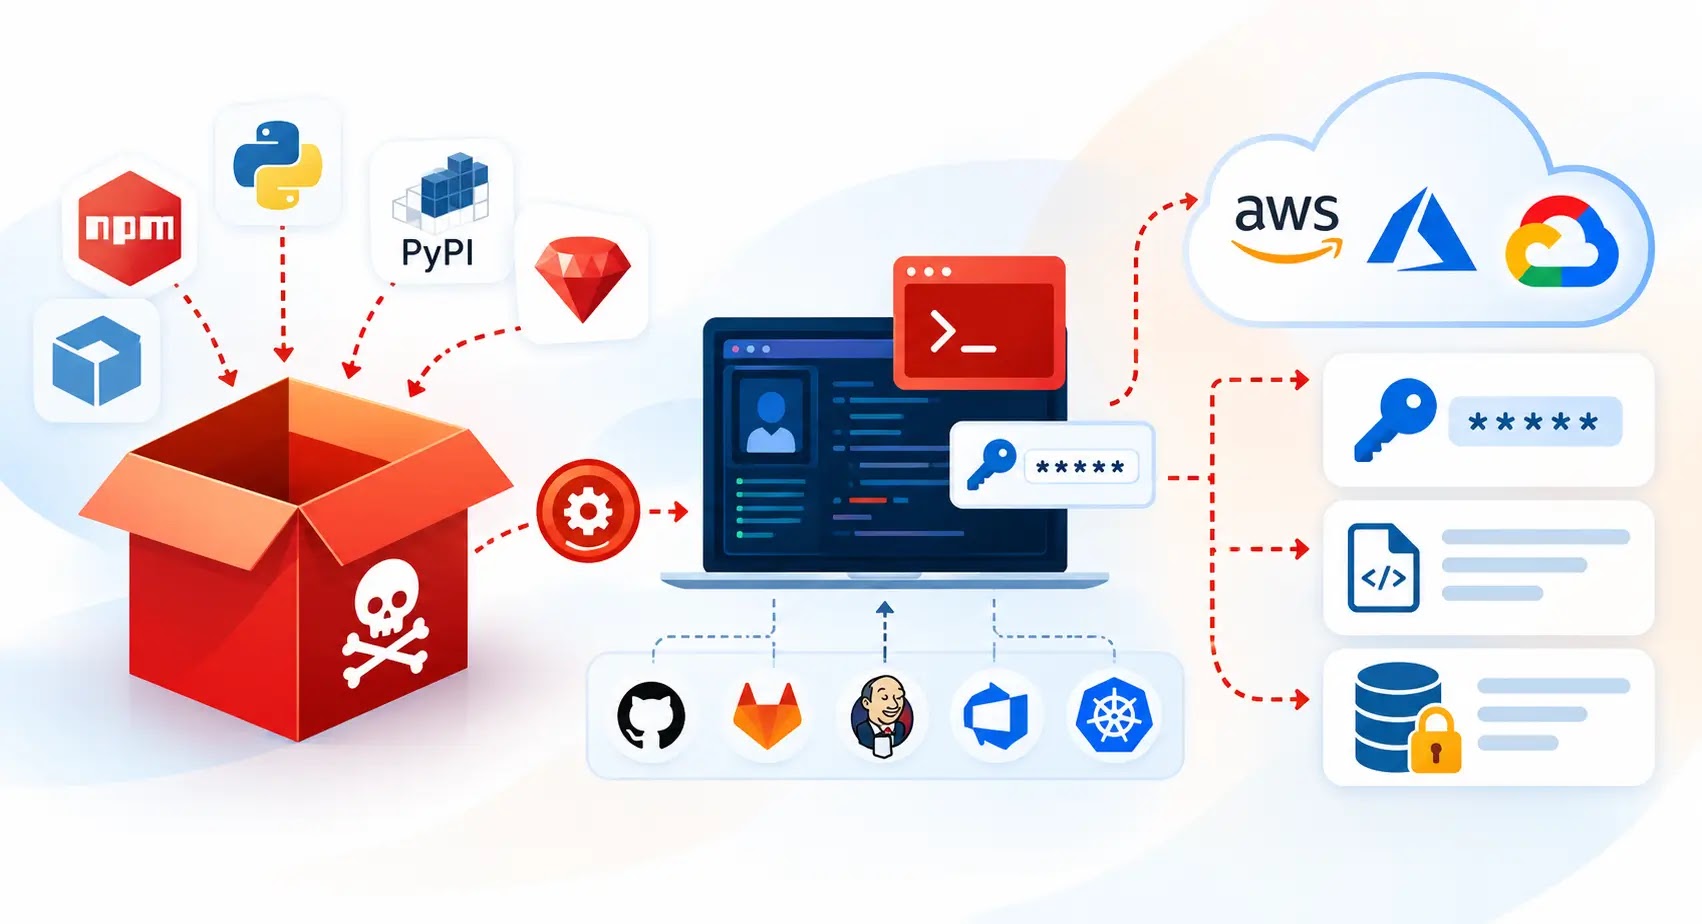
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
Rubrik Zero Labsが公開した新たなレポートは、今年1月から7月にかけて発生した400件超のソフトウェアサプライチェーンのセキュリティインシデントを分析しています。レポートは、多くのセキュリティ責任者が目を背けてきた現実、つまり「防御だけでは勝てない」という点を改めて浮き彫りにしました。ソフトウェアサプライ
あるセラーが、Mistral AIのソースコード一式を販売していると主張し、2026年5月の攻撃以降、同社が再び侵害されたと述べていますMistralは調査の結果、新たな不正アクセスの証拠は見つからなかったとしていますが、出品されているコードが本物かどうかについては言及していません分析されたサンプルからは顧客デー
Googleの脅威インテリジェンスグループ(GTIG)によれば、犯罪者・国家支援型を問わず攻撃者は攻撃の自動化と拡大にAIをますます活用するようになっています。 当初は企業向けAIシステムへの比較的単純な敵対的プロンプトインジェクションから始まったものが、今や本格的な攻防に発展しています。攻撃側は独自のAIシステムを
ShinyHunstersはReliaQuestへの侵入を公然と誇示しましたが、その主張の大半は虚勢に過ぎなかったようです。今回の「What We Missed」では、Dark ReadingのRob WrightとAlex Culafiが、記事化されなかった最近のニュースやトピックについて語り合います。まずはShin
セキュリティ Shai-Huludワームやその他のサプライチェーン攻撃の背後にいるとされる犯罪集団を、FBIの協力を得て逮捕
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクをクリックいただくことで収益を得る場合があります。 詳細はこちら オーストラリアの男性2人が、世界中の組織を侵害したソフトウェアサプライチェーン攻撃と関連するサイバー犯罪
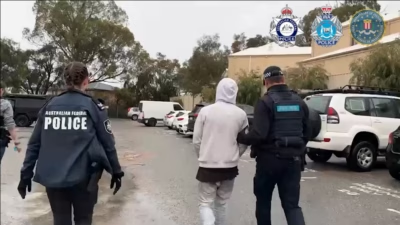
西オーストラリア州出身の男2人が水曜日、悪名高いサイバー犯罪集団TeamPCPへの関与容疑で逮捕・起訴されました。同集団は、広く利用されているオープンソースソフトウェアに悪意あるコードを埋め込み、世界中で1,000を超える組織を侵害するキャンペーンを主導したとされています。 オーストラリア当局は両容疑者の実名を正式に
西オーストラリア州出身の男2人が、オープンソースソフトウェアに悪質なコードを仕込み、それを利用して世界中の組織に侵入したとされるサイバー犯罪集団「TeamPCP」の一員だった疑いで起訴されました。 オーストラリア連邦警察(AFP)は、FBIおよび西オーストラリア州警察(WAPF)と連携し、8月26日
すべての記事を読み込みました