
新型Androidバンキングマルウェア「RemControl」、欧州とカナダのユーザーを標的に
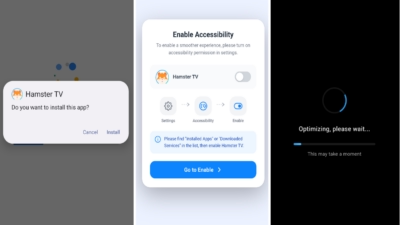
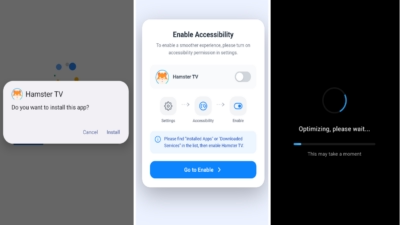
RemControlと呼ばれる新しいAndroid向けMaaS(Malware-as-a-Service)プラットフォームが、IPTVアプリ「TVTap」になりすましたマルバタイジング(不正広告)キャンペーンを通じてユーザーを狙っています。 このインフラは少なくとも5月から稼働していたとみられますが、実際のサンプルが
RemControlと呼ばれる新しいAndroid向けMaaS(Malware-as-a-Service)プラットフォームが、IPTVアプリ「TVTap」になりすましたマルバタイジング(不正広告)キャンペーンを通じてユーザーを狙っています。 このインフラは少なくとも5月から稼働していたとみられますが、実際のサンプルが
eSecurity Planet のコンテンツおよび製品推奨は編集上の独立性を保っています。パートナーへのリンクをクリックいただくことで、当社に収益が発生する場合があります。 詳細はこちら ToxicPanda 2.0は、感染したAndroid端末に対する攻撃者の遠隔操作をさらに深いレベルへと拡張しており
Androidバンキング型トロイの木馬が新たな亜種として再浮上し、デバイスの完全な乗っ取りと持続的なアクセスに向けて大きく進化していることが明らかになりました。この脅威はモバイルユーザーだけでなく、そうしたデバイスからアクセスされる企業リソースにもリスクを及ぼします。Zimperium zLabsの最新の調査によると、
研究者らが発見した「ToxicPanda 2.0」は、アカウント乗っ取りと「デバイス上不正操作(on-device fraud)」を目的に設計されたAndroid向けバンキング型トロイの木馬兼リモートアクセスツールです。 ToxicPanda 2.0は、標的とする銀行や電子ウォレットのリストを大幅に拡大しただけで
悪名高いバンキング型トロイの木馬「ToxicPanda」が、大幅に強化された新バージョンとなって再び姿を現しました。ToxicPanda 2.0は、銀行アプリや暗号資産アプリからPINコードを盗み出す機能を備えています。スマートフォンのロック解除パスワードも驚くほど簡単に傍受してしまいます。さらに
Androidマルウェア「ToxicPanda」が新たな悪意ある機能を備えて進化し、標的とするアプリを349個に拡大するとともに、167種類のリモートコマンドへの対応を追加しました。 このマルウェアは現在、VPNサービスの権限を要求し、通過するネットワークトラフィックを制御できるローカルインターフェースを作成します。
複数のセキュリティ企業が今週、世界中のユーザーを標的とする新種および改良版のバンキング型トロイの木馬に関する情報を公開しました。 この種のマルウェアを使えば、攻撃者は認証情報のフィッシング、機密性の高いユーザーデータの窃取、そして侵害した端末の遠隔操作が可能になります。 Manic ThreatFabricは、バンキ
ToxicPanda 2.0は、詐欺・端末制御・認証情報窃取の機能を大幅に拡張した進化版のAndroidバンキング型トロイの木馬です。 更新されたこのマルウェアは、透明なオーバーレイを使用して140以上の銀行・暗号資産アプリからPIN入力を捕捉するほか、より広範なフィッシングフレームワークによって16カ国にわたる34
このマルウェアは現在、16カ国にわたる349の銀行アプリ、金融アプリ、電子ウォレットアプリ、暗号資産アプリを標的としています。これまで確認されていた旧バージョンが標的としていた銀行アプリはわずか16個にとどまっていたのと比べると、大幅な拡大です。 ToxicPandaは当初、欧州とラテンアメリカを狙うAndroidバ
セキュリティ研究者らは、広く蔓延しているAndroid向けバンキング型トロイの木馬の新亜種について警告を発しました。この亜種は潜在的な被害者数を大幅に拡大させるものです。 モバイルセキュリティベンダーのZimperiumに所属するzLabsチームが、8月19日付の投稿で「ToxicPanda 2.0」を発見した