
米4州、人気ネットワーク機器メーカーTP-Linkを提訴 中国との関係めぐるリスクを指摘
セキュリティ
セキュリティ
サイバーセキュリティ企業OPSWATが、TP-Link製Tapo C200カメラにログインバイパスとクラッシュのバグを発見TP-Linkはこの対象をC120にも拡大同一ネットワーク上にいる第三者であれば、所有者の認証情報なしに管理者権限を取得し、ライブ映像や録画にアクセス可能セキュリティ研究者集団OPSWATは、
TP-Link製スマートカメラ「Tapo C200」で新たに発覚した2件の脆弱性により、近接ネットワーク上の攻撃者が認証を回避し、デバイスのパスワードを知らなくても管理者レベルのアクセス権を取得できる可能性があることが判明しました。 この脆弱性はCVE-2026-15315およびCVE-2026-15316として追跡
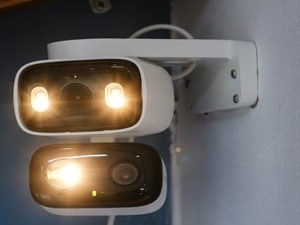
セキュリティ研究者らが、家庭や中小規模オフィスで広く使われているTP-Link製セキュリティカメラに存在する2件のゼロデイ脆弱性の詳細を公開しました。そのうち1件は、攻撃者がユーザーを盗撮・盗聴できる可能性があるというものです。 OPSWATによると、これらの脆弱性はベビーモニターやペットモニター、家庭のセキュ
TP-Linkは、無線ルーター「Archer AX55 v4」に2件のセキュリティ脆弱性が存在することを公表しました。これらの脆弱性は、ローカルネットワーク上の攻撃者によってコアサービスをクラッシュさせられたり、任意コードを実行されたり、キャプチャしたログイントラフィックから管理者の認証情報を盗み取られたりする恐れが
TP-Linkは、複数のコマンドインジェクション脆弱性が発見されたことを受け、Archerシリーズの3機種向けにファームウェアアップデートをリリースしました。これらの脆弱性を悪用すると、攻撃者は任意のオペレーティングシステムコマンドをroot権限で実行できる可能性があります。 2026年8月24日に更新されたこのセキ
TP-Linkは、Archer BE800 V1、Archer BE3600 V1、Archer AX75 V1ルーターに影響する3件の深刻度「高」のコマンドインジェクション脆弱性を公開しました。 CVE-2026-9254、CVE-2026-16348、CVE-2026-78541として追跡されているこれらの脆弱性
Black Hat USA 2026 – ラスベガス – 研究者らは、TP-Linkのネットワーキング技術に15件の脆弱性が存在することを公表しました。これにより、企業がゼロタッチプロビジョニング(ZTP)を無条件に信頼していることの是非が問われる形となっています。TP-Linkは、世界最大級のエッジデバイスメーカーの
セキュリティ研究者らが、TP-LinkのOmadaゼロタッチプロビジョニング(ZTP)エコシステムに存在する15件の脆弱性を公表しました。これらはデバイスを乗っ取るために悪用可能で、コントローラーの侵害、認証情報の露出、内部ネットワークへの侵入口の作成につながる恐れがあります。セキュリティ製品・サービス 「Zero
TP-Linkは、Omadaルーターのシリアル番号をパッケージ本体と機器に貼付されたラベルの両方に印字しています。これらの番号は連番になっており、推測したシリアル番号をOmadaクラウドサービスに送信すると、該当する機器のMACアドレスとモデルが返ってきます。「22460J500」で始まるシリアル番号
すべての記事を読み込みました