
Gheist攻撃者、盗んだGitHubトークンの悪用に失敗
GitHubリポジトリを狙った最近の攻撃キャンペーンが、思うように進んでいないことが分かりました。攻撃者は盗んだアクセストークンを使い、複数のリポジトリにまたがる1万3500以上のブランチに、シークレットを盗み出すワークフローを仕込んでいました。 Wizが10月25日に公開した調査によると、同社は「Gheist
GitHubリポジトリを狙った最近の攻撃キャンペーンが、思うように進んでいないことが分かりました。攻撃者は盗んだアクセストークンを使い、複数のリポジトリにまたがる1万3500以上のブランチに、シークレットを盗み出すワークフローを仕込んでいました。 Wizが10月25日に公開した調査によると、同社は「Gheist
TrivyとGrypeはあらゆるチームに無料のスキャン基盤を提供します。Snykの開発者向けワークフローとSysdigはプラットフォーム型の選択肢をリードし、Chainguardは脆弱性ゼロのベースイメージで問題を上流から断ちます。 OSS、プラットフォーム、レジストリ、ネイティブ、そして問
無料スキャナーの基盤を担うのはCheckov(Palo AltoのOSS。シート上では2行に分かれるが1製品として扱う)、プラットフォーム分野を牽引するのはSnyk IaCとWiz、そしてTerraformが実際に動作する場所にガードレールを組み込むのがIaC管理の3製品(env0、Spac
Checkov(Palo Alto Networksのオープンソース製品。比較表では2行に分かれていますが、本記事では1製品として扱います)が無料スキャナーの基盤となり、SnykのIaCとWizがプラットフォーム型の筆頭、IaC管理の3製品(env0、Spacelift、Firefly)はTerraformが実際に動
2026年のコンテナレジストリセキュリティは、無料の構成から始めるのが最適です。Harbor(スキャン機能を内蔵したCNCFのレジストリ)とGrype/Trivy(オープンソースのスキャナー)は、0ドルで本番運用に耐える品質を備えています。有償ツールでは、開発者主導の修復ならSnyk、ポリシー適用の強化ならAqua/
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクをクリックいただくことで収益を得る場合があります。 詳細はこちら オーストラリアの男性2人が、世界中の組織を侵害したソフトウェアサプライチェーン攻撃と関連するサイバー犯罪
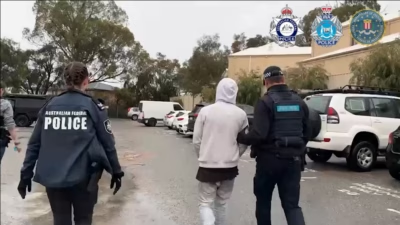
西オーストラリア州出身の男2人が水曜日、悪名高いサイバー犯罪集団TeamPCPへの関与容疑で逮捕・起訴されました。同集団は、広く利用されているオープンソースソフトウェアに悪意あるコードを埋め込み、世界中で1,000を超える組織を侵害するキャンペーンを主導したとされています。 オーストラリア当局は両容疑者の実名を正式に
Cisco、Samsung、AWS、Airbus U.S. Space & Defense、Thales、ロンドン証券取引所グループを含む2,500以上の組織が、LiteLLMを標的としたサプライチェーン攻撃によって認証情報を窃取されましたLiteLLM自体が直接ハッキングされたわけではなく、ハッキンググ

eSecurity Planet content and product recommendations are editorially independent. We may make money when you click on links to our partners. Learn More

Resecurityは、LiteLLMを巻き込んだサプライチェーンセキュリティ侵害の後、152.5GiBに及ぶデータを入手しました。このデータには、数千のドメインに関連する企業の窃取済み認証情報や設定データが含まれています。 2026年3月に発生したLiteLL
すべての記事を読み込みました