
DDRop攻撃、Intel TDX機密仮想マシンをデバッグモードへ強制移行させメモリを露出
新たに公表されたハードウェア攻撃「DDRop」は、DDR5メモリトラフィックを操作することでIntel Trust Domain Extensions(TDX)を無力化する手法です。物理的にサーバへアクセスできる攻撃者が、機密仮想マシンを強制的にデバッグモードへ移行させ、プライベートメモリを平文で抽出できるようになり
新たに公表されたハードウェア攻撃「DDRop」は、DDR5メモリトラフィックを操作することでIntel Trust Domain Extensions(TDX)を無力化する手法です。物理的にサーバへアクセスできる攻撃者が、機密仮想マシンを強制的にデバッグモードへ移行させ、プライベートメモリを平文で抽出できるようになり

学術研究者のチームが、DDR5メモリを標的にすることでIntelおよびAMDのC...

学術研究者たちはTEE.Failと呼ばれるサイドチャネル攻撃を開発しました。これ...
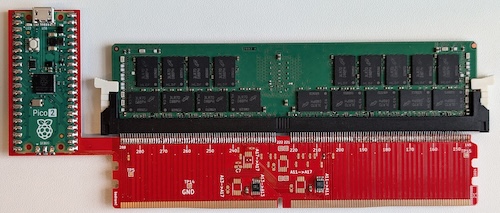
研究者たちは、AMDおよびIntelシステムに対して実証された新たなハードウェア...
Googleは、Android向けの保護されたカーネルベース仮想マシン(pKVM...