
復旧を阻む隠れたP2P司令網、Windowsマルウェアが新たに出現
AvisLoaderは、従来の指令サーバー(C2)インフラが遮断された場合でも攻撃者がアクセスを維持できるよう設計された、新たに確認されたWindows向けマルウェアローダーです。アンチウイルスとマルウェア このマルウェアは、固定のドメインやIPアドレス、あるいは中央集権型サーバーに依存する代わりに、暗号化されたピア
AvisLoaderは、従来の指令サーバー(C2)インフラが遮断された場合でも攻撃者がアクセスを維持できるよう設計された、新たに確認されたWindows向けマルウェアローダーです。アンチウイルスとマルウェア このマルウェアは、固定のドメインやIPアドレス、あるいは中央集権型サーバーに依存する代わりに、暗号化されたピア
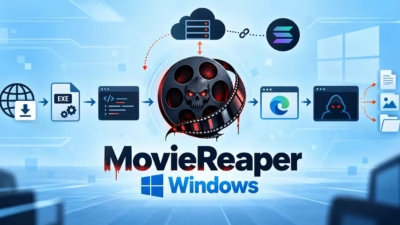
MovieReaperと名付けられた新種のマルウェアフレームワークが、人気映画に偽装した悪意あるトレントダウンロードを通じて拡散していることが確認されました。 このモジュール式Windowsマルウェアは攻撃者に21種類のリモートファイル管理コマンドを与え、感染システムからのデータ窃取・調査・改ざん・削除を可能にします
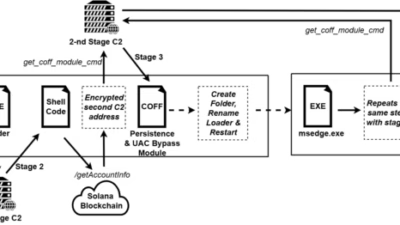
新たに確認された「MovieReaper」と呼ばれるWindows向けマルウェアフレームワークが、複数のトラッカーサイトが利用する公開トレントファイルリポジトリを脅威アクターが侵害したことを踏まえ、海賊版映画のトレント経由で配布されています。アンチマルウェアソフトウェア このキャンペーンは、多段階の感染チェーン、解析
脅威研究者らは、これまで確認されていなかったマルウェア・アズ・ア・サービス(MaaS)プラットフォーム「VectraRAT」を発見しました。月額わずか250ドルという価格で、サイバー犯罪者にエンタープライズ級の侵入機能を提供するフルスタックのツールキットです。 一般的なコモディティRATの多くはAsyncRATやXW
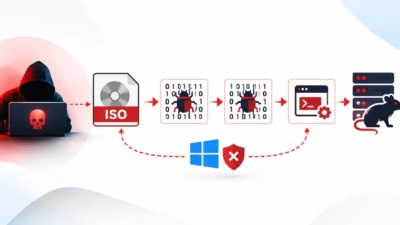
PAPERMILLと名付けられた新たな脅威クラスターが、税務監査を装ったフィッシングメールを用いてWindowsユーザーにVenomRATマルウェアを配布していることが確認されました。 このキャンペーンでは、ISOディスクイメージファイル、DLLサイドローディング、アンチ解析チェック、そしてメモリ内ローダーを悪用する
独自開発によるフルスタックのマルウェア・アズ・ア・サービス(MaaS)プラットフォームが登場し、サイバー攻撃者は組織の企業ネットワークを侵害するために必要なものをすべて手に入れられるようになりました。カスタムマルウェアを用いたサイバー犯罪ビジネスの立ち上げコストが、住宅ローンの返済額よりも安くなりつつある現状を示す事例
この悪意あるJavaアーカイブ(JAR)は、正規のCaffeineMC Lithiumパフォーマンスモッドの補助MODであるLithium Extras 0.15.0+mc1.21.1になりすましています。 13個あるモジュールのうち12個がメモリのトリミングやエンティティのカリングなど実際の最適化機能を実行するため
悪意あるScreenConnectキャンペーンが確認されました。攻撃者に対する遠隔操作を提供するだけでなく、改変されたクライアントが新規に接続してきたWindowsエンドポイントに対して、複数段階から成るVBScriptマルウェアチェーンを自動的に送り込む仕組みが組み込まれていました。 展開後、これらのクライアントは
脅威アクターがConnectWise ScreenConnectやMicrosoft Quick Assistといった正規のリモート管理ツールを悪用し、Windowsデバイスに永続的なバックドアをインストールしていることが分かりました。 Huntressの研究者らは、8月下旬にソーシャルエンジニアリングの手口、不正な
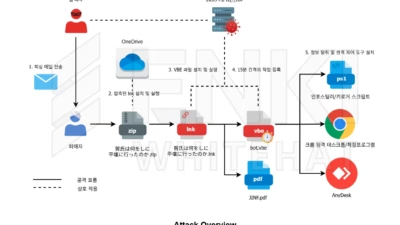
北朝鮮の脅威グループKimsukyが、侵害したコンピューターへの侵入経路を複数残しておく手口を身につけました。その一部はごく普通のソフトウェアに偽装されています。ENKI WhiteHatの研究者らは、2026年上半期を通じて活発だった、韓国と日本のユーザーを標的とする一連のフィッシングキャンペー
すべての記事を読み込みました