
ハッカーがAI時代の「ASCIIスマグリング」を悪用、数百万通のメールにフィッシングコンテンツを隠蔽
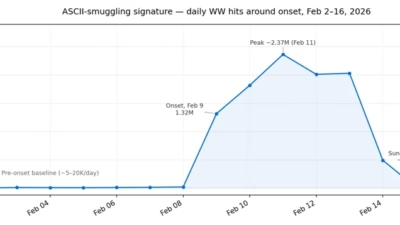
脅威アクターが、AIプロンプトインジェクション手法として知られる「ASCIIスマグリング」を転用し、大規模にメールセキュリティ対策を回避していることが分かりました。金融関連のフィッシングメールの文面に、目に見えないUnicode文字を埋め込む手口です。Securityscans service Microsoftの観
脅威アクターが、AIプロンプトインジェクション手法として知られる「ASCIIスマグリング」を転用し、大規模にメールセキュリティ対策を回避していることが分かりました。金融関連のフィッシングメールの文面に、目に見えないUnicode文字を埋め込む手口です。Securityscans service Microsoftの観

あなたがURLをさっと見て、よく知られたブランド名を認識してクリックすると、認証情報を直接ハッカーに渡してしまう。 ラテン文字の「o」をギリシャ文字のオミクロンに置き換えるなどの、この小さな視覚的な誤りは、ホモグリフ攻撃の核となっている。 キリル文字、ギリシャ文字、アルメニア文字などの異なる言語スクリプトの視覚的に同

新しいホモグリフ攻撃技術は、テキストの微小な視覚的差異を、信頼できるドメインを偽...

サイバー犯罪者は常に従来のセキュリティ対策を回避する新しい戦術を模索しており、最...