
ハッカーがPuTTYユーザーを標的に、SEOポイズニングとEthereum悪用マルウェアを使用
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
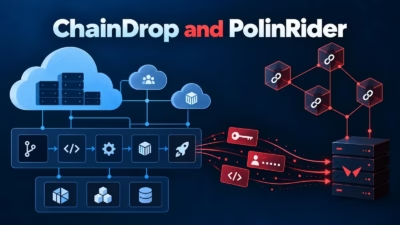
攻撃者は、開発者のエンドポイントやCI/CD環境からクラウドの認証情報を盗み出すため、耐障害性の高いコマンド&コントロール(C2)基盤としてブロックチェーンネットワークを利用するケースを増やしています。 最近確認された、npmワーム「ChainDrop」と、北朝鮮との関連が指摘される「PolinRider」の攻撃キャ
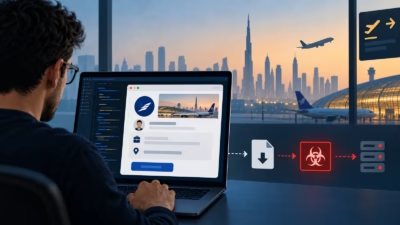
イランの国家と連携する脅威アクターが、ドバイ空港の採用担当者になりすまし、ソフトウェアエンジニアに武器化したコーディング課題を送り付けていたことが分かりました。 この攻撃では、Microsoftの正規の開発ツールとGitHubのインフラを悪用した巧妙な実行チェーンを使い、ShelbyLoader V2を展開していまし
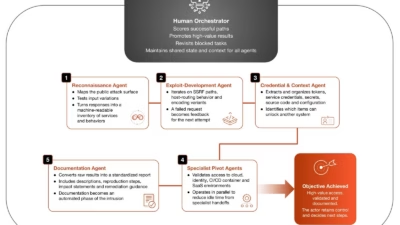
ある脅威アクターが最先端の人工知能モデルと攻撃特化型のエージェント型フレームワークを使い、企業環境に侵入してルート権限の認証情報を窃取し、クラウドAIインフラを乗っ取ったことが明らかになりました。所要時間は10時間足らずだったといいます。 Palo Alto Networks傘下のUnit 42が文書化したこの調査結
セキュリティ研究者らは、Aeternumと呼ばれるC++ベースのボットネットローダーを発見しました。このマルウェアは、コマンド&コントロール(C2)命令をホストするためにPolygonブロックチェーンを利用します。 従来のサーバーやドメインに依存する代わりに、このマルウェアはスマートコントラクトからコマンドを取得する
「AIトークンジャッキング」と呼ばれる金融サイバー犯罪の手法が急速に広がっています。脅威アクターが人気のAIプラットフォームの開発者用APIキーを盗み出し、被害者に割り当てられたモデル利用枠を消費した上で、その計算資源をグレーマーケットのプロキシサービスを通じて転売するというものです。 ここでいう「トークン」とは、ブ
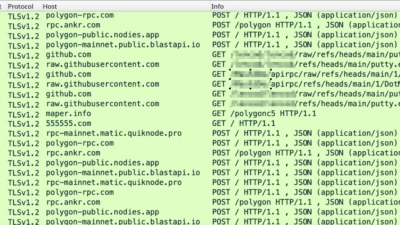
「Aeternum」と呼ばれる新たに分析されたマルウェア攻撃キャンペーンが、公開ブロックチェーンであるPolygonをコマンド&コントロール(C2)チャネルとして悪用していることが判明しました。これにより攻撃者は、従来型のサーバーやドメインに依存せずボットネットへの命令を配信できるようになります。Installing
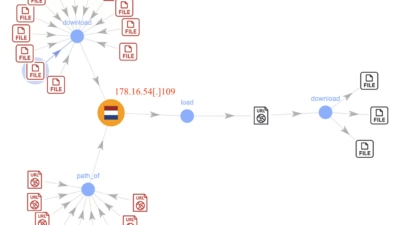
多くの防御システムは、外部への悪意ある通信を把握する主な手段としてドメイン名クエリを監視しています。しかし近年、マルウェアファミリーはこの手法を回避する傾向を強めており、コマンド&コントロール(C2)サーバーと生のIPアドレスで直接通信することで、DNSフィルターが介入する余地を与えないケースが増
新たなBrowser-in-the-Browser(BitB)フィッシングキャンペーンが確認されており、偽のOAuthログインウィンドウを悪用してMicrosoft 365の認証情報を窃取しようとしています。その完成度は高く、一見しただけでは見抜けないほどです。 この攻撃では、ドラッグ可能なポップアップを使って本物の
サイバー犯罪者が大規模な新たなアドウェアキャンペーンを展開し、約3万人のユーザーへの感染に成功しました。 攻撃者たちは公式のGoogle Chrome ウェブストアを悪用し、50本以上の悪質なブラウザ拡張機能を配布しています。 疑いを持たないユーザーをだますため、攻撃者はこれらの悪質なツールを魅力的なライブ壁紙アプリ
すべての記事を読み込みました