
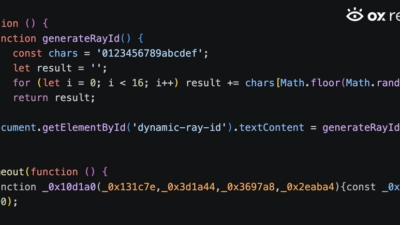
ハッカーが信頼されたnpmミラーを悪用、偽Cloudflare ClickFixページのホスト先に
脅威アクターがnpmのパッケージ配信エコシステムを悪用し、信頼されたミラードメイン上で本物そっくりの偽Cloudflare認証ページをホストしていることが分かりました。開発者向けインフラをフィッシング配信の経路として利用する手口です。 OX Securityによると、同一のHTMLコードを含む悪意あるnpmパッケージ
脅威アクターがnpmのパッケージ配信エコシステムを悪用し、信頼されたミラードメイン上で本物そっくりの偽Cloudflare認証ページをホストしていることが分かりました。開発者向けインフラをフィッシング配信の経路として利用する手口です。 OX Securityによると、同一のHTMLコードを含む悪意あるnpmパッケージ
脅威アクターがnpmおよびそのミラーを悪用し、Cloudflareの CAPTCHAになりすました悪質なHTMLページをホスティングして、訪問者を攻撃者が管理するウェブサイトへリダイレクトさせていることが分かりました。 この手口は7月にセキュリティ研究者のinf0stache氏がすでに発見しており、同氏は偽のClou