
ClickFix攻撃、VBScriptペイロードをブラウザキャッシュに隠蔽
ブラウザキャッシュに画像を装ってVBScriptペイロードを隠し、被害者を騙してWindowsの「ファイル名を指定して実行」からコマンドを実行させる時点で、すでにスクリプトが端末内に存在している状態にするClickFixキャンペーンが確認されました。 Microsoft Threat Intelligenceは
ブラウザキャッシュに画像を装ってVBScriptペイロードを隠し、被害者を騙してWindowsの「ファイル名を指定して実行」からコマンドを実行させる時点で、すでにスクリプトが端末内に存在している状態にするClickFixキャンペーンが確認されました。 Microsoft Threat Intelligenceは
Microsoft Threat Intelligenceは、改ざんされたWebサイトがCAPTCHA風の偽の認証プロンプトを表示し、Windowsユーザーに悪意あるコマンドを実行させる「ClickFix」キャンペーンを確認しました。 この攻撃では、被害者がコマンドを実行する前に、ペイロードをブラウザーのキャッシュ
Microsoft Threat Intelligenceは、ClickFixキャンペーンの新たな手口を確認しました。侵害されたWebサイトがブラウザのキャッシュストレージを悪用して悪意あるスクリプトを隠し、一般的な検知手法をすり抜けるというものです。 攻撃者は、被害者がコマンドを実行した時点でペイロードを直接ダウン
このマルウェアがデコードするペイロードは、ローカルドライブを検索して新規ファイルを監視し、収集したデータを2つのC2(コマンド&コントロール)サーバーへ送信します。さらにスクリーンショットの取得、保存済みWi-Fiパスワードやクリップボードのテキストの窃取、オペレーターからのコマンド実行にも対応しています。 確認され
DarkMeは、金融市場のトレーダーや暗号資産ユーザーを標的とする脅威グループとの関連が指摘されてきたリモートアクセス型トロイの木馬(RAT)兼情報窃取マルウェアですが、このたび再び観測されました。 今回、その拡散手法は簡略化されています。攻撃者はゼロデイエクスプロイトを使う代わりに、標的に単純な一通
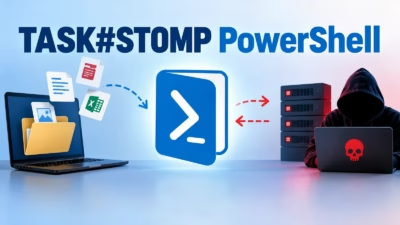
Windowsを標的とするバックドア「TASK#STOMP」は、VBScript、PowerShell、スケジュールタスク、そしてランタイムでのC#コンパイルを組み合わせることで、堅牢な永続化を確立し、業務文書を継続的に窃取します。 このインプラントはスクリーンショットの取得、保存済みWi-Fiパスワードの抽出、クリ
研究者らは、Windows向けバックドア「TASK#STOMP」を解析しました。このマルウェアは被害者のドライブ内を検索して業務文書を見つけ出し、攻撃者のサーバーにアップロードした後もそのまま居座り、新規作成や編集されたドキュメントを次々と窃取していきます。同じマルウェアは、保存済みのWi-Fiパスワ
ScreenConnectのリモートアクセスサポート・アクセスセッションにおけるファイル転送機能の脆弱性が、クラウド版とオンプレミス版の両方に影響を及ぼしていることを、ConnectWiseが確認しました。 「CVE識別子と正式な修正パッチは今週中に発行される予定です」と、同社は9月3日付のアドバイ
悪意あるScreenConnectキャンペーンが確認されました。攻撃者に対する遠隔操作を提供するだけでなく、改変されたクライアントが新規に接続してきたWindowsエンドポイントに対して、複数段階から成るVBScriptマルウェアチェーンを自動的に送り込む仕組みが組み込まれていました。 展開後、これらのクライアントは
脅威アクターがConnectWise ScreenConnectやMicrosoft Quick Assistといった正規のリモート管理ツールを悪用し、Windowsデバイスに永続的なバックドアをインストールしていることが分かりました。 Huntressの研究者らは、8月下旬にソーシャルエンジニアリングの手口、不正な
すべての記事を読み込みました