
ハッカーがSangoma SwitchvoxのSQLインジェクション重大脆弱性を悪用、認証なしでリモートコード実行が可能に
脅威アクターがSangoma Switchvoxの重大な未認証SQLインジェクション脆弱性CVE-2026-9586の悪用を積極的に試みています。この脆弱性はリモートコード実行にまでエスカレートさせることが可能です。 Horizon3.aiの研究者によると、Defused Cyberと連携して運用しているインターネッ
脅威アクターがSangoma Switchvoxの重大な未認証SQLインジェクション脆弱性CVE-2026-9586の悪用を積極的に試みています。この脆弱性はリモートコード実行にまでエスカレートさせることが可能です。 Horizon3.aiの研究者によると、Defused Cyberと連携して運用しているインターネッ
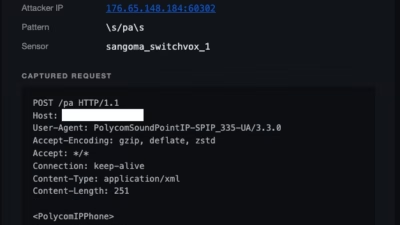
セキュリティ研究者らは、Sangoma Switchvoxに存在する重大な脆弱性を標的とした実際の悪用試行を報告しました。この脆弱性を悪用すると、未認証の攻撃者がSQLインジェクションを通じてリモートでコードを実行できてしまいます。 この脆弱性はCVE-2026-9586として追跡されており、インターネットに公開され
攻撃者は現在、SangomaのVoIPプラットフォーム「Switchvox」に存在する未認証SQLインジェクション脆弱性CVE-2026-9586を積極的に悪用しており、この脆弱性はリモートコード実行につながる恐れがあります。 セキュリティ企業Horizon3の研究者によると、インターネットに公開されているSwitc
FreePBXに存在する重大なセキュリティ脆弱性が公表され、認証を経ないリモートコード実行や管理者アカウントの乗っ取りのリスクに組織がさらされていることが明らかになりました。 これらの脆弱性はGitHubアドバイザリのGHSA-37j8-fhxx-9vhpおよびGHSA-g27h-xf3q-h3rmとして追跡されてお

Microsoftはまもなく、Teamsの通話に新たな詐欺対策機能を追加し、ソー...

イスラエルのスタートアップisVerifiedは木曜日、音声ディープフェイクを悪...