
複数のAtlassian製品に存在する重大な脆弱性、実環境で悪用される
Atlassian Data Center製品に存在する重大な脆弱性が、実環境で悪用されていると報じられています。 この脆弱性は「CVE-2026-21589」として追跡されています。Atlassianは10月5日付のセキュリティアドバイザリで、任意のファイルにアクセスされる脆弱性と説明しました。深刻度を示すC
Atlassian Data Center製品に存在する重大な脆弱性が、実環境で悪用されていると報じられています。 この脆弱性は「CVE-2026-21589」として追跡されています。Atlassianは10月5日付のセキュリティアドバイザリで、任意のファイルにアクセスされる脆弱性と説明しました。深刻度を示すC
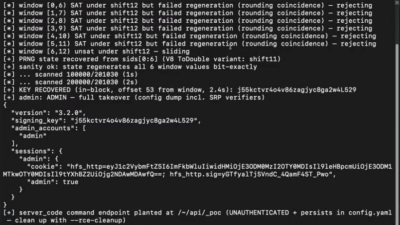
脆弱性調査に特化した高度なAIが、ファイルサーバー「Rejetto HFS」に潜む根本的な設計上の欠陥を発見しました。この脆弱性を突くと、一見無害に思える複数の乱数の漏えいから、管理者権限の完全な奪取、さらにはリモートコード実行(RCE)まで可能になります。Horizon3のセキュリティ研究チーム
著者: Anjali Gopinadhan Nair オピニオン 2026年10月6日7分 次のAIセキュリティ災害は、モデルそのものからではな
ハッカーが、Rejetto HFSの署名鍵の脆弱性「CVE-2026-61500」を狙って活発にスキャンを行っています。この脆弱性を悪用されると、セッションの偽造、アカウント乗っ取り、リモートコード実行(RCE)につながる恐れがあります。 VulnCheckのセキュリティリサーチ担当バイスプレジデントであるCaitl
VulnCheckは、攻撃者がRejetto HTTP File Server(HFS)の重大な脆弱性を悪用し、認証を回避してリモートコード実行(RCE)に至っていると警告しています。 この脆弱性は「CVE-2026-61500」(CVSSスコア9.3)として追跡されています。オープンソースのファイルサーバであるHF
security
security
研究者らは、Shinobi動画監視システムのコード内に埋め込まれた鍵を発見しました。この鍵を悪用すれば、外部の第三者がログインもパスワードも使わずにユーザーデータベースとカメラ設定にアクセスできる可能性があります。今回の重大な脆弱性CVE-2026-82448は、ノード間通信サービスがネットワーク
Anthropicの「Project Glasswing」に関する公開データを分析した最新のレポートにより、同社のフロンティアモデルであるClaudeが生成する脆弱性の発見件数と、最終的に実在し深刻で修正に値すると判明した件数との間に、大きな乖離があることが明らかになりました。この違いは重要な意味を持ちます。脆弱性リサ
by Nam Phong · Published September 3, 2026 · Updated September 3, 2026
すべての記事を読み込みました