
ハッカーがIvanti Connect Secureの脆弱性を悪用、アカウントなしで侵入
重大な認証バイパスの脆弱性により、リモートの攻撃者はログインチェックを回避し、パッチのバックポートが完了する前に脆弱なアプライアンス上でコマンドを実行できる状態でした。 自前のアカウントを持たない攻撃者が、ベンダーがすでに
重大な認証バイパスの脆弱性により、リモートの攻撃者はログインチェックを回避し、パッチのバックポートが完了する前に脆弱なアプライアンス上でコマンドを実行できる状態でした。 自前のアカウントを持たない攻撃者が、ベンダーがすでに
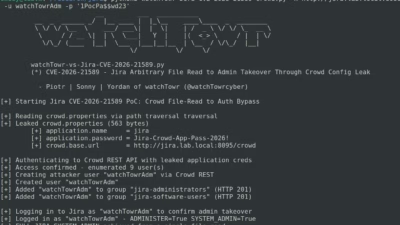
Atlassian製サーバーを狙う攻撃が、重大な脆弱性「CVE-2026-21589」を悪用する形で始まりました。専門家が技術的な解説とPoC(概念実証)コードを公開してから、わずか2時間後のことです。この深刻な欠陥は、Jira、Confluence、Bitbucketなど、企業向けの主要8製品に
Atlassian Data Center製品に存在する重大な脆弱性が、実環境で悪用されていると報じられています。 この脆弱性は「CVE-2026-21589」として追跡されています。Atlassianは10月5日付のセキュリティアドバイザリで、任意のファイルにアクセスされる脆弱性と説明しました。深刻度を示すC
Jira、Confluence、Bitbucketなど、Atlassianの複数の製品ファミリーに影響する重大な脆弱性「CVE-2026-21589」を悪用した攻撃が確認されています。この攻撃に認証は必要ありません。 セキュリティ企業のPrevidianは本日、自社のハニーポットネットワークでこの攻撃活動を検知しまし
Atlassianは、同社の8製品の全バージョンに影響する、深刻度「クリティカル」の脆弱性に対するパッチを公開しました。 この脆弱性は「CVE-2026-21589」(CVSSスコア9.3)として追跡されており、任意のファイルにアクセスできる問題と説明されています。 認証なしで悪用でき、Webアプリケーションのルート
Atlassianは、自社管理型のDataAlly製品に存在する重大な任意ファイルアクセスの脆弱性(CVE-2026-21589)を修正するパッチを公開しました。その1日後、watchTowrの研究者が脆弱性の技術的な解説を公開してから数時間後には、攻撃者がこの脆弱性を悪用しようとする動きが確認されて
Citrixの顧客は、2週末続けて不安と懸念に揺れる週末を過ごしました。Citrix NetScaler製品で、悪用が確認されたゼロデイ脆弱性がまた新たに見つかったためです。 研究者やセキュリティ専門家によると、この脆弱性「CVE-2026-88779」は、悪用されるとサービス拒否(DoS)が発生する点と、SAML(
security
新たに見つかった脆弱性により、サイバー犯罪者がCitrix NetScalerアプライアンスをクラッシュさせることが可能になっています。複数の政府機関が緊急の警告を出しました。 金曜日、顧客から不可解な悪用被害の報告が相次ぎました。すべてのパッチを適用済みのアプライアンスでも被害が出ていたといいます。
CISAは日曜日、Citrix NetScalerの別の脆弱性「CVE-2026-88779」を「既知の悪用された脆弱性(KEV)カタログ」に追加しました。この脆弱性はメモリオーバーフローのバグで、脆弱なNetScaler ADCやGatewayを機能不全に陥れる恐れがあります。 ベンダーは声明で、次
すべての記事を読み込みました