
Jira管理者権限の奪取につながる Atlassian の重大な脆弱性、PoCエクスプロイトが公開
セルフホスト型の Atlassian 製品8種に影響する任意ファイルアクセスの重大な脆弱性「CVE-2026-21589」について、PoC(概念実証)のエクスプロイトチェーンが公開されました。 研究結果によると、Atlassian Crowd と連携した環境では、攻撃者がアプリケーションの認証情報を平文で盗み出し、そ
セルフホスト型の Atlassian 製品8種に影響する任意ファイルアクセスの重大な脆弱性「CVE-2026-21589」について、PoC(概念実証)のエクスプロイトチェーンが公開されました。 研究結果によると、Atlassian Crowd と連携した環境では、攻撃者がアプリケーションの認証情報を平文で盗み出し、そ
Citrixは、ゼロデイ攻撃で悪用されたNetScalerの新たなサービス拒否(DoS)脆弱性「CVE-2026-88779」に対処する緊急アップデートを公開しました。研究者らは、この脆弱性がリモートコード実行にも悪用できるかどうかを調べています。 この脆弱性はメモリバッファーの欠陥で、GatewayまたはAAA機能

GitLabは木曜日、同社のソフトウェア開発プラットフォームに存在する2件の深刻度の高い脆弱性に対する緊急パッチをリリースしました。うち1件は最高深刻度スコアを記録しており、あるセキュリティ企業はすでに攻撃者がインターネット上でこれらの脆弱性を探索している様子を確認したと報告しています。 同社はCommunity E
CISAは、既知の悪用された脆弱性(KEV)カタログに6件の新たな脆弱性を追加しました。その中には、以前パッチが適用されていたCitrix NetScaler ADCおよびGatewayの脆弱性で、CVE-2026-8452として追跡されているものが含まれており、この脆弱性は実際の攻撃で悪用されていま
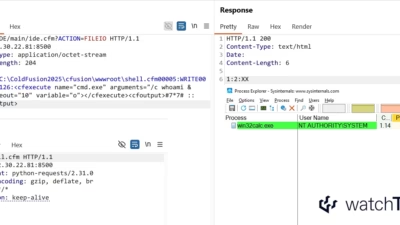
Adobeは最近のアップデートで、危険な脆弱性群にパッチを適用しました。これらの欠陥の一部は、攻撃者がサーバー上で直接コードを実行できる状態を許してしまうものでした。この深刻な問題は、Adobe ColdFusion 2025からUpdate 9までのバージョンに影響します。また、ColdFusi
セキュリティ企業Lupovisのデコイインフラのテレメトリによると、脅威アクターはCitrix NetScalerの深刻な脆弱性を、公開開示からわずか24時間以内に悪用し始めていたことが分かりました。 この攻撃活動は、SAML IDプロバイダーとして設定されたNetScalerアプライアンスを標的としており、CISA

Fortinet FortiWeb に存在するパストラバーサルの脆弱性が、認証な...
コードフォーマットプラットフォームの利用者が、数千件の秘密情報やその他の機密情報...
セキュリティ企業による発見が、企業におけるオンラインツールの広範な安全でない利用...
CISAは火曜日、最近修正されたSysAid On-Premの2つの脆弱性を、既...
すべての記事を読み込みました