
Cloudflare、ポスト量子対応のWebサイト証明書を2027年初頭に提供へ
Cloudflareは、パブリック認証局(CA)になる計画です。認証局とは、Webサイトが通信の暗号化や身元の証明に使うデジタル証明書を発行する組織を指します。同社によると、このCAは従来型の証明書に加え、ポスト量子型の「Merkle Tree Certificates(MTC)」も発行します。MTC
Cloudflareは、パブリック認証局(CA)になる計画です。認証局とは、Webサイトが通信の暗号化や身元の証明に使うデジタル証明書を発行する組織を指します。同社によると、このCAは従来型の証明書に加え、ポスト量子型の「Merkle Tree Certificates(MTC)」も発行します。MTC
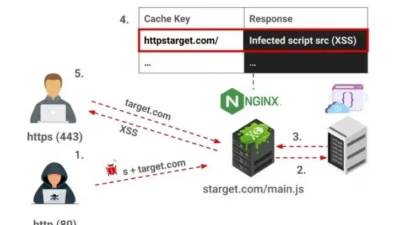
セキュリティ研究者らが、Nginxの脆弱な実装に対してアクセス制御の回避、機密キャッシュページの露出、サービス拒否(DoS)状態の誘発、さらには格納型クロスサイトスクリプティング(XSS)攻撃の実行を可能にする新たなキャッシュポイズニング手法「キャッシュキーインジェクション」を明らかにしました。セキュリティ脆弱性レポ
「キャッシュキーインジェクション」と呼ばれる新たなキャッシュポイズニング手法が公表されました。この手法を使えば、攻撃者はアクセス制御を回避し、キャッシュされた機密コンテンツを露出させ、サービス拒否(DoS)状態を引き起こし、さらには脆弱なNginx環境に永続的なクロスサイトスクリプティング(XSS)ペイロードを仕込め
MapLibre GL JSのユーザーに対し、XSS脆弱性の開示を受けてソフトウェアのアップグレードが推奨されています。この脆弱性はCVE-2026-85061として識別され、GitHubアドバイザリGHSA-jrc7-96c5-q579で文書化されています。 この脆弱性はmaplibre-glバージョン6.4.0以
Tom Stacey氏は、プロキシ、CDN、バックエンドアプリケーションがHTTPトラフィックを解析する方法の違いによって、注入された改行文字が重大なデシンクロナイゼーション(desync)脆弱性へと変わり得ることを実証しました。 CRLF(carriage return and line feedの略)とは、HTT
WordPressは、重大な影響を及ぼす認証済みリモートコード実行(RCE)脆弱性に対処するため、バージョン7.0.4をリリースしました。この脆弱性により、投稿者(Author)レベル以上の権限を持つユーザーが、影響を受けるサイト上でコードを実行できるおそれがあります。Vulnerabilityassessment
PortSwiggerは、Burp Suiteの新機能「Burp AT」のパブリックベータ版を発表しました。プロフェッショナル向けペネトレーションテストにエージェント型AIを取り入れるものです。 Burp ATを使うと、ペネトレーションテスターはBurp Suiteのツール、プロジェクトのコンテキス

PortSwiggerは、エージェント型AIシステム「Burp AT」をリリースしました。これによりペネトレーションテスターは、テスト範囲や承認、最終的な結論に対する直接的な管理権限を保持したまま、Webセキュリティの調査タスクを委任できるようになります。パブリックベータは現在、Burp Suite Professi
この脆弱性はWordPressコアのREST Batch APIに影響し、未認証の攻撃者が脆弱なサイト上でコードを実行できる状態にあります。 WordPressの最新バージョンを稼働させている組織に対し、同プラットフォーム
AntiSSRFは、Webアプリケーションにおけるサーバーサイドリクエストフォージェリ(SSRF)のリスクを低減するため、URLとネットワーク接続を検証するMicrosoftのオープンソースコードライブラリです。.NETおよびNode.jsアプリケーションに対応しており、MITライセンスのもとで配布さ
すべての記事を読み込みました