
セッションハイジャックとリモートコード実行を可能にするZammadの脆弱性、PoCエクスプロイトが公開
Zammadに存在する重大な脆弱性「CVE-2026-102489」の概念実証(PoC)エクスプロイトが公開されました。この脆弱性を悪用すると、アクティブなユーザーのセッションCookieが漏えいし、Zammadを実行しているOSユーザーの権限でリモートコード実行(RCE)が可能になります。 この脆弱性は、オランダの
Zammadに存在する重大な脆弱性「CVE-2026-102489」の概念実証(PoC)エクスプロイトが公開されました。この脆弱性を悪用すると、アクティブなユーザーのセッションCookieが漏えいし、Zammadを実行しているOSユーザーの権限でリモートコード実行(RCE)が可能になります。 この脆弱性は、オランダの
Apache Software Foundationは、WebSocket、HTTP/2、AJP、認証、TLS証明書検証コンポーネントにまたがる12件の脆弱性を修正したApache Tomcat 11.0.26をリリースしました。 今回のリリースでは、WebSocketエンドポイントのセキュリティ制約を攻撃者に回避さ
Apache Tomcat 11.0.26がリリースされ、WebSocketエンドポイントを保護するセキュリティ制約を攻撃者が回避できる重大な欠陥を含む、12件のセキュリティ脆弱性が修正されました。Vulnerabilityscanning service 今回のリリースでは、WebSocket、AJP、HTTP/2
中国と関係の深い脅威アクターが、質の低い中国語カジノサイトやアダルトサイトを利用してPeckBirdyのコマンド&コントロール(C2)インフラを隠蔽していることが分かりました。企業はギャンブル関連ドメインを日常的に優先度低として扱う傾向があるため、これが検知上の課題を生み出しています。 Infobloxのテレメトリに
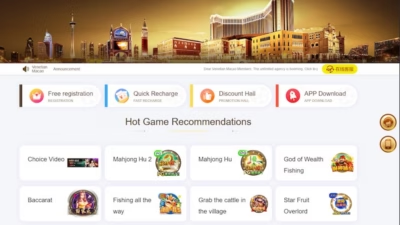
中国と関係の深い脅威アクターが、C2(指令制御)フレームワーク「PeckBirdy」を、低品質な中国語カジノサイトやアダルトサイトの中に隠していることが分かりました。 普段は見過ごされがちなインターネットインフラの広大な領域を悪用し、マルウェア通信をギャンブルサイトの通常アクセスに見せかける手口です。マルウェア分析ツ
研究者らは、Shinobi動画監視システムのコード内に埋め込まれた鍵を発見しました。この鍵を悪用すれば、外部の第三者がログインもパスワードも使わずにユーザーデータベースとカメラ設定にアクセスできる可能性があります。今回の重大な脆弱性CVE-2026-82448は、ノード間通信サービスがネットワーク

Sysdig脅威リサーチチームAIが攻撃者の参入障壁を下げているのは、もはや議論の余地がない事実です。しかし、熟練した脅威アクターがLLM主導の競合相手に対抗し続けられるかどうかは、依然として議論の的となっています。 最近、Sysdig脅威リサーチチーム(TRT)は、単独の脅威アクターが、開いたWebSock
ClickFixの亜種である「TerminalFix」キャンペーンでは、偽のCloudflare CAPTCHAのプロンプトを使ってユーザーを騙し、リバーストンネル型インプラントをインストールするPowerShellコマンドを実行させています。 マイクロソフトが確認したこの攻撃活動は組織を標的としており、侵害されたW
Apacheは、10件のセキュリティ脆弱性に対処したApache Tomcatバージョン11.0.25をリリースしました。これらの脆弱性には、認証バイパスにつながる可能性のある複数の欠陥や、アクセス制御の回避、サービス拒否(DoS)状態を引き起こすものが含まれます。SocialSecurity protection
BTMobは、WebSocketを用いたコマンド&コントロール(C2)通信によって、攻撃者が感染デバイスへリアルタイムでコマンドを送信できるAndroid遠隔操作型トロイの木馬(RAT)です。 このマルウェアは、より広範なCraxsRATおよびSpySolrのエコシステムと関連があり、銀行口座情報の窃取、デバイス監視
すべての記事を読み込みました