
WhatsApp、リンク済みデバイスからのプライベート会話アクセスを遮断する「制限付きチャット」機能をテスト
WhatsAppは、選択した会話をユーザーの主要モバイル端末でのみ閲覧可能にし、WhatsApp Webや連携済みのサブ端末、さらには非公式クライアントなどのリンク済みデバイスからのアクセスを遮断する新しいプライバシー機能「制限付きチャット(Restricted Chat)」をAndroid向けに導入しました。 この
WhatsAppは、選択した会話をユーザーの主要モバイル端末でのみ閲覧可能にし、WhatsApp Webや連携済みのサブ端末、さらには非公式クライアントなどのリンク済みデバイスからのアクセスを遮断する新しいプライバシー機能「制限付きチャット(Restricted Chat)」をAndroid向けに導入しました。 この
WhatsAppは、会話を1台のスマートフォンにとどめておく、チャットごとの新しい設定機能を開発しています。「Restricted Chat(制限付きチャット)」と呼ばれるこの設定は、Google Play経由で配信されているAndroidベータ版バージョン2.26.36.5に組み込まれており、選択し
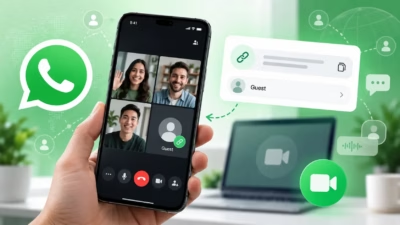
WhatsAppは、WhatsAppアカウントを持たない人でも暗号化通話に参加できるゲスト通話機能を、ウェブリンク経由で開発しています。 この機能は、既存のCall Links(通話リンク)機能をゲスト向けに拡張するもので、招待された参加者はモバイルアプリのインストールやアカウント作成をすることなく、ブラウザから直接

HermeticReaderとは、Chrome向けAdobe Acrobat PDF拡張機能で最近公表された脆弱性に付けられた名称で、CVE-2026-48294として追跡されています。 研究者らは2026年6月上旬にこの問題を発見し、Adobeに報告したところ、Adobeは週末のうちにこの欠陥を修正しました。研
推定3億2900万のブラウザにインストールされているAdobe AcrobatのChrome拡張機能に、新たに脆弱性チェーンが発見されました。攻撃者は悪意あるWebページに被害者を誘導するだけで、WhatsApp Webのセッション全体を静かに窃取できてしまいます。チャットの内容、連絡先の名前、プロフィール情報までも
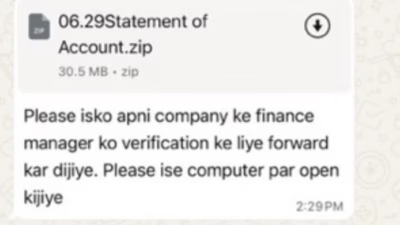
新たな「ボス詐欺(Boss Scam)」は、CEO詐欺の大幅な進化形です。攻撃者はなりすまし、Windows DLLサイドローディング、そしてWhatsApp Webのセッション窃取を組み合わせ、信頼された経営幹部のコミュニケーションチャネルを詐欺インフラへと変えています。 このキャンペーンは、インドのI4CおよびN

WhatsApp Web APIライブラリとして機能する悪意のあるNPMパッケー...

WhatsApp Web APIライブラリを装った悪意のあるnpmパッケージが発...

アプリの正規のデバイス・ペアリング機能を悪用する新たな攻撃により、従業員のWha...

研究者は、WhatsAppアカウントの乗っ取りを狙った進行中のキャンペーンを発見...
すべての記事を読み込みました