
マイクロソフト、11月の月例パッチで1,000件超の脆弱性を修正
マイクロソフトは11月のセキュリティ更新プログラムで、Windows、Office、Azureをはじめとする自社製品群の約1,090件の脆弱性に対処しました。月間の修正件数が過去の年間総数を上回るのは、2カ月連続です。 今回のリリースでは、正式に1,094件のCVEが公表されました。内訳はWindowsが726件、O
マイクロソフトは11月のセキュリティ更新プログラムで、Windows、Office、Azureをはじめとする自社製品群の約1,090件の脆弱性に対処しました。月間の修正件数が過去の年間総数を上回るのは、2カ月連続です。 今回のリリースでは、正式に1,094件のCVEが公表されました。内訳はWindowsが726件、O
FBIのFLASH勧告によると、ハッカーは偽の法律文書のダウンロードを使ってGoogleの検索結果を操作し、WindowsコンピューターをGootloaderに感染させています。 このキャンペーンでは、侵害されたWordPressサイトと検索エンジン最適化(SEO)の手法を使い、特定の法律問題について調べている人々を
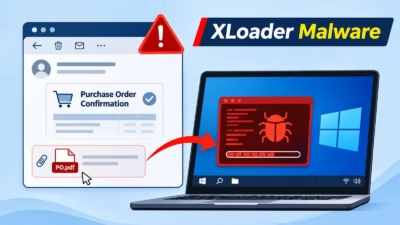
ハッカーが、発注確認を装ったフィッシングメールでXLoaderマルウェアを拡散しています。悪意のあるWord添付ファイルを使い、Windowsパソコンを乗っ取る手口です。 メールは受信者に対し、添付されたDOCXファイルを確認して注文内容を照合するよう求めます。しかし、このドキュメントには購買情報だけでなく、悪意のあ
Microsoftは、今月のパッチチューズデーで配信されたセキュリティ更新プログラムが原因で、Windowsのライセンス認証やライセンス管理でエラーコード0x80041008の失敗が発生していることを認めました。 BleepingComputerが確認した水曜日のサービスアラートによると、この既知の問題は、Windo
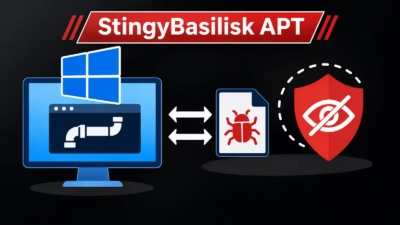
これまで知られていなかったスパイ活動型のグループ「StingyBasilisk」が、少なくとも2022年4月から、標的ネットワークで秘密裏に活動を続けていました。 初期侵入経路は不明で、既知のAPTグループとの関連も、現時点では確実には特定できていません。 2026年2月以降、攻撃者はSMB経由でネットワーク内を横
新たに公表されたZoomの2件の脆弱性により、攻撃者がWindowsコンピューター上で昇格した権限を取得できるおそれがあります。Zoomは、Windows向けWorkplaceアプリケーションの2件の脆弱性に対処するセキュリティアップデートを公開しました。うち1件は、10点満点中9.6と評価された重大な脆弱性です。
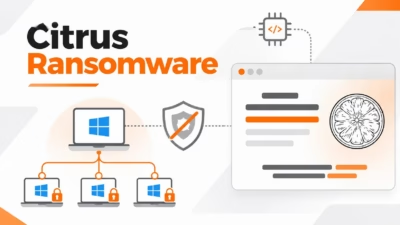
「Citrus」と名乗る新たなグループが、Windowsネットワークへの攻撃を展開しています。通常のWebトラフィックに見せかけたトンネル、AIが作成したスクリプト、そしてSn00pyファミリーのランサムウェアを使用しているのが特徴です。 研究者によると、このグループは主によく知られたツールに依存しているため、早期に
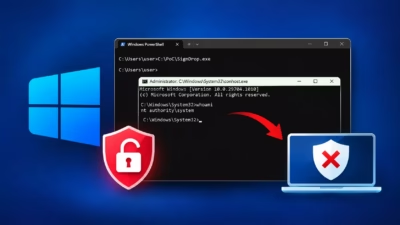
「SignDrop」と名付けられた実証コード(PoC)エクスプロイトが公開されました。WindowsのCommon Log File System(CLFS)の認証緩和策を標的とし、一般ユーザーのトークンをNT AUTHORITY\SYSTEMに昇格させます。さらに、マルウェア対策エンジンを無力化することもできます。
Microsoftによると、2026年11月の累積更新プログラムで、9月以降にリリースされたセキュリティ更新プログラムを適用したWindowsユーザーを悩ませていたUSBオーディオの問題が解消されました。 同社は、2026年9月のパッチチューズデーから数日後にこの既知の問題を認めた際、最近の更新プログラムを適用した一
Microsoftは2026年11月のPatch Tuesdayで、自社製品全体の1,094件の脆弱性を修正しました。このなかには、悪用が確認されたとしているOutlookの脆弱性が含まれています。 このゼロデイ脆弱性はCVE-2026-124194として追跡されており、なりすましの欠陥に分類されています。原因は、潜
すべての記事を読み込みました