
盗まれたActive Directoryファイル1つで、Windowsドメイン全体の認証情報が漏洩する恐れ
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke
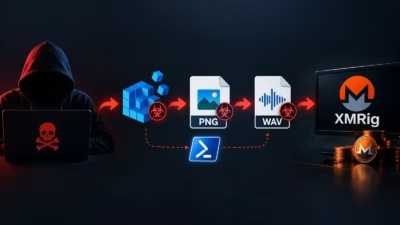
研究者らは、PowerShell、レジストリに保存されたペイロード、DNS TXTレコード、PNG画像、WAV音声ファイルを組み合わせてマルウェアを隠蔽し、侵害したWindowsシステムにXMRigベースの暗号通貨マイニングマルウェアを展開する多段階の暗号資産マイニングキャンペーンを発見しました。 この活動は当初、不
Microsoftは、2026年10月以降のWindows品質更新プログラムにおいて、対応デバイス上でメモリ整合性保護と、必要に応じて仮想化ベースセキュリティ(VBS)を自動的に有効化すると発表しました。 この展開は2026年10月13日のパッチチューズデー更新から始まり、対応するWindows 11搭載PCではユー
PrettyPrategueと名付けられたプルーフ・オブ・コンセプト(PoC)エクスプロイトが公開され、Gen DigitalのAvastアンチウイルスに存在するとされるゼロデイ脆弱性を悪用することで、ローカルユーザーがWindowsのセキュリティアカウントマネージャー(SAM)データをダンプし、NT AUTHORI
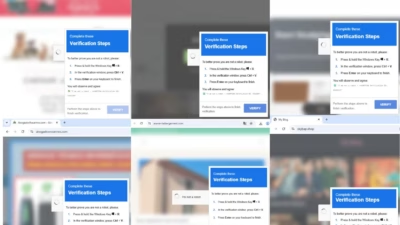
ClearFakeキャンペーンの背後にいる脅威アクターは、新たに確認されたローダー「WordlistLoader」を使い、Amatera StealerをWindowsシステムに配布しています。 このローダーは実行可能なシェルコードを一見ごく普通の英単語の羅列に偽装しており、静的解析による検知を回避したうえで、最終的
これまで報告例のなかったマルウェアローダー「SynkLoader」が確認されました。Python、C#、ネイティブC++の各コンポーネントを組み合わせることで検知を回避し、Windowsの認証情報を窃取するとともに、ネットワークへの深い侵入を可能にします。 このマルウェアは2026年8月18日、不審なスケジュールタス
Microsoft Defenderの正規コンポーネントであるBoot-Time Removalドライバー「BTR.sys」が、多くのエンドポイント保護機能が完全に初期化される前の段階で、強力なカーネルレベルのファイル・レジストリ操作を実行するために悪用される可能性があることが分かりました。 Check Point
GEEKOMは、マルウェアとして検知される不正なRealtek製LANドライバーパッケージが、自社ミニPC向けの旧サポートページを通じて過去に入手可能な状態になっていたことを認めました。これにより、ベンダーがホストするドライバー配布に対するサプライチェーンセキュリティへの懸念が改めて浮上しています。 同社によると、問
Microsoft Defenderの最新のパッチバイパスは、見覚えのある問題を浮き彫りにしています。 新たに公表されたMicrosoft Defenderの脆弱性「ShieldBreak」は、ある攻撃経路を塞いだとしても、同じ結果に至る別の経路が常に閉じられるわけではないことを示しています。 Microsoft
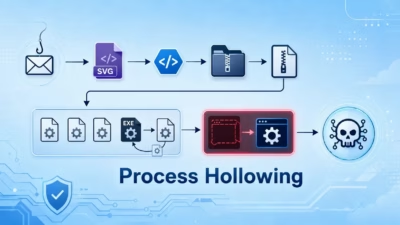
この攻撃は最終的にリモートアクセス型トロイの木馬を正規のWindows関連プロセスの内部に隠し、通常のエンドポイント活動に紛れ込ませます。 このキャンペーンでは、恐怖心と緊急性につけ込むよう設計された「Resolución Denuncia Jurídica(法的告訴の決定)」という偽の法的通知を誘い文句として使用し
すべての記事を読み込みました