
悪意あるnpmパッケージがブラウザのパスワード、Discordトークン、暗号資産ウォレットを窃取
npmのサプライチェーン攻撃キャンペーン「MALFEX」が確認されました。8つの悪意あるパッケージを通じて、Windows向けマルウェアを拡散しています。 このキャンペーンは、2023年8月から活動している単一とみられる攻撃者によるものです。Overlord RATと情報窃取マルウェア「movinlike」に加え、A
npmのサプライチェーン攻撃キャンペーン「MALFEX」が確認されました。8つの悪意あるパッケージを通じて、Windows向けマルウェアを拡散しています。 このキャンペーンは、2023年8月から活動している単一とみられる攻撃者によるものです。Overlord RATと情報窃取マルウェア「movinlike」に加え、A
AvisLoaderは、従来の指令サーバー(C2)インフラが遮断された場合でも攻撃者がアクセスを維持できるよう設計された、新たに確認されたWindows向けマルウェアローダーです。アンチウイルスとマルウェア このマルウェアは、固定のドメインやIPアドレス、あるいは中央集権型サーバーに依存する代わりに、暗号化されたピア
研究者たちは、露出したステージングサーバー上でこのマルウェアを発見しました。同サーバーには偽の文書署名ページ、補助ツール、そしてオペレーター用ダッシュボードも置かれていました。 このマルウェアのコマンドチャネルは単一の固定ドメインに依存していないため、悪意あるWebサイトを閉鎖しても感染デバイスとの接続を断てるとは限
これまで報告例のなかったWindows向けボットネット「x47.c」が、18種類の攻撃手法を提供していることが判明しました。その中には、被害者が有料契約しているAIクレジットを枯渇させることを狙った手法も含まれています。 Qrator Research Labsが9月23日に公開した調査報告によると、販売者であ
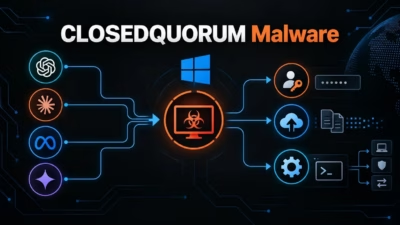
Cisco Talosは、商用AIモデルを利用して侵害後の判断を自ら下すWindowsマルウェアインプラント「CLOSEDQUORUM」を発見しました。 このマルウェアは、AI統合型マルウェアに関連するアーティファクトを追跡するTalosの新しい研究プロジェクト「CAIRN」を通じて特定されました。 Talosは、C
security
「ClosedQuorum」という名の新型Windowsマルウェアが、侵害後の攻撃段階における行動決定にGoogle Gemini、DeepSeek、Qwen、Mistralの各AIモデルを利用していることが判明しました。 このGo言語製マルウェアは、人間のオペレーターからの指示を一切受けずに動作します。偵察情報と投
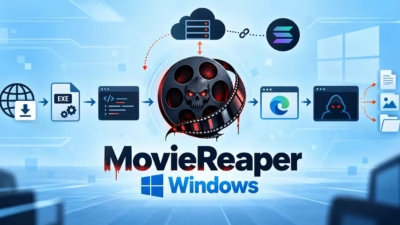
MovieReaperと名付けられた新種のマルウェアフレームワークが、人気映画に偽装した悪意あるトレントダウンロードを通じて拡散していることが確認されました。 このモジュール式Windowsマルウェアは攻撃者に21種類のリモートファイル管理コマンドを与え、感染システムからのデータ窃取・調査・改ざん・削除を可能にします
イラン国家系のサイバー攻撃者が、政権にとって脅威とみなす人物を標的に「CHOSEN BRICK」と呼ばれるマルウェアを展開していることが、西側3か国の情報機関の警告で明らかになりました。攻撃者はソーシャルメッセージアプリを通じて標的に接触し、Windowsデバイスに感染させています。 英国の国家サイバ
中国と関係が深いスパイ活動グループに関連する脅威アクターが、Tencentの「捜狗输入法(Sogou Input Method)」Windows版に存在する深刻な脆弱性(CVE-2026-51990)を悪用し、バックドア「GrayRabbit」を展開していることが分かりました。 サイバーセキュリティ企業Gen Dig
すべての記事を読み込みました