
4つのスパイ集団、ChromeとWindowsを狙う「BlueMoon」を同じ週に使用
4つのスパイ集団が、わずか1週間のうちに同一のエクスプロイトキットをChromeとWindowsに対して使用していたことがわかりました。パッチが適用されるまでの隙間が、米国と東南アジア各地で実際の攻撃に悪用される事態となっています。 Proofpointはこのツールキットを「BlueMoon」として追跡していま
4つのスパイ集団が、わずか1週間のうちに同一のエクスプロイトキットをChromeとWindowsに対して使用していたことがわかりました。パッチが適用されるまでの隙間が、米国と東南アジア各地で実際の攻撃に悪用される事態となっています。 Proofpointはこのツールキットを「BlueMoon」として追跡していま
Proofpointが、Chromiumの2件の欠陥とWindowsの1件のバグを連鎖させるエクスプロイトキット「BlueMoon」の詳細を報告中国と関係の深いTA412を含む4つの集団が、NGO、航空宇宙、製造業の標的に対して大々的に使用エクスプロイトは「パッチギャップ」ゼロデイであり、すべての欠陥は現在修正済
連邦政府機関に対し、北朝鮮のハッカーが防衛・航空宇宙業界への就職応募者を狙う際に利用していたWindowsの脆弱性へのパッチ適用が命じられました。 米サイバーセキュリティ・インフラセキュリティ庁(CISA)とMicrosoftは火曜日、CVE-2026-68820が悪用されていることを確認したと発表しま
ゲームの公平性を守るはずのアンチチートシステムが、逆に深刻なセキュリティの穴を生み出していました。カーネギーメロン大学のCERT/CCは、GamersFirst Anti-Cheatドライバーに存在する3件の脆弱性を公表しました。3件はいずれも、パブリッシャーであるLittle Orbitが開発し
新たに公開された認証リフレクションバイパス技術により、完全にパッチが適用されたWindowsシステム上でNT AUTHORITY\SYSTEMの完全なシェルを取得することに研究者が成功しました。これにより、MicrosoftがCVE-2025-33073の脆弱性に対して講じた対策の根本的な欠陥が明らかになっています。
「RoguePlanet」と呼ばれる実証コードが一般公開されており、攻撃者がWindowsシステム上で最高レベルの権限を取得できる可能性があります。Microsoftはこの脆弱性を公式に認め、セキュリティ更新プログラムの開発を進めていることを明らかにしました。 RoguePlanetはCVE-2026-50656
AnthropicはClaude Mythos Previewモデルが、既知の脆弱性を標的とした実動作するエクスプロイトを数時間、場合によっては数分以内に構築できると発表しました。 4月初旬に発表され、最先端AIフロンティアモデルの最高峰と位置づけられているMythosは、当初から攻撃能力を飛躍的に向上させるとして強
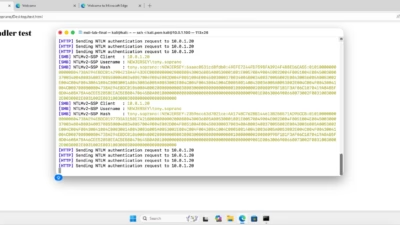
ネイティブリンクハンドラーの脆弱性 Windows上の悪意あるハイパーリンクをクリックするだけで、ワークステーションが完全に侵害されることがあります。その際、オペレーティングシステムは機密認証情報を自動的に遠隔の攻撃者へ送信してしまいます。重要なのは、この脆弱性が高度なマルウェアや複雑なエクスプロイトチェーンによるも
Windowsのsearch: URIハンドラに新たな脆弱性が発見されました。リンクをクリックするだけで、ユーザーのNTLMv2認証情報ハッシュが攻撃者の管理するサーバに漏洩する危険があります。しかしMicrosoftはCVEの採番もパッチの発行も行わないと表明しています。 この脆弱性は2026年4月15日にMicr

Windowsシステムが再び、searchのURIハンドラの新たな悪用を通じてNTLM認証情報の漏洩にさらされています。この脆弱性クラスは、スニッピングツールで修正済みのCVE-2026-33829と非常によく似た手口です。 Windows SearchのURIハンドラの脆弱性 Huntressのセキュリティ研究者が
すべての記事を読み込みました