
Microsoft、2027年にEntra IDのプライマリサインイン方法としてSMSを無効化へ
Microsoftは2027年2月1日、Microsoft Entra IDのワークフォース向けテナントにおいて、SMSをプライマリサインイン方法として使用できなくします。これはフィッシング耐性のある認証方式への移行を加速させる措置です。 この変更は、登録済みの電話番号とワンタイムSMSコードを初回サインイン認証情報
Microsoftは2027年2月1日、Microsoft Entra IDのワークフォース向けテナントにおいて、SMSをプライマリサインイン方法として使用できなくします。これはフィッシング耐性のある認証方式への移行を加速させる措置です。 この変更は、登録済みの電話番号とワンタイムSMSコードを初回サインイン認証情報
Microsoftは2027年2月1日をもって、世界中のMicrosoft Entra IDワークフォーステナントにおけるSMS第一要素サインインを廃止します。これに伴い、管理者は対象アカウントをパスキーまたはフィッシング耐性のある認証方式へ移行する必要があります。 この変更により、電話番号とSMSワンタイムパスコー
サイバーセキュリティ企業Huntressによる新たな調査によると、新たに発見されたフィッシング・アズ・ア・サービス(PhaaS)キットが、被害者のパスワードではなくアクティブなログインセッションを盗み出すことで、Microsoft 365アカウントを乗っ取るために使われています。この手法により、攻撃者
Microsoftは、Windows Hello for Business(WHfB)またはmacOS Platform Single Sign-On(PSSO)でサインインするユーザーに対するMFAの扱いを変更します。 この展開は2026年10月上旬から世界中のテナントおよびGCCテナントに適用さ
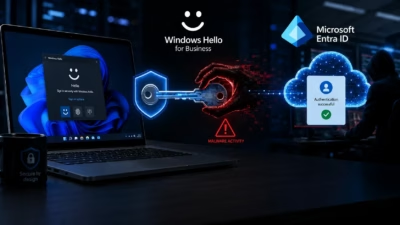
セキュリティ研究者が、Windows Hello for Business(WHFB)に関わる手法を公表しました。この手法を使えば、Windowsのアクティブなユーザーセッションにアクセスできる攻撃者が、被害者のPIN、生体認証、パスワードを一切必要とせずにMicrosoft Entra IDサービスへ認証できてしま
新たに公開された手法により、稼働中のWindowsユーザーセッションにアクセスできる攻撃者が、被害者のPINを知らずとも、また生体認証をトリガーすることもなく、Windows Hello for Business(WHFB)の暗号鍵を悪用できることが明らかになりました。 この手法により、クラウド認証、Microsof
Microsoftは、エンタープライズID管理サービス「Entra ID」において、2026年9月からパスキーが標準の認証方式になると発表しました。 現在SMSや音声通話による電話ベースの認証を利用しているEntra IDユーザーには、パスキーが自動的に有効化されます。なお、この電話ベース認証は2027年2月にすべて