
Ninja Formsプラグインの脆弱性を悪用、WordPressサイトが侵害される
ハッカーが、WordPressプラグイン「Ninja Forms」と「WPC Product Bundles for WooCommerce」に存在する格納型クロスサイトスクリプティング(XSS)の脆弱性を悪用し、バックドアの設置や不正な管理者アカウントの作成を行っています。両プラグインに関連はありません。 2件の脆
ハッカーが、WordPressプラグイン「Ninja Forms」と「WPC Product Bundles for WooCommerce」に存在する格納型クロスサイトスクリプティング(XSS)の脆弱性を悪用し、バックドアの設置や不正な管理者アカウントの作成を行っています。両プラグインに関連はありません。 2件の脆
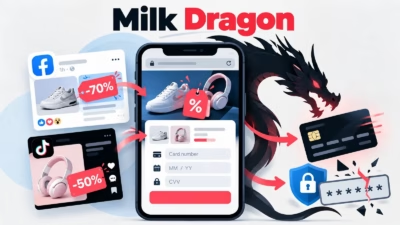
「Milk Dragon」(別名NaiLong)と呼ばれるフィッシング・アズ・ア・サービス(PhaaS)が、割引をうたうFacebookやTikTokの投稿を悪用し、決済カード情報の窃取と多要素認証(MFA)のワンタイムコードの傍受を行っています。インシデント対応計画 Group-IBは、2025年10月以降にこのキ
攻撃者がサードパーティ製WooCommerceプラグインの重大な脆弱性を悪用し、WordPressサイトにPHPウェブシェルをアップロードする攻撃を仕掛けていることが分かりました。修正パッチのリリースから4カ月が経過しています。 Wordfenceは9月14日に公開した技術解説記事の中で、自社のファイアウォール
Defiantが、WooCommerce Wholesale Lead Captureプラグインの脆弱性(CVE‑2026‑27540)が実際に悪用されていると警告認証不要のファイルアップロードに関するこの重大な脆弱性により、攻撃者はPHP製Webシェルを展開してサイトを乗っ取ることが可能に2026年2月にパッチ
ハッカーが、WordPress用のプレミアムプラグイン「WooCommerce Wholesale Lead Capture」に存在する深刻な脆弱性を悪用し、PHP製バックドアをアップロードする攻撃を活発化させています。 この脆弱性はCVE-2026-27540として追跡されており、プラグインのバージョン2.0.3.
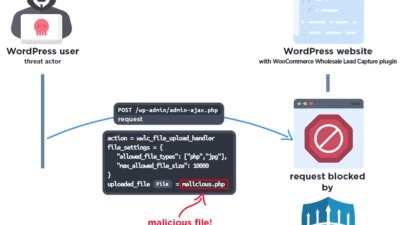
脅威アクターが、WooCommerce Wholesale Lead Captureプラグインの重大な脆弱性を積極的に悪用しています。この脆弱性により、未認証の攻撃者が悪意のあるPHPファイルをアップロードでき、脆弱なWordPressサイトを完全に制御される恐れがあります。脆弱性発見サービス この脆弱性はCVE-2
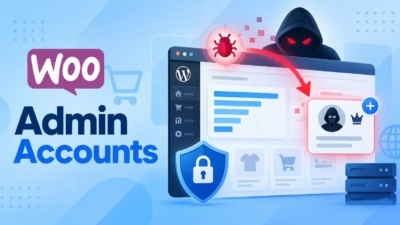
WooCommerce Wholesale Lead Captureプラグインに存在する重大なセキュリティ欠陥が、実際に悪用されていることが判明しました。この脆弱性を突かれると、リモートの攻撃者が悪意あるファイルをアップロードし、脆弱なWordPressサイトを完全に乗っ取る可能性があります。 CVE-2026-27
ロシアの2つの募金プロジェクトが利用していた決済アカウントにハッカーが侵入し、寄付者のメールアドレスや一部の決済カード情報が流出したことが明らかになりました。攻撃を受けたのは、いずれもウクライナ人と政治犯を支援する団体です。 身元不明の脅威アクターが標的にしたのは、ロシアによる侵攻の影響を受けたウクライナの民間人を
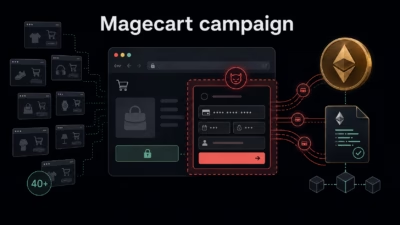
HexMageと名付けられたMagecartキャンペーンが、少なくとも15カ国にまたがる40以上のeコマース店舗を侵害し、Ethereumスマートコントラクトを決済カードスキマーの耐障害性の高い配信手段として利用していることが分かりました。 この攻撃は、従来型のクライアントサイド決済情報窃取と、Ethereumのテス
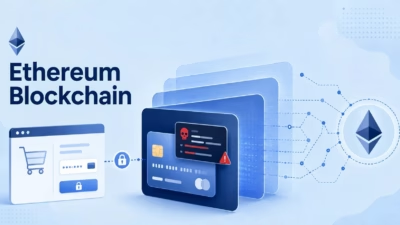
サイバー犯罪者がイーサリアム・ブロックチェーン技術を悪用し、オンライン買い物客の決済カード情報を盗み出しています。HexMageと呼ばれるこのキャンペーンは、正規のeコマースサイトを侵害し、チェックアウトページに悪意のあるJavaScriptを注入します。 攻撃者はEtherHidingと呼ばれる手法を使用しており、
すべての記事を読み込みました