
Ghostscriptの脆弱性、PDFアップロード経由でサーバー乗っ取りの恐れ
Ghostscriptのインタープリターおよびレンダリングエンジンに、ヒープバッファオーバーフローの重大な脆弱性(CVE-2026-39919)が見つかりました。細工したPDFファイルによって、リモートコード実行が可能になるおそれがあります。 この脆弱性は8月23日、Defiantが運営するWordfenceの研究者
Ghostscriptのインタープリターおよびレンダリングエンジンに、ヒープバッファオーバーフローの重大な脆弱性(CVE-2026-39919)が見つかりました。細工したPDFファイルによって、リモートコード実行が可能になるおそれがあります。 この脆弱性は8月23日、Defiantが運営するWordfenceの研究者
Ghostscriptに深刻な脆弱性が見つかりました。悪意のあるJPEG 2000画像を埋め込んだ特殊なPDFをアップロードするだけで、攻撃者が脆弱なサーバー上でコードを実行できる恐れがあります。CVEdatabase access この脆弱性は「CVE-2026-39919」として追跡されており、ヒープベースのバッ
Ghostscriptに深刻な脆弱性が見つかりました。攻撃者が細工したPDFファイルを脆弱なWordPressサイトにアップロードすると、リモートからコードを実行される恐れがあります。 この脆弱性は「CVE-2026-39919」として追跡されており、CVSS 3.1のスコアは9.8です。影響を受けるのはGhosts
悪意のある画像ファイルによって、通常の投稿権限が、サーバー全体の深刻な侵害につながる恐れがあります。セキュリティ企業のFortbridgeは、細工したHEICファイルをWordPress経由でアップロードし、特定のサーバー上でリモートコード実行(RCE)を引き起こす攻撃を実証しました。攻撃に成功すると、攻撃者は
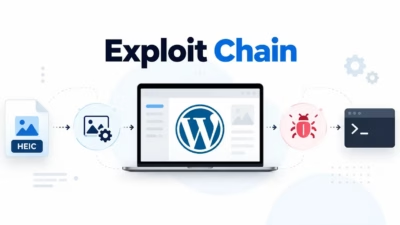
libheifに存在する重大な脆弱性を悪用されると、悪意あるHEICファイルをアップロードされた際にWordPressの画像処理中にメモリが破壊され、環境条件が厳密に一致するサーバーではリモートコード実行(RCE)に至る恐れがあります。問題は非圧縮画像デコーダーunciに存在し、libheifバージョン1.23.3で
このマルウェアは6月中旬にサイトのクリーンアップ作業中に発見されたもので、正規のmust-useプラグインを装い、削除されても生き残るための複数の仕組みを備えています。 must-useプラグインはWordPressのリクエストごとに自動的に読み込まれ、通常のプラグインダッシュボードから無効化することができません。
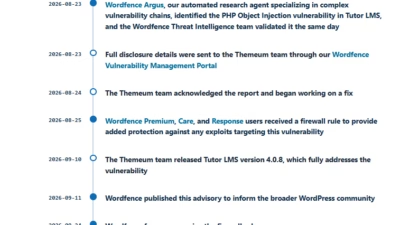
WordPressのeラーニングプラグイン「Tutor LMS」を利用する10万件以上のサイトが、低権限ユーザーによる脆弱なサーバーの乗っ取りを許しかねない、深刻度の高いリモートコード実行(RCE)の脆弱性にさらされていたことが分かりました。Remotecode execution この脆弱性は2026年8月23日、
Tutor LMSWordPressプラグインに存在する重大な脆弱性により、低権限のユーザーが脆弱なウェブサイト上でリモートコードを実行し、Webシェルを設置できる可能性があることが分かりました。 Wordfenceの研究者チームは、AIリサーチエージェント「Argus」の支援を受け、2026年8月23日にこの脆弱性
攻撃者がサードパーティ製WooCommerceプラグインの重大な脆弱性を悪用し、WordPressサイトにPHPウェブシェルをアップロードする攻撃を仕掛けていることが分かりました。修正パッチのリリースから4カ月が経過しています。 Wordfenceは9月14日に公開した技術解説記事の中で、自社のファイアウォール
Defiantが、WooCommerce Wholesale Lead Captureプラグインの脆弱性(CVE‑2026‑27540)が実際に悪用されていると警告認証不要のファイルアップロードに関するこの重大な脆弱性により、攻撃者はPHP製Webシェルを展開してサイトを乗っ取ることが可能に2026年2月にパッチ
すべての記事を読み込みました