
WordPress 7.1.5、認証不要のRCEや権限昇格を含む20件のセキュリティ脆弱性を修正
WordPressは2026年11月18日、バージョン7.1.5を公開しました。今回のリリースには20件のセキュリティ関連の変更が含まれており、その中には、リモートコード実行(RCE)につながるおそれのある認証前の権限昇格の脆弱性も含まれます。 このコア更新では、マルチサイト環境でのアカウント乗っ取り、2件のSQLイ
WordPressは2026年11月18日、バージョン7.1.5を公開しました。今回のリリースには20件のセキュリティ関連の変更が含まれており、その中には、リモートコード実行(RCE)につながるおそれのある認証前の権限昇格の脆弱性も含まれます。 このコア更新では、マルチサイト環境でのアカウント乗っ取り、2件のSQLイ
契約条項を検索しただけで、法律文書を装ったマルウェアをダウンロードしてしまう恐れがあります。FBIは11月16日の注意喚起で、Gootloaderの運営者が乗っ取ったWordPressサイトを使い、米国の弁護士や企業の法務部門を狙っていたと明らかにしました。FBIは2026年10月までに、侵害されたWordPres
9カ国の警察当局がEuropolと連携し、今週、マルウェア「Gootloader」「CastleRAT」「StealC」の運用を支えていたサーバーを摘発しました。感染したコンピューターから盗まれた認証情報600万件以上も回収しています。Europolは、ランサムウェア集団にネットワークへの侵入口を提供するサービスを標
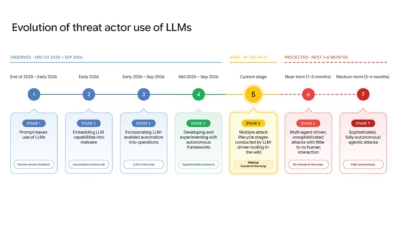
Google Threat Intelligence Group(GTIG)はこのほど、サイバー戦における憂慮すべき節目を明らかにしました。攻撃者が人工知能(AI)モデルを使い、ソフトウェアの欠陥の発見から悪用までを、人手を介さずに自動化しているというのです。こうした自律型システムは、ソフトウェア
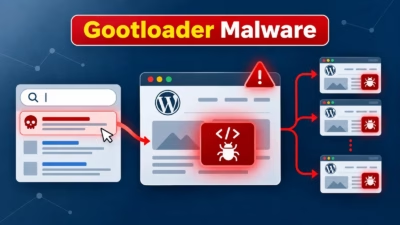
Gootloaderの背後にいるサイバー犯罪者は、1,000件を超えるWordPressサイトを侵害し、攻撃者自身が管理するドメイン216件を運用していました。 公開された勧告は、この攻撃活動がランサムウェアによる2,800万ドル超の支払いに関与していると指摘しています。また、検索結果の操作を通じて、法律専門職が継続
FBIのFLASH勧告によると、ハッカーは偽の法律文書のダウンロードを使ってGoogleの検索結果を操作し、WindowsコンピューターをGootloaderに感染させています。 このキャンペーンでは、侵害されたWordPressサイトと検索エンジン最適化(SEO)の手法を使い、特定の法律問題について調べている人々を
9カ国の警察当局が、ランサムウェア攻撃やデータ窃取を可能にしていた3種類のマルウェアキットの犯罪インフラの大部分を解体しました。Europolが木曜日に発表したもので、235台のサーバーと257個のドメインを押収し、640万人の被害者に属する認証情報を特定したとしています。 民間パートナーと連携して実施されたこの作戦
ハッカーが、WordPressコアのレースコンディションの脆弱性に対し、24万件を超える攻撃を仕掛けています。この脆弱性を突かれると、アップグレード中のWebサイトで、認証なしのリモートコード実行を許す恐れがあります。 Wordfenceの研究者István Márton氏によると、探索行為はWordPressがセキ
CVE-2026-119977により、攻撃者はWordPressのコア更新中にサイトを乗っ取れます。CISAは悪用を確認しており、ユーザーにはパッチの適用とアップグレード時の保護対策が呼びかけられています。 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、WordPressコアの脆弱性が攻
WordPress Coreの一部のアップグレード中に生じる短い時間帯を突かれると、攻撃者がログインなしでウェブサイトのサーバー上でコードを実行できる恐れがあります。 カナダ・サイバーセキュリティセンターによると、CISAは11月3日、CVE-2026-119977を悪用が確認された脆弱性(KEV)カタログに追加し
すべての記事を読み込みました