
新たなClickFixフレームワーク「Exvicy」、ライバル「ErrTraffic」のコードを流用して登場
新たなClickFix型のマルウェア・アズ・ア・サービス(MaaS)フレームワーク「Exvicy」が、競合サービス「ErrTraffic」から流用したコードをベースに構築されていることが分かりました。 Sekoiaの脅威検知・リサーチチームが9月21日に公開した技術レポートによると、複数の顧客環境から得られたテ
新たなClickFix型のマルウェア・アズ・ア・サービス(MaaS)フレームワーク「Exvicy」が、競合サービス「ErrTraffic」から流用したコードをベースに構築されていることが分かりました。 Sekoiaの脅威検知・リサーチチームが9月21日に公開した技術レポートによると、複数の顧客環境から得られたテ
大規模なサイバー犯罪キャンペーンが、数千件に及ぶ侵害済みの中小企業サイトを悪用し、BNBスマートチェーン(BSC)上のスマートコントラクトに保存されたClickFixペイロードを配信していることが分かりました。 ここ数カ月の間に、研究者らは5,400件を超えるハッキングされたウェブサイトを確認しており、その大半はWo
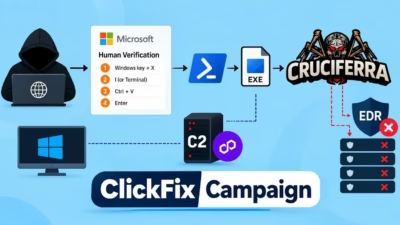
この攻撃活動は、偽のCAPTCHAページ、PowerShell実行、DLLサイドローディング、プロセスホローイング、そして脆弱な署名付きドライバーを組み合わせ、情報窃取型マルウェアRemusを展開するものです。 このキャンペーンは、難読化されたErrTraffic JavaScriptが注入された、侵害済みのWord
マルウェア・アズ・ア・サービス(MaaS)キャンペーンが、ClickFixのソーシャルエンジニアリングとErrTraffic配信サービス、Cruciferraローダーを組み合わせ、攻撃者にエンドポイントセキュリティのプロセスを無効化しながらマルウェアを配布する手段を提供していることがわかりました。 eSenti
この攻撃活動は、ClickFixを使ったソーシャルエンジニアリング、ブロックチェーンを悪用したEtherHiding、そして動的インフラによる配信を組み合わせることで、検知や摘発を難しくしています。 WatchGuard Threat LabのメンバーであるEuler Neto氏の調査によると、ErrTrafficの

ClearFakeキャンペーンは現在、EtherHidingと呼ばれる技術を活用し、悪意のあるペイロード命令をBNBスマートチェーン(BSC)テストネットのスマートコントラクト内に直接格納しています。 この変化により、従来のコマンド&コントロール(C2)サーバーが分散型ブロックチェーンインフラに置き換えられ、ルーティ

デジタル決済ゲートウェイからクレジットカード認証情報を傍受するよう設計された秘密...