
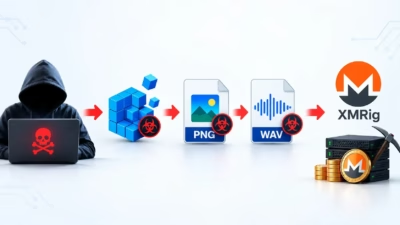
PowerShellマルウェア、レジストリとDNS TXTレコードを悪用してXMRig暗号通貨マイナーを展開
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています
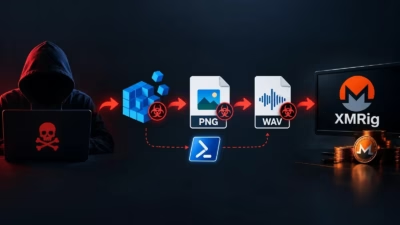
研究者らは、PowerShell、レジストリに保存されたペイロード、DNS TXTレコード、PNG画像、WAV音声ファイルを組み合わせてマルウェアを隠蔽し、侵害したWindowsシステムにXMRigベースの暗号通貨マイニングマルウェアを展開する多段階の暗号資産マイニングキャンペーンを発見しました。 この活動は当初、不
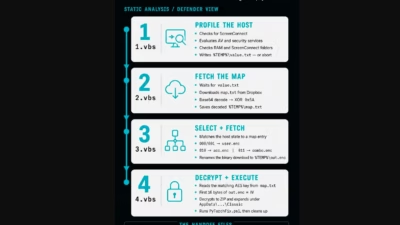
サイバー犯罪者がScreenConnectを兵器化し、通常の接続中に他のScreenConnectシステムへ感染を広げる仕組みを作り上げていたことが判明しました。改造されたクライアントは新しいセッションを自動検知すると、標準搭載のファイル転送機能を使って悪意あるスクリプトを送り込み、接続先のエンド
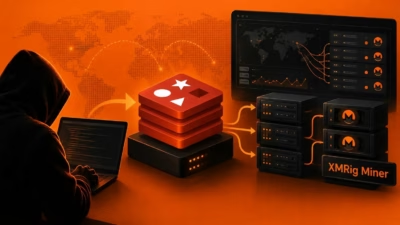
脅威アクターが大規模な暗号資産マイニングキャンペーンにおいて、インターネットに露出したRedisサーバー3,562台を侵害しました。攻撃者はRedisのレプリケーション機能を悪用し、XMRigをインストールしていたことが判明しています。 攻撃者は認証未設定のインスタンスを標的にし、不正なレプリケーションサーバーを使っ
Wiz Threat Researchの新たな調査により、脅威アクターがAIモデルプロバイダーのAPIキーを窃取し、クラウド連携サービスを悪用したうえでMoneroの暗号資産マイナーを展開するために、公開状態のAIインフラを標的にする動きを強めていることが明らかになりました。 Wizは、LiteLLM、Flowise
エグゼクティブサマリー CVE-2026-65400は、AppleのmacOS Screen Sharingサービス(screensharingdデーモンが実装)に存在する認証の問題です。Appleは、ネットワーク上の攻撃者が有効な認証情報を持たずにScreen
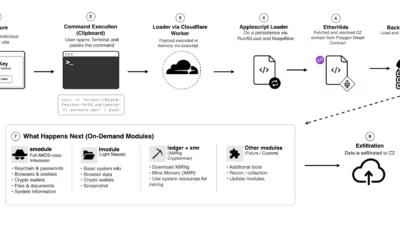
macOSを標的とするClickFixキャンペーンが、Polygonスマートコントラクトを悪用してライブのコマンド&コントロール(C2)インフラを隠蔽しながら、Atomic macOS Stealer(AMOS)の亜種、永続化バックドア、XMRigクリプトマイナーを展開していることが分かりました。 この攻撃は、偽のC

セキュリティ研究者らは、Aeternumと呼ばれるC++ベースのボットネットローダーを発見しました。このマルウェアは、コマンド&コントロール(C2)命令をホストするためにPolygonブロックチェーンを利用します。 従来のサーバーやドメインに依存する代わりに、このマルウェアはスマートコントラクトからコマンドを取得する

CVE‑2026‑65400 macOS画面共有の脆弱性、公開からわずか数日で暗号資産の不正マイニング(クリプトジャッキング)に悪用攻撃者は公開されたポート5900経由でroot権限を取得し、XMRigを使ってMoneroマイナーを展開Appleはmacos Sequoia 15.7.9、Sonoma 14.8.

「Aeternum」と呼ばれる新たに分析されたマルウェア攻撃キャンペーンが、公開ブロックチェーンであるPolygonをコマンド&コントロール(C2)チャネルとして悪用していることが判明しました。これにより攻撃者は、従来型のサーバーやドメインに依存せずボットネットへの命令を配信できるようになります。Installing
すべての記事を読み込みました