
Gitea に重大な脆弱性、認証バイパスやコード実行のおそれ
Gitea はバージョン 28.0.0 をリリースし、認証バイパス、未承認のワークフロー実行、サーバサイドリクエストフォージェリ(SSRF)、格納型クロスサイトスクリプティング、サービス拒否(DoS)に関する 20 件の脆弱性を修正しました。Vulnerabilityscanning service 2026年9月3
Gitea はバージョン 28.0.0 をリリースし、認証バイパス、未承認のワークフロー実行、サーバサイドリクエストフォージェリ(SSRF)、格納型クロスサイトスクリプティング、サービス拒否(DoS)に関する 20 件の脆弱性を修正しました。Vulnerabilityscanning service 2026年9月3
ハッカーが、WordPressプラグイン「Ninja Forms」と「WPC Product Bundles for WooCommerce」に存在する格納型クロスサイトスクリプティング(XSS)の脆弱性を悪用し、バックドアの設置や不正な管理者アカウントの作成を行っています。両プラグインに関連はありません。 2件の脆
Googleの社内AIエージェントが、同社自身のWebアプリケーションで500件を超えるクロスサイトスクリプティング(XSS)の脆弱性を発見しました。AIと検証を組み合わせることで、悪用される可能性が高く、対処すべき脆弱性の全体像を把握できるようにしています。PageBreakは、Googleのプロダクトセキュリティチ
Microsoftは顧客に対し、来月からEntra ID認証システムの外部スクリプトインジェクション攻撃に対する防御が強化されると改めて通知しました。 同社がEntra IDのサインインをスクリプトインジェクション攻撃から保護する計画を最初に明らかにしたのは、2025年11月の発表でした。 BleepingCompu
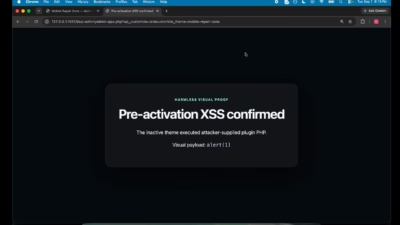
すでに認証済みの管理者がリンクを開くだけで、ボタンを押すことなくWordPressにテーマをインストールさせられる――そんな事態を、攻撃者の手にした1本のリンクが引き起こします。9月17日、WordPressはCMSコアの欠陥を修正するバージョン7.1.1をリリースしました。pwn.aiチームは、
Telegramのやり取りをルーティンで書き出すだけの操作が、保存されたチャット履歴を密かにメッセージ窃取の道具へと変えてしまう恐れがあります。セキュリティ研究者らは、Telegram Desktop内に潜んでいた悪質な脆弱性を発見しました。この重大な欠陥により、HTML形式のチャットアーカイブへ
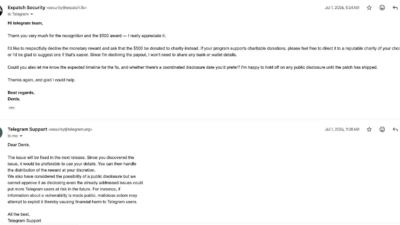
セキュリティ研究者らによると、Telegram Desktopに存在する格納型クロスサイトスクリプティング(XSS)脆弱性により、攻撃者がインラインキーボードボタンに悪意あるコードを埋め込むことで、エクスポートされたチャット履歴の内容を窃取できる可能性があるとのことです。Automatedpatching solut
Telegram DesktopのHTMLチャットエクスポート機能に存在する保存型クロスサイトスクリプティング(XSS)の脆弱性により、攻撃者がエクスポートされた会話の内容を盗み取れる可能性があることが分かりました。 この脆弱性はTelegram DesktopのソースリポジトリでCVE番号は割り当てられずに内部管理
Okta社は、Auth0 AD/LDAP ConnectorおよびOkta Access Gatewayに影響する3件の重大な脆弱性に対し、セキュリティアップデートを公開しました。セキュリティトレーニングコース これらの脆弱性を悪用すると、認証済みの攻撃者が特定の展開条件下で、クロスサイトスクリプティング(XSS)を
MapLibre GL JSのユーザーに対し、XSS脆弱性の開示を受けてソフトウェアのアップグレードが推奨されています。この脆弱性はCVE-2026-85061として識別され、GitHubアドバイザリGHSA-jrc7-96c5-q579で文書化されています。 この脆弱性はmaplibre-glバージョン6.4.0以
すべての記事を読み込みました