
XWorm マルウェアのプラグインが Windows の初期化後も生存
XWorm は、従来型のリモートアクセス型トロイの木馬(RAT)から、ポケットサイズの総合監視スイートとも呼べる存在へと変貌を遂げました。Netskope Threat Labs は最近、このマルウェアの4つの異なる亜種を確認しました。これらは46種類の専用モジュールとともに活発に出回っています。
XWorm は、従来型のリモートアクセス型トロイの木馬(RAT)から、ポケットサイズの総合監視スイートとも呼べる存在へと変貌を遂げました。Netskope Threat Labs は最近、このマルウェアの4つの異なる亜種を確認しました。これらは46種類の専用モジュールとともに活発に出回っています。
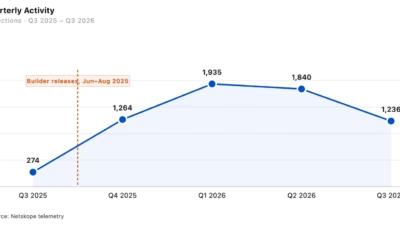
XWormの「HBrowser」プラグインを使うと、攻撃者は感染したエンドポイント上の認証済みブラウザセッションを対話的に操作できます。パスワードを盗んだり、改めて多要素認証(MFA)を突破したりしなくても、アカウントを操作できてしまいます。 研究者は、2026年第3四半期に100社以上の顧客組織でXWormの検知イ
マルウェア「XWorm」が、情報窃取にとどまらない脅威へと進化しています。攻撃者はログイン済みのブラウザセッションを操作できるほか、マイクやWebカメラ、位置情報にもアクセスできるようになりました。 NetskopeのThreat Labsのレポートによると、同マルウェアの「HBrowser」プラグインを使えば、攻撃
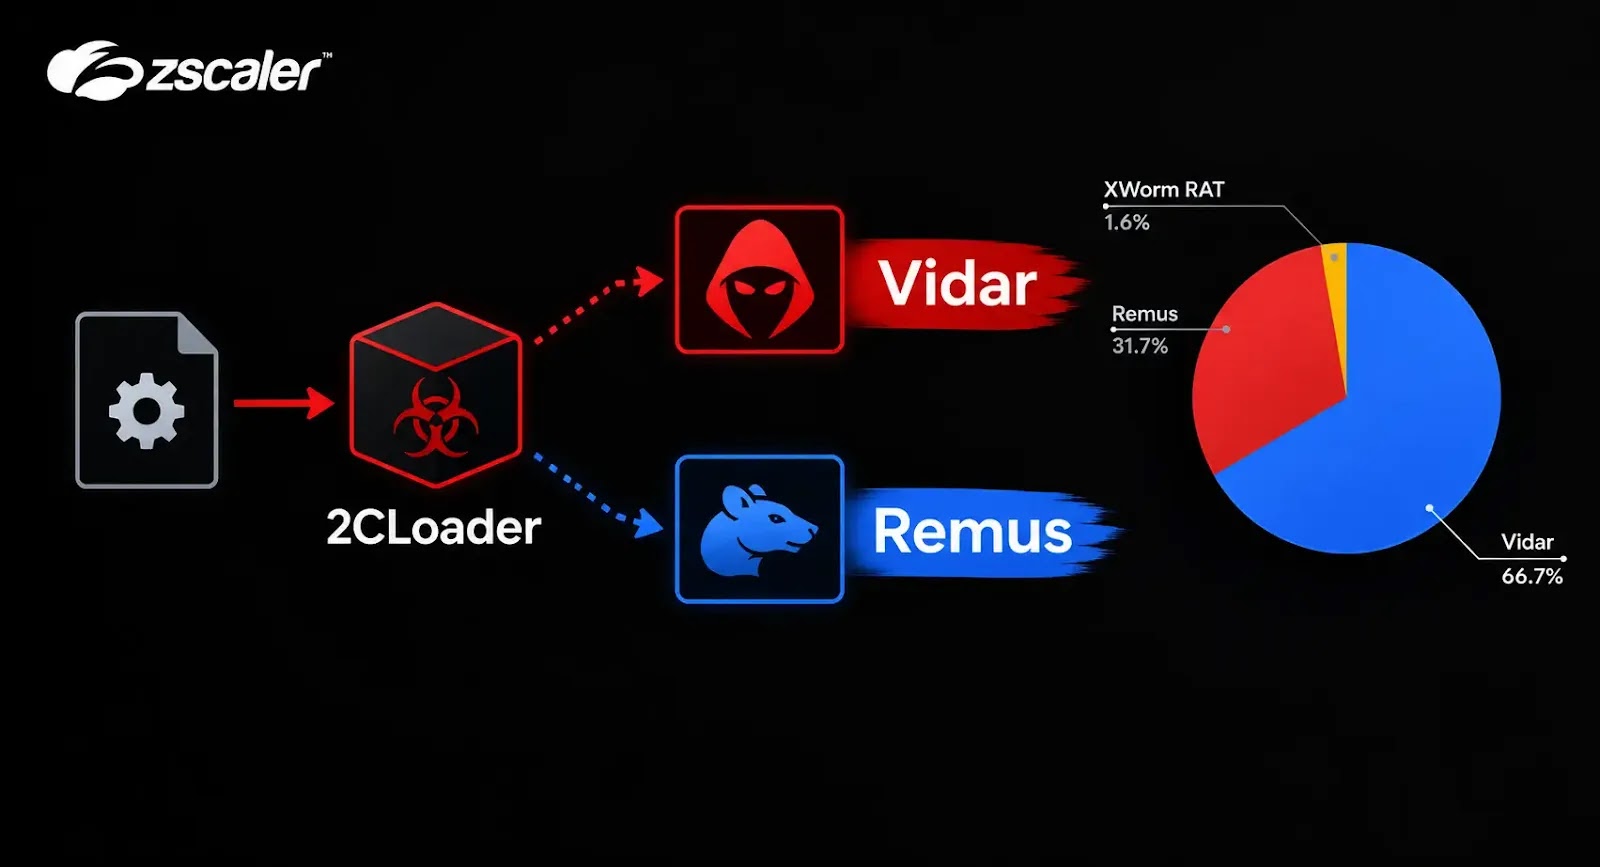
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
はじめに 2024年以降、Mandiantはブラジルの金融サービス、小売、eコマース企業を狙った一連の侵害事案を調査してきました。Google Threat Intelligence Group(GTIG)はこの活動を、ブラジルの決済システムや銀行ソフトウェアを操作して不正送金を行う、金銭目的の脅威アクター
セキュリティ研究者らは、Aeternumと呼ばれるC++ベースのボットネットローダーを発見しました。このマルウェアは、コマンド&コントロール(C2)命令をホストするためにPolygonブロックチェーンを利用します。 従来のサーバーやドメインに依存する代わりに、このマルウェアはスマートコントラクトからコマンドを取得する
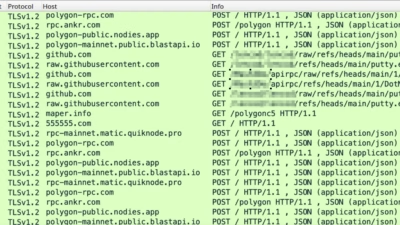
「Aeternum」と呼ばれる新たに分析されたマルウェア攻撃キャンペーンが、公開ブロックチェーンであるPolygonをコマンド&コントロール(C2)チャネルとして悪用していることが判明しました。これにより攻撃者は、従来型のサーバーやドメインに依存せずボットネットへの命令を配信できるようになります。Installing

ハッカーがCruciferraというCrypter-as-a-Serviceを悪用し、エンドポイント検知・対応(EDR)ツールを組織的に無効化した上で、XWorm、Remcos、AsyncRATなどのコモディティマルウェアを、世界各地の複数業種を標的としたメール経由のキャンペーンでひそかに展開していることが分かりまし
ハッカー集団が信頼されたファイル形式や軽量スクリプト環境を悪用し、検知を回避する手口を増やしています。今回新たに確認されたキャンペーンでは、Luaベースのローダーが利用されていました。 攻撃者はTrueType(.ttf)フォントファイルに偽装し、Remcos RAT、Agent Tesla、XWorm、Snake
攻撃者はTrueTypeフォントファイルを装ったLuaベースのマルウェアローダーを使用し、多層難読化とファイルレス実行によってスティーラーや持続型トロイの木馬を展開していたことが判明しました。 脅威アクターが、通常のフォントファ
すべての記事を読み込みました