
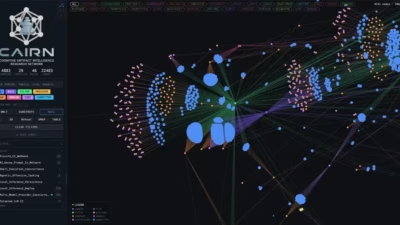
Cisco Talos、AI統合型マルウェアを追跡する新ツール「CAIRN」を発表
Cisco Talosは、攻撃活動において人工知能を利用するマルウェアを防御側が発見・分類・追跡できるよう支援する、オープンソースの研究ツールキット「CAIRN」を公開しました。Antivirus& Malware Cognitive Artifact Intelligence Research Networ
Cisco Talosは、攻撃活動において人工知能を利用するマルウェアを防御側が発見・分類・追跡できるよう支援する、オープンソースの研究ツールキット「CAIRN」を公開しました。Antivirus& Malware Cognitive Artifact Intelligence Research Networ
Cisco Talosは、攻撃チェーンに人工知能を組み込んだマルウェアをハンティング・分類・追跡するために設計されたオープンソースの研究ツールキット「CAIRN(Cognitive Artifact Intelligence Research Network)」を公開しました。 このツールは、ある新しい発想に基づいて
悪名高いAgent Teslaマルウェアの新バージョンに、検知回避や認証情報窃取を目的とした新機能が搭載されていることが、KnowBe4の調査で判明しました。 同セキュリティ企業は、Agent Teslaバージョン4の情報窃取型マルウェアについて
Windowsマシンでカーネルアクセスを狙う攻撃者は、Microsoftがすでに信頼しているドライバーを持ち込みます。そのドライバーは署名済みで正常にロードされますが、既知の欠陥を抱えています。この欠陥によって、攻撃者はメモリを改ざんしたり、ホストを監視するセキュリティソフトウェアを無効化したりするた

ClickFixは、単発のソーシャルエンジニアリング手口から、従来型のアンチウイルスやエンドポイント防御を出し抜く産業化された攻撃エコシステムへと姿を変えました。ReversingLabsが明らかにしています。 この手法が最初に確認されたのは2023年末から2024年初頭にかけてで、Proofpoi

LLMを活用した「使い捨てツール」の台頭は、攻撃者の手法を大きく塗り替えつつあり、静的シグネチャや既知のインプラント挙動に依存した検出モデルの見直しを防御側に迫っています。 プロンプトから展開までMythicエージェントを自動生成することを実証した最近の実験は、新たな脅威クラスを浮き彫りにしています。大規模言語モデル
攻撃者がMicrosoftのOAuth 2.0デバイス認証グラント(デバイスコード)フローを悪用し、Microsoft 365アカウントを乗っ取るキャンペーンが現在進行中であることが明らかになりました。 攻撃者は偽のログインページで認証情報を盗む手口ではなく、被害者に本物のMicrosoft認証プロセスを完了させるよ
サイバーセキュリティ研究者らは、OAuth 2.0デバイス認可グラント(Device Authorization Grant)フローを悪用し、企業向けMicrosoft 365ユーザーを狙うフィッシングキャンペーンが現在も活発に行われていることを突き止めました。 この高度な攻撃は、偽のログインページで認証情報を詐取す

初期アクセスに典型的に利用されるGootloaderマルウェアが、最大1,000...

VirusTotalはYARA-X 1.11.0をリリースし、マルウェアアナリス...
すべての記事を読み込みました