
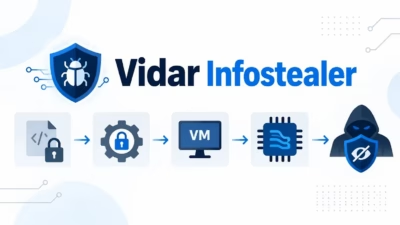
情報窃取型マルウェア「Vidar」、独自の仮想マシンとストリーム暗号でマルウェア解析を回避
2018年に初めて確認された情報窃取型マルウェアとしてよく知られる「Vidar」に、セキュリティ研究者や自動マルウェア解析システムの動きを遅らせることを狙った新たな文字列難読化手法が導入されました。 Zscaler ThreatLabzの研究者は2026年5月から9月上旬にかけてVidarの検体を追跡調査し、このマル
2018年に初めて確認された情報窃取型マルウェアとしてよく知られる「Vidar」に、セキュリティ研究者や自動マルウェア解析システムの動きを遅らせることを狙った新たな文字列難読化手法が導入されました。 Zscaler ThreatLabzの研究者は2026年5月から9月上旬にかけてVidarの検体を追跡調査し、このマル
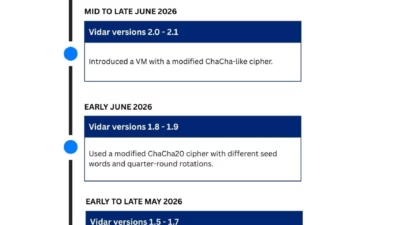
情報窃取型マルウェア「Vidar」に、埋め込み文字列を隠すための軽量な独自仮想マシンと、ビルドごとに変化するストリーム暗号の実装が導入されました。これにより、静的検知や自動リバースエンジニアリングのコストが押し上げられています。 2018年に初めて確認されたVidarは、現在も広く追跡されている認証情報窃取型マルウェ
パキスタンと関連のある脅威アクターAPT36が、インドとアフガニスタンの政府・国防機関を標的とする新たなサイバー攻撃キャンペーンを開始しました。 「Operation RapidRust」と名付けられたこのキャンペーンは、Zscaler ThreatLabzによって2026年8月に確認されたもので、同グループがマルウ

セキュリティ研究者らは、ランサムウェアの実行者による初期侵入、情報収集、企業ネットワーク内の水平展開を支援する可能性のある新たなリモートアクセス型トロイの木馬「SloppyRAT」を発見しました。 Zscaler ThreatLabzは2026年6月、多段階のClickFix感染チェーンを観測し、このマルウェアを特定
Zscalerは、セキュリティ運用への新たなアプローチとなる「Zscaler Agentic SOC」を発表しました。これは、露出(エクスポージャー)をプロアクティブに削減し、人的専門知識をスケールさせ、AI主導型の攻撃をマシンスピードで阻止することを目的に構築された新しい仕組みです。既存のセキュリテ
ファイアウォール・アズ・ア・サービスは、もはや実験的な取り組みではなく標準的な選択肢となりました。検査、IPS、ポリシー適用のすべてがクラウドから提供され、料金体系もアプライアンス単位からユーザー単位・拠点単位へと変化しています。 まず結論から述べると、Cloudflareは最も導入しやすい価格設定を提供しており、C
総合最高評価:Cloudflare。 ユーザー単位の料金を公表しており、実際に運用可能な無料プランを提供、さらにその背後には世界規模のエッジネットワークが控えています。 小規模技術チーム向けベスト:Twingate。 エンタープライズ規模でのベスト:Zscaler。 専門性が高い選択肢:規制の厳しい環境にはAppga
総合的な最良の価値:Cloudflareです。ユーザー単位の料金体系を公開しており、モデルをきちんと試せる無料プランを提供し、世界最大級のエッジネットワークの一つから提供されています。 最高の機能性:Zscaler と Netskope。 すでに導入済みなら最適:Fortinet と Cis
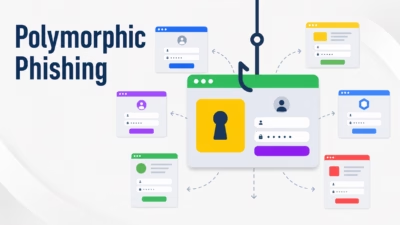
新たに解析されたフィッシング攻撃キャンペーンでは、サーバー側でポリモーフィズム(多態性)を利用し、リクエストのたびにほぼ異なる認証情報窃取ページを生成する手口が確認されました。この手法により、ファイルハッシュや固定のHTML識別子、静的なJavaScriptシグネチャに依存した検知手法が無効化されてしまいます。 この
Client Connectorエンドポイントアプリケーションに、認証を受けていない攻撃者がユーザーの操作や有効なログイン資格情報を必要とせずに任意のコードを実行できてしまう、深刻な脆弱性が発見されました。 CVE-2026-59568として追跡されているこの脆弱性は、CVSS v3.1スコアが9.1で、深刻度は「緊
すべての記事を読み込みました