
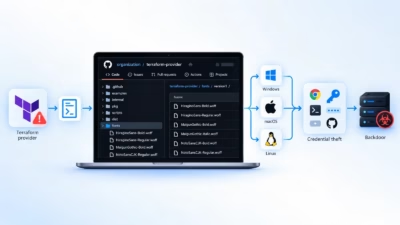
トロイの木馬化されたTerraformプロバイダー、開発者の認証情報を狙うクロスプラットフォーム型マルウェアを配布
Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。 この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899
Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。 この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899
2026年7月、トロイの木馬化したTerraformプロバイダーを使い、開発者環境を狙ってクロスプラットフォーム型マルウェアを展開するキャンペーンが確認されました。 この攻撃ではまず、認証情報の窃取と初期アクセスの確保を担う「FLATROOF」が配信されます。その後、より広範なリモート制御を可能にする「ROOFDEC
セキュリティ研究者らは、Abyssosという名の新たなモジュール式リモートアクセス型トロイの木馬(RAT)を発見しました。これはC++で書かれたマルウェアファミリーで、攻撃者に感染したWindowsシステムへの広範な制御権を与えます。 Zscaler ThreatLabzは2026年6月下旬にAbyssosを初めて観
Abyssosは、認証情報の窃取、ブラウザセッションの乗っ取り、ファイル窃取、そして隠しVNCによる遠隔操作を一つの侵害後フレームワークに統合した、モジュール式のC++製リモートアクセス型トロイの木馬(RAT)です。 ThreatLabzの技術分析によると、Abyssosは日和見的な単機能の窃取ツールではなく、実際の
2026年5月14日、ZscalerのThreatLabzに所属するセキュリティ研究者たちが、Okendo Reviewsウィジェットを標的とした重大なサプライチェーン攻撃を発見しました。 SmartApeSGとして知られる脅威アクターは、この人気のeコマースプラグインへの悪意のあるJavaScriptの注入に成功し
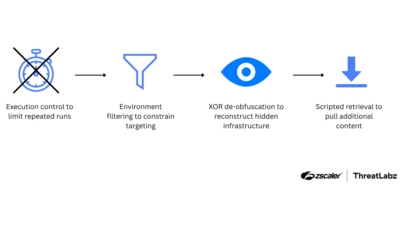
脅威アクター「SmartApeSG」がOkendo Reviewsウィジェットへのサプライチェーン型侵害を利用し、Eコマース分野の広範な環境に段階的なJavaScriptローダーを配信していたことが明らかになりました。 OkendoのクライアントHTMLレビューウィジェットは18,000以上のブランドが導入しており、
MLTBackdoorと名付けられた高度な新マルウェアファミリーが発見され、ランサムウェア関連の脅威アクターによる運用が疑われています。 Zscaler ThreatLabzは、この悪意あるフレームワークが主に侵害されたネットワーク内での足がかりを確立するために展開され、その後の横展開への道を開くものであることを確認
「MLTBackdoor」と追跡されている高度な新型バックドアファミリーが確認されました。攻撃者はランサムウェアの足がかりを築くため、多段階のClickFix感染チェーンを通じてこのマルウェアを展開しています。 このキャンペーンは自動車業界をテーマにしたClickFix誘導から始まります。被害者がコマンドをコピー・貼

Zscalerによると、脅威アクターは高度なTeaBot Androidマルウェ...

ニューデリー、2026年1月12日 – 本日発表されたZscaler Threa...
すべての記事を読み込みました