データ恐喝グループ「KillSec」の首謀者とされる人物と、メンバー2人が逮捕されました。同グループは主に10代の若者が運営し、2024年以降、約500の組織への侵入に成功していました。欧州刑事警察機構(Europol)と米司法省が木曜日に発表しました。
捜査当局によると、グループの首謀者とされる人物は16歳ですが、氏名は明らかにしていません。メンバーの一人とされるFouad Eltibrizi容疑者は水曜日に英国で逮捕され、米国への身柄引き渡しを待っています。米司法省が明らかにしました。
グループの交渉役を務めたとされるオランダ国籍の人物は、先月プエルトリコで起訴されました。不正なコンピュータアクセスの共謀罪で、最長10年の禁錮刑に問われています。Europolによると、開発者とみられる人物も関与しており、8月に18歳になる前に複数の犯罪に及んでいたということです。
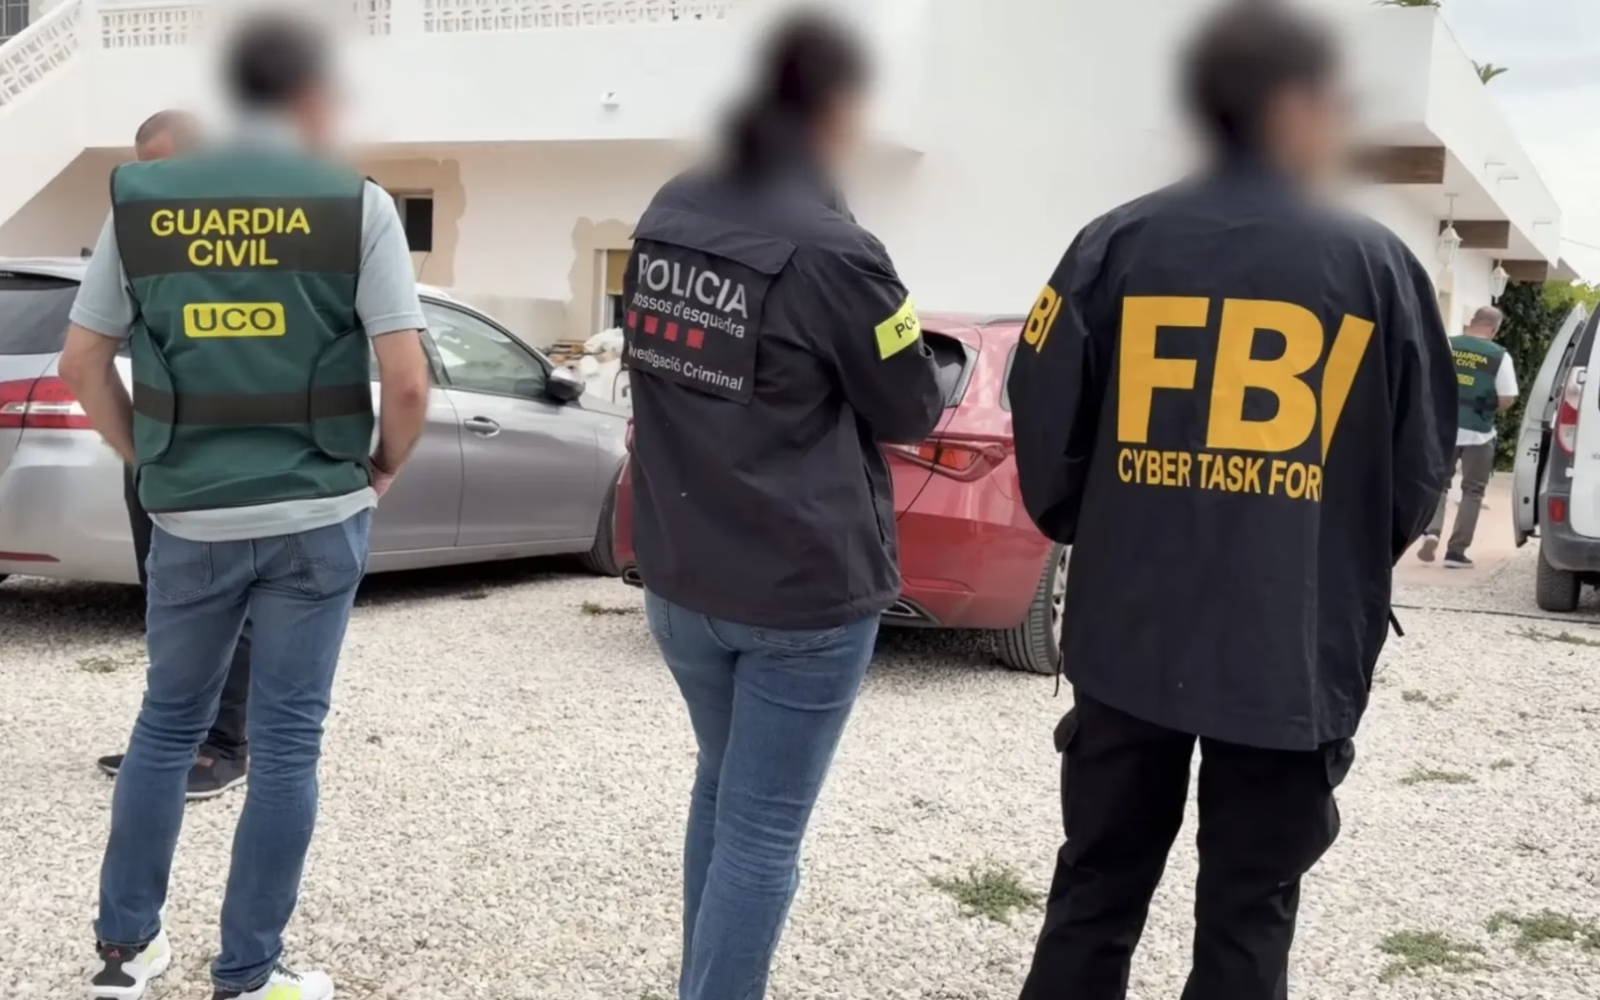
今回の逮捕は、10カ国と民間のサイバーセキュリティ企業が協力した国際共同作戦「Operation KillSwitch」の一環です。当局はKillSecのデータ漏えいサイトと、少なくとも110テラバイトのデータを押収しました。データには、グループの犯罪収益に関する情報も含まれています。
FBIサイバー部門はX上の声明で、KillSecのインフラと関係者に対する一連の法執行措置が「深刻な打撃を与え、攻撃者の中核的な能力を低下させた」と述べました。
FBIは「グループが再建する力を損ない、活動範囲を狭め、今後の攻撃の可能性を減らした」とも付け加えています。
Europolによると、捜査当局はドメインと5台の中枢サーバーを掌握しました。これらには、グループが活動の管理や窃取データの保管に使っていたインフラも含まれます。
このサイバー犯罪グループは「Kill Security Ransomware Group」の名でも知られていました。さまざまな欠陥を悪用して被害者のコンピュータやクラウド型のネットワークインフラに侵入し、機密データを盗んで恐喝の材料にしていました。当局は、一部のケースでは多額の身代金を受け取っていたとしています。
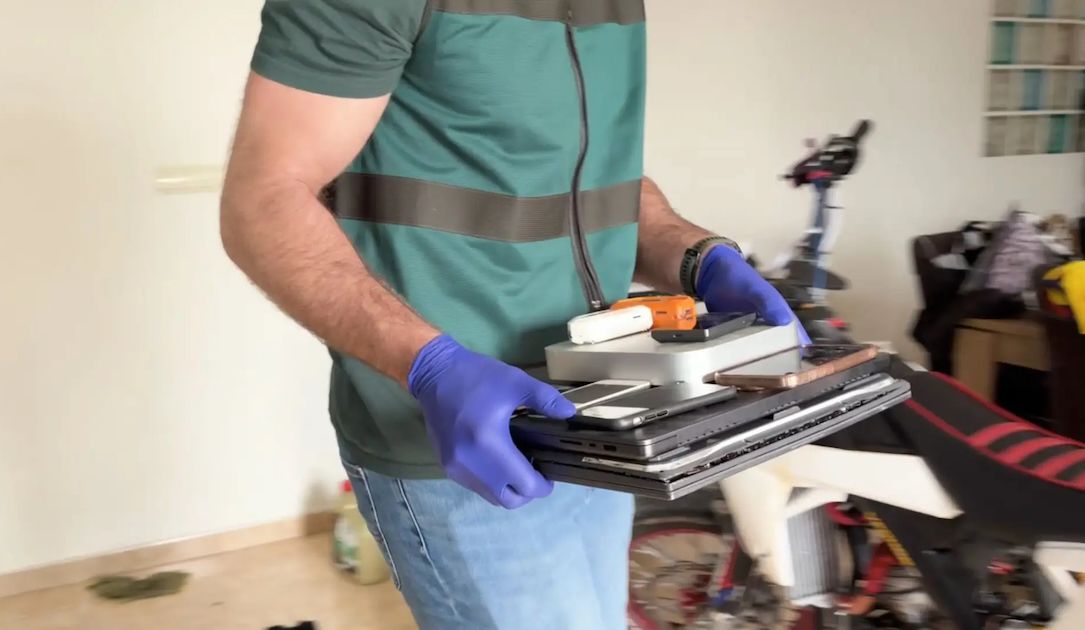
米国と欧州の当局は、スペイン、ギリシャ、英国、ルーマニアにある8カ所の住居を捜索しました。捜査当局は、押収した証拠を調べ、ほかにも関与したメンバーがいないか特定を進めています。
Eltibrizi容疑者に対する起訴状では、被害者の一部がイニシャルと攻撃の場所・時期で示されています。たとえば、2025年3月のプエルトリコのI.D.O.、2025年3月のワシントン州のU.S.B.L.、2025年9月のルイジアナ州のA.A.です。
このうち3件の被害者は、KillSecのデータ漏えいサイトに掲載されたInstituto de Ojos、US BioTek Laboratories、Accelerated Academyの各組織と一致します。
検察は、Eltibrizi容疑者が少なくとも2025年3月から11月にかけて共謀に加わっていたとみています。また、これらの恐喝のうち少なくとも1件で、KillSecの代理人として電話をかけた疑いがあるとしています。
プエルトリコ地区連邦検事代行のHéctor Ramírez‑Carbó氏は声明で、次のように述べました。「被告と共謀者らは複数の企業や組織を狙って侵入し、極めて機密性の高い情報を盗み出しました。さらに、被害者から多額の金銭を脅し取ろうとしました」
同氏は「ランサムウェアは、重要インフラから小規模事業者まで、経済のあらゆる分野にとって深刻で、なお進化を続ける脅威です」とも付け加えました。
翻訳元: https://cyberscoop.com/killsec-ransomware-group-arrests-operation-killswitch/