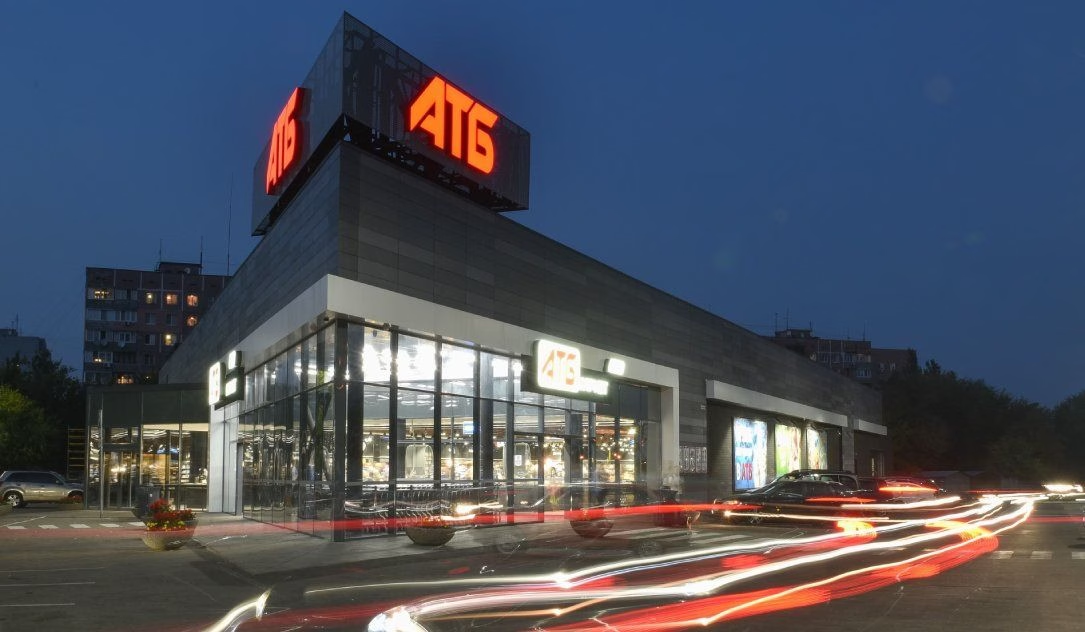
ウクライナ最大のスーパーマーケットチェーンであるATBは月曜日、自社のウェブサイトにハッカーが恐喝要求を掲載したことを受け、サイバー攻撃を受けたと認めました。
ハッカー集団「DataSuckers」が犯行声明を出し、40万ドルを要求しています。要求に応じなければ、ATBの顧客数百万人分から盗んだと主張するデータを公開すると脅しています。ATBのウェブサイトには身代金要求のカウントダウンタイマーが表示されましたが、その後削除されました。本稿執筆時点で、同サイトにはアクセスできない状態です。
ATBは顧客データの侵害を否定しています。同社は、技術的なメンテナンスとして、一部のオンラインサービスを一時的に停止しました。
「ウェブサイトに一時的に表示されたメッセージは、お客様のデータの安全性に影響を与えるものではありません」とATBは説明しています。「ウェブサイトは引き続きATBの完全な管理下にあり、すべての情報は安全に保護されています」
このATBの声明に対し、ハッカーらは盗んだとするデータのサンプルをTelegramチャンネルで公開しました。データベース全体は流出させず、「高額で」売却する意向だとしています。
同グループによると、入手したのは790万人の顧客に関するデータです。氏名、電話番号、メールアドレス、住所、パスワードハッシュのほか、従業員のパスポート情報や1,100万件を超える注文記録も含まれるといいます。
DataSuckersは、主張の裏付けとして、盗んだ情報だとするスクリーンショットを公開しました。ただし、データの真偽や、侵害の規模が主張どおりかどうかは、独自には確認できていません。
ATBは2026年初頭時点で1,300店舗以上を展開し、6万人以上を雇用しています。ロシアによるウクライナ侵攻で同社は大きな被害を受けており、数百店舗が破壊され、倉庫も損傷しました。
DataSuckersは、政治的な思想ではなく金銭目的で活動していると自称しています。Telegramチャンネルでは、自らが実行したとする侵入の詳細を公開しています。被害者やジャーナリスト、法執行機関に対し、コメントや盗んだとするデータのサンプルを求めて連絡するよう、公然と呼びかけてもいます。
同グループは最近、ロシアの大手企業数社への攻撃も主張しています。
9月には、28カ国に約1,500店舗を展開するロシアのファストフードチェーン「Dodo Pizza」への攻撃について、DataSuckersが犯行声明を出しました。Dodoは後に、攻撃者が顧客の氏名、住所、メールアドレス、電話番号、生年月日、注文内容にアクセスした可能性があると認めています。
DataSuckersはまた、ロシアの大手旅行会社Tez Tourへの攻撃についても犯行を主張し、同社のウェブサイトを改ざんしました。ハッカーらは、約2週間にわたって同社のシステム内部に潜伏し、顧客情報を盗んだと述べています。Tez Tourはウェブサイトに障害が生じたことは認めましたが、データが盗まれたかどうかは確認していません。
ハッカーらは主にロシア語でやり取りしているとみられますが、所在地は不明です。
翻訳元: https://therecord.media/atb-ukraine-cyberattack-ransomware