攻撃者がデンマークの住民登録簿(CPR)へのある企業の正規アクセス権を、流出したパスワードを使って悪用したと報じられています。脆弱なパスワードが使われていた点も際立っていますが、数百万件に及ぶ異常な検索を見逃していたことが、被害をいっそう拡大させました。
CPR管理当局は声明で、重大なセキュリティインシデントを確認したと明らかにしました。デンマーク企業が持つCPRシステムへの正規アクセス権が悪用され、権限のない第三者が、同システムに登録された約880万人の氏名、住所、CPR番号などの情報にアクセスしました。CPR番号はデンマークの個人識別番号です。
システムが本来拒否すべきほど脆弱なパスワードが、なぜこれほど大量の個人情報への扉を開けてしまったのでしょうか。
攻撃者は、オーデンセに拠点を置くIT企業Pays ApSを経由してアクセスしたと報じられています。TV 2によると、Paysは、CPRシステムを検索するための同社の正規アクセス権が悪用されたことを認めています。Paysはデータ更新や「CPRクレンジング」などのサービスを提供しており、顧客は登録簿と記録を照合して、住所の更新や死亡者の特定、転居情報の取得ができます。
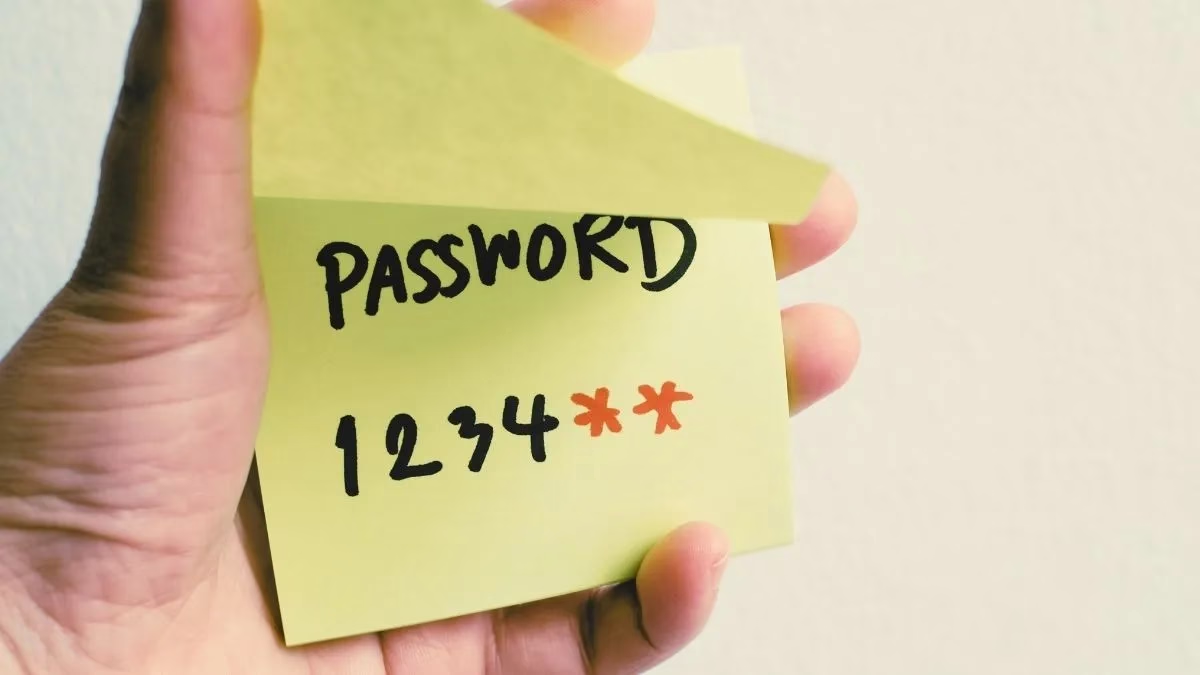
攻撃者は、Paysの元従業員に紐づく流出済みのパスワードを使ったとされています。TV 2は、パスワード123456を含むメールアドレスが、より大規模なデータ漏えいの中に含まれていたと伝えています。また、この初期アクセスの経緯は同社自身の調査結果とも一致するとしています。
攻撃者は21日間にわたってアクセスを維持し、10月2日に遮断されました。ただし、不審な活動は9月20日に止まっていたとみられます。約1,400万件の検索に対して異例の高額請求が発生したことで、この侵害が注目されました。
Politikenの報道によると、これらの検索で盗まれたデータは、生存者約550万人と死亡者約330万人のものでした。
脆弱で流出済みのパスワードが、機密性の高い登録簿への正規ルートを開いてしまいました。そのアクセスによって数百万件の検索が行われましたが、発覚したのは異例の高額請求が注意を引いたからにすぎません。
身を守るために
機密データを扱う組織は、次の点に注意してください。
- パスワードを使い回さない。業務用アカウントに個人用パスワードを使わない。パスワードマネージャーを使って、強力で一意なパスワードを作成・管理する。
- 機密データにアクセスできるシステムでは、脆弱なパスワードを拒否する認証を強制し、多要素認証を必須にする。
- 異常なアクティビティを監視する。1つのアカウントからこれほど大量の検索が行われていれば、もっと早く気づけたはずです。
今回の侵害で自分のデータが流出した可能性がある場合は、次の対応を取ってください。
- インシデントに関する公式の最新情報に注意する。
- フィッシングなどの詐欺に警戒する。詐欺師は個人情報を悪用して、メッセージをより本物らしく見せかけるおそれがある。
- 当社ブログの「データ侵害に巻き込まれたら?知っておくべきこと」を読む。
プロのヒント:メッセージが本物かどうか判断できないときは、Malwarebytes Scam Guardを活用してください。詐欺かどうか、次に何をすべきかを判断する助けになります。