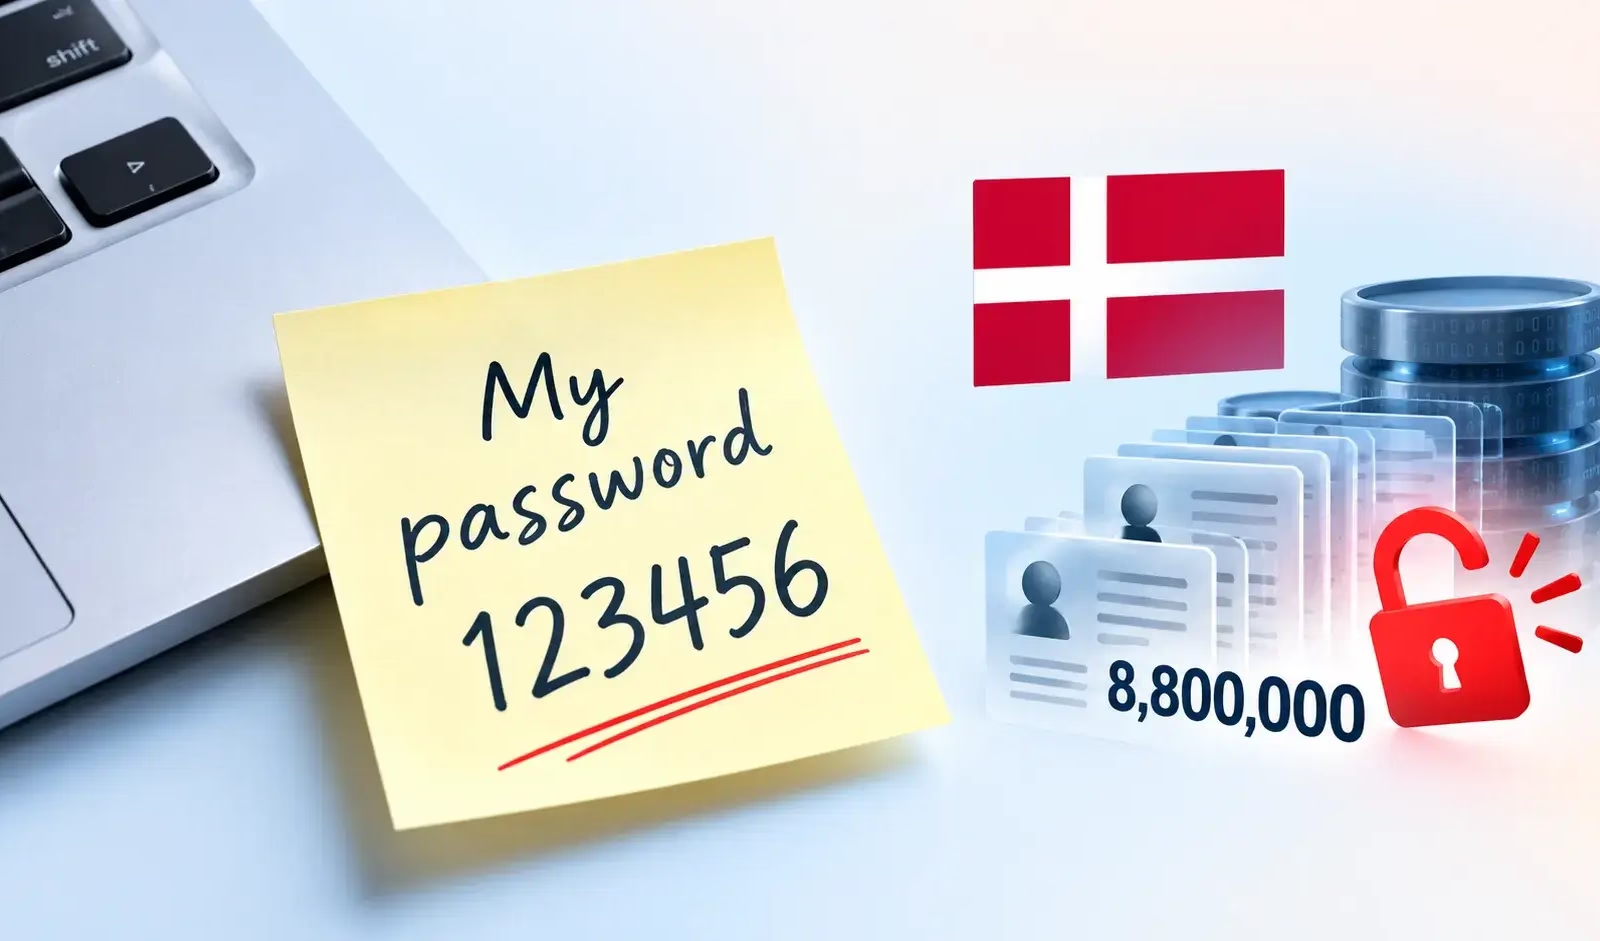
デンマークで大規模なデータ漏えいが発生し、約880万件の個人記録が流出しました。原因は、フュン島オーデンセに拠点を置く小規模IT企業Pays ApSのアカウント管理の不備にあるとされています。
セキュリティインシデント対応
Politikenの調査により、同社の少なくとも3つのアカウント(管理者アカウントを含む)で、パスワードに「123456」が使われていたことが明らかになりました。
流出したデータには、デンマークの住民登録番号(CPR番号)と住所が含まれています。Politikenの報道によると、攻撃者が提示した記録は8,749,975件でした。そのため、各社の報道では「870万件」または「約880万件」と表記が分かれています。
このデータセットには、存命の約550万人と、死亡した約330万人の情報が含まれているとされています。
デンマークのデータ漏えい
Pays ApSは、デンマークのCPRシステムにアクセスする正当な権限を持っていました。CPRシステムは、デンマークに現在住んでいる人、または過去に登録されていた人の情報を保管する中央の住民登録データベースです。今回のインシデントは、登録簿の基盤インフラへの直接的な侵害ではなく、付与されていたアクセス権限が悪用されたものです。
ハッカーの説明によると、侵入のきっかけは元従業員の漏えいしたパスワードでした。攻撃者はPaysを経由してCPRシステムにアクセスし、個人情報を取得するプログラムを2つ作成して、登録簿の外部にデータを保存したとされています。
PaysはデンマークのTV 2に対し、正規のアクセス権限が悪用されたことを認めました。The Copenhagen Postによると、マネージングディレクターで所有者のSophie Laursen氏も、メールで攻撃を認めています。
攻撃者は、アクセスが9月10日に始まり、21日と17時間続いたと主張しています。一方、当局からの別の報告では、9月中の不正アクセスは約10日間とされています。両者の期間は食い違っており、さらなる確認がない限り、同じものとして扱うべきではありません。
今回の漏えいは、侵害されたサードパーティのアカウントが機密情報を危険にさらすことを浮き彫りにしました。正規のアクセス権限を通じて、情報が流出し得るためです。
推測されやすいパスワードが複数のアカウントで使われていたと報じられており、特に管理者権限を持つアカウントでの認証情報管理に深刻な懸念が生じています。
デンマークにはMitID認証システムがあるため、流出したCPR番号だけで攻撃者が市民のデジタルIDにアクセスできるわけではありません。しかし、犯罪者がこれらの識別番号や住所を他の漏えい情報と組み合わせれば、被害者の詳細なプロファイルを作成したり、巧妙なフィッシングメッセージを作成したりする恐れがあります。
ハッカーはPolitikenに対し、盗んだ情報を販売または公開する予定はないと語りました。ただし、これはあくまで本人の主張にすぎません。不正に入手したコピーが非公開のままである保証や、悪用されない保証にはなりません。
米国国立標準技術研究所(NIST)は、新規作成または変更されたパスワードを、一般的に使われるもの、推測されやすいもの、漏えいが確認されているものを集めたブロックリストと照合するよう推奨しています。予測しやすい認証情報を遮断することは、今回報じられた侵入手口への対策として特に有効です。
現時点で、流出した記録が詐欺行為に使われた証拠や、MitID自体が侵害された証拠は確認されていません。
新たなマルウェアが出現したら、すぐに防御を更新しましょう。1万6,000のSOCのデータを活用したTIフィードを統合。
翻訳元: https://gbhackers.com/denmark-data-breach-involving-8-8-million-records-linked-to-123456-password/