米国で公表されたデータ侵害は昨年、過去最多を記録しました。確認されたインシデントは3,300件を超え、被害者に郵送された通知は約2億8,000万通に達しています。しかし、そのすべてが紙代に見合う内容を備えているでしょうか。実際には、重要な詳細が欠けた通知が増えています。
データ侵害の件数が増えるにつれ、自分も被害に巻き込まれる可能性は高まっています。非営利団体のIdentity Theft Resource Center(ITRC)によると、2026年上半期だけで4億7,100万通を超える被害者向け通知が送付されました。ところが、攻撃手法(アタックベクター)に関する詳細が記載されていた通知は、わずか4分の1(24%)にとどまります。これはITRCが記録した過去最低の割合です。
この状況は、消費者にも、被害を受けた企業にも、政策立案者にも好ましくありません。詳細が示されなければ、自分が実際にどの程度のリスクにさらされているのかを把握できず、被害を抑えたり再発を防いだりするための有効な対策も取れないからです。ITRC自身のデータでも、被害者の4分の3は、どのデータが漏えいしたのかを平易な言葉で具体的に列挙してほしいと望んでいます。
組織はなぜ詳細の公表に慎重なのか
侵害を受けた組織が、インシデントの全容を共有したがらない、あるいは共有できない理由はいくつもあります。危機対応の広報チームは、インシデントが明るみに出た時点で、評判を守り、有害な憶測が広がるのを防ぐために、顧客へ何らかの情報を伝えたいと考えるでしょう。ただ、その段階では全体像をまだ把握していないこともあります。
何がどのように侵害されたのかといった情報は、特にデータ量が膨大な場合、特定までに数週間、場合によっては数か月かかることがあります。また、広く開示すれば、攻撃経路や防御上の弱点が明らかになり、ほかの攻撃者の助けになりかねません。ネットワーク内に攻撃者がまだ潜んでいる場合は、その攻撃者本人を利する恐れもあります。こうした場合には、情報が伏せられることがあります。
財務面の動機から開示を抑える場合もあります。情報を出しすぎれば、株価や評判、競争上の優位性に影響しかねないためです。
実際には、規制当局への報告のほうが、はるかに詳細な内容になるのが通例です。一方、被害者はしばしば、わらにもすがる思いで情報を探すしかありません。
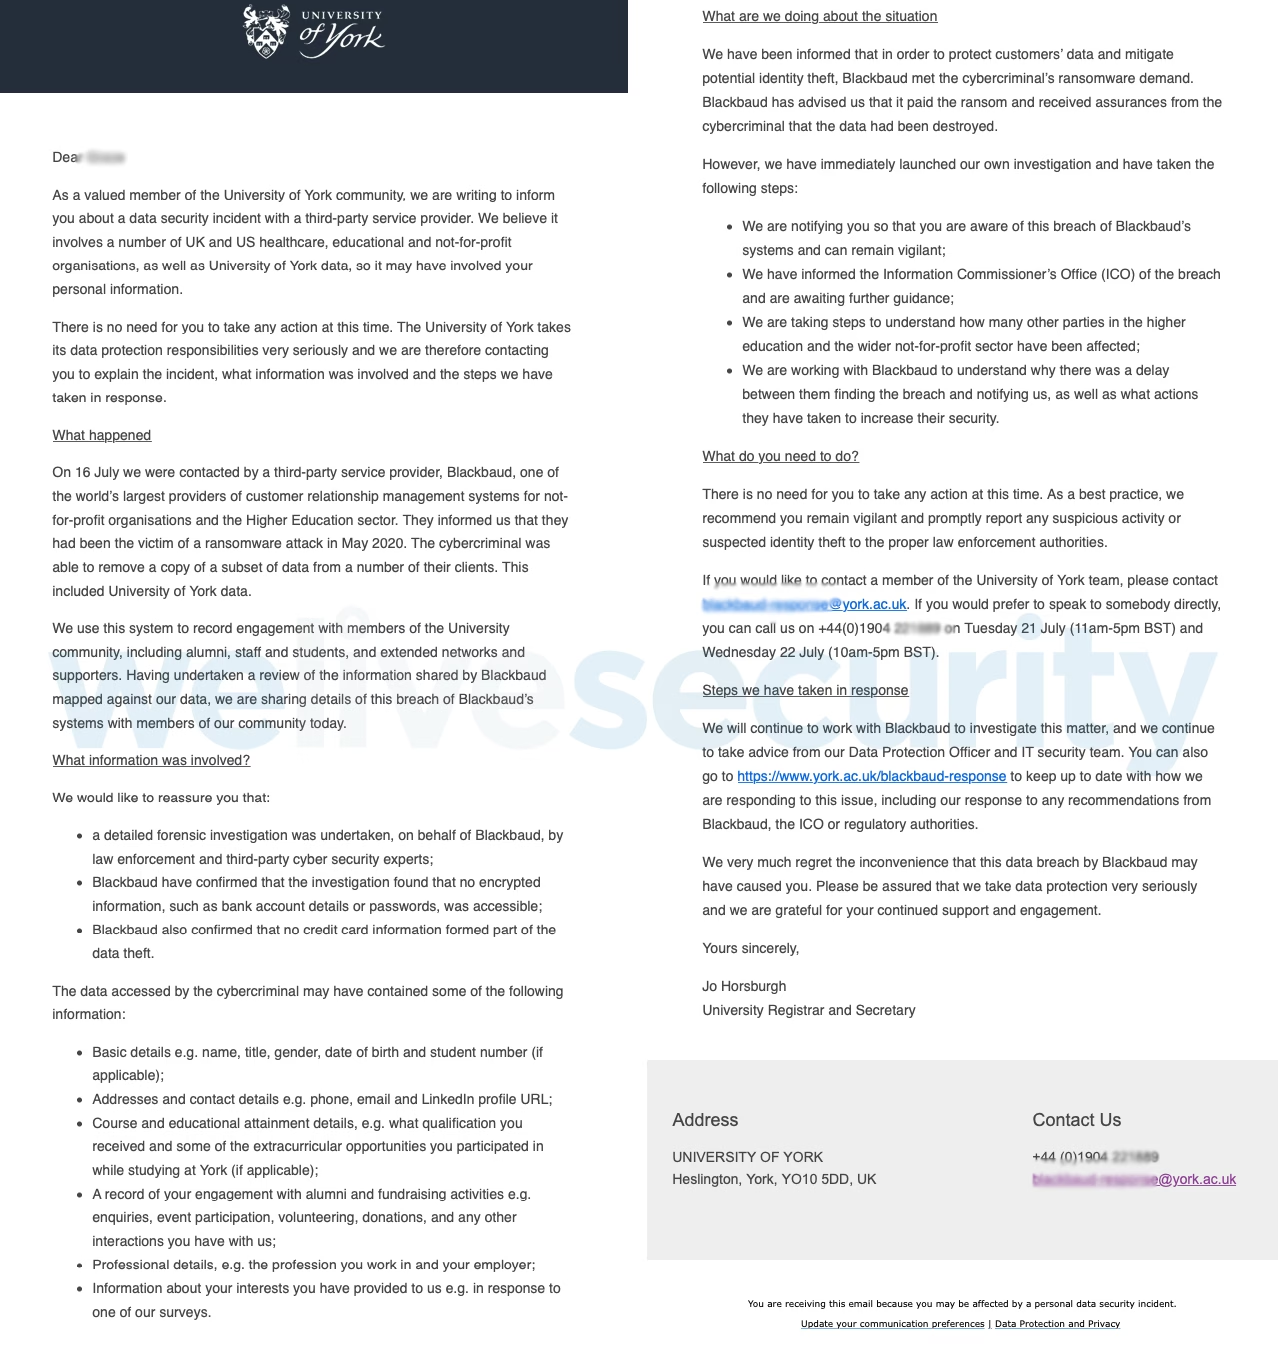
侵害通知はどう読み解くか
侵害通知で使われる言い回しは、分かりにくいことがあります。データに「アクセスされた」と書かれていても、実際に盗まれた(いわゆる「持ち出された」)とは限りません。また、侵害を受けた企業が「悪用された形跡は確認されていない」と主張していても、それが事実である保証はまったくありません。企業が把握していることと、サイバー犯罪の地下市場で実際に起きていることは、まったく別物である可能性があります。
同様に、企業が「影響を受けた可能性があります」と述べている場合も、あなたのデータが流出した情報群に確実に含まれていたとは限りません。ただし、常に最悪の事態を想定して慎重に動くのが賢明です。
前述のとおり、侵害通知は、攻撃者がどのように侵入してデータを盗んだのか(アタックベクター)を明確にしないことがあります。しかし、被害者にとって、これは重要度の低い情報の一つです。本当に知っておくべきなのは、次の点です。
- データが「単に」アクセスされただけなのか、実際に持ち出されたのか(別の情報が得られるまでは、最悪の事態を想定するのが無難です)
- どのデータが盗まれたのか。これによって、次に取るべき行動(パスワードの変更、銀行への連絡、カードの停止など)が決まります
- インシデントがいつ発生し、どのくらい続いたのか。影響を受けたアカウントで不審な動きがなかったかを照合する際に役立ちます
- 企業自身が、具体的にどのような対応を取るよう求めているのか
そもそも通知は本物なのか
併せて、通知が本物かどうかを確認することも重要です。詐欺師は、侵害通知がますます一般的になっていることに目をつけています。受け取った人が注意を払い、行動に移しやすい種類の通知だからです。
そのため、届いた覚えのない侵害通知のメールやメッセージのリンクは、絶対にクリックしないでください。通知に書かれているインシデント自体が、実際には発生していない場合もあります。元の侵害は本物でも、通知メッセージが詐欺という場合もあります。
いずれの場合も、まず侵害を受けたとされる組織に確認することが先決です。その際は、メッセージに返信したり、そこに記載された連絡先を使ったりするのではなく、別の手段で連絡先を確かめてください。
次に取るべき行動
通知が本物だと確認できたら、当該組織に、さらに詳しい情報を教えてもらえないか問い合わせましょう。そのうえで、漏えいした可能性のあるデータの種類に応じて、次の対応を検討してください。
- メールアドレス、自宅住所、氏名、電話番号などの個人情報の場合:その後に届くフィッシングメッセージや電話に警戒してください。こうしたメッセージ内のリンクはクリックせず、真偽を別途確認しないまま情報を伝えてはいけません
- 健康情報や顧客アカウントの詳細の場合:上記と同様、より標的を絞ったフィッシングの試みに注意してください
- ユーザー名とパスワードの場合:そのアカウント、およびパスワードを使い回しているすべての場所で、直ちに認証情報を変更してください。二要素認証(2FA)を有効にして、保護をもう一段強化しましょう
- 銀行口座やカードの情報の場合:銀行やカード会社に連絡し、事情を伝えてください。カードの再発行を依頼し、口座に不審な動きがないか監視しましょう
- 政府発行の身分証明書(パスポート、運転免許証など)の場合:発行元の指示に従ってください。再発行が必要になることもあります
- 金融情報や本人確認情報の場合:口座を監視し、関係する金融機関に連絡し、(必要に応じて)ログイン情報を変更してください。クレジットモニタリングやクレジットフリーズも検討しましょう
クレジットフリーズとクレジットモニタリング、どちらが最適か
侵害を受けた多くの組織は、インシデント後の1年間、無料のクレジットモニタリングを提供しています。クレジットフリーズを提供するところもあります。では、どちらが優れているのでしょうか。両者の違いを理解しておくことが重要です。
- クレジットモニタリングサービスは、信用情報に変化があった際に検知します。詐欺師があなたの情報を入手し、あなたの名義で新たな与信枠を取得しようとしている兆候を捉えられる可能性があります。
- クレジットフリーズは、信用情報報告書へのアクセスの大半を遮断します。そのため、詐欺師があなたの情報を使って新規口座を簡単に開設することはできません。
したがって、クレジットフリーズのほうが有効ですが、どちらかが提供されている場合は、利用しておくべきです。両者は組み合わせるのが最も効果的で、フリーズを設定したうえで、無料で提供されるモニタリングも利用しましょう。ただし、クレジットモニタリングはあくまで通知サービスにすぎません。その後の不正行為を実際に防げるわけではない点には注意が必要です。
取引する組織の数が増え、ハッカーがそれらの企業を侵害する腕を上げるにつれ、侵害通知を受け取る確率は高まり続けるでしょう。それでも、決して世界の終わりではありません。警戒を怠らず、情報を把握しておくことで、その後の不正被害のリスクを最小限に抑えましょう。
よくある質問(FAQ)
侵害通知が本物か詐欺かは、どうすれば見分けられますか
届いた覚えのない侵害通知のメールやメッセージのリンクは、絶対にクリックしないでください。まず、侵害を受けた組織に確認します。その際は、メッセージに返信したり、そこに記載された連絡先を使ったりせず、独自に連絡先を確かめてください。
聞いたこともない企業から侵害通知が届いたのはなぜですか
取引先企業が利用している給与計算事業者やデータ処理業者など、直接やり取りしたことのない委託先である可能性があります。詐欺の可能性もありますし、長い間取引がなく、過去の侵害に関する通知である可能性もあります。いずれの場合も、内容をよく読み、機密性の高い金融情報や個人情報が流出したように見える場合は、その企業に直接連絡して詳細を確認してください。
侵害でパスワードが流出した場合は、どうすればよいですか
そのアカウント、およびパスワードを使い回しているすべての場所で、直ちに認証情報を変更してください。二要素認証(2FA)を有効にして、保護をもう一段強化しましょう。
侵害で金融情報と本人確認情報が流出した場合は、どうすればよいですか
より深刻な状況です。関係するすべての口座で不審な動きがないか監視し、関係する金融機関に連絡してください。(必要に応じて)ログイン情報を変更し、クレジットモニタリングとクレジットフリーズも検討しましょう。
侵害後にクレジットモニタリングを利用すべきですか
クレジットモニタリングサービスは、信用情報に変化があった際に検知します。詐欺師があなたの情報を入手し、あなたの名義で新たな与信枠を取得しようとしている兆候を捉えられる可能性があります。その後の不正行為を実際に防げるわけではありませんが、警告の仕組みとしては有用です。無料で提供されるなら、利用しましょう。クレジットフリーズも追加する価値があります。米国では無料で、信用情報報告書へのアクセスの大半を遮断できます。