2026年10月12日の夜間、冷蔵設備の制御システムを狙ったサイバー攻撃により、フランス国内の数百店舗のスーパーマーケットが混乱に陥り、小売各社は生鮮食品や冷凍食品の廃棄を余儀なくされました。
被害を受けたのは、Intermarché、Netto、Coopérative U、Leclercの各店舗などです。攻撃者は機器の設定を遠隔から操作し、通常の霜取り機能を、食品を破壊する加熱動作に変えたとされています。
Mousquetairesグループは、IntermarchéとNettoの300店舗が被害を受けたことを確認しました。当初の推定である150店舗から倍増したことになります。Coopérative Uは、被害店舗は100店舗未満だと報告しています。Leclercの店舗でも損失が発生しましたが、提供された報告では、同チェーン全体の被害店舗数は確認されていません。
報告によると、攻撃者が狙ったのはデンマークのメーカーDanfossが供給する冷凍・冷蔵制御ソフトウェアの旧バージョンで、具体的にはバージョン4より前のリリースです。
ただし、提供された情報では、対象となったソフトウェア製品名、脆弱性の識別子、技術的な悪用手法は明らかにされていません。報告された攻撃では、冷凍・冷蔵設備の氷の付着を取り除くための正規機能である霜取りが悪用されました。
BFM Businessが引用した業界関係者によると、設備は通常、24時間のうち約2時間だけ霜取りを行うよう設定できます。
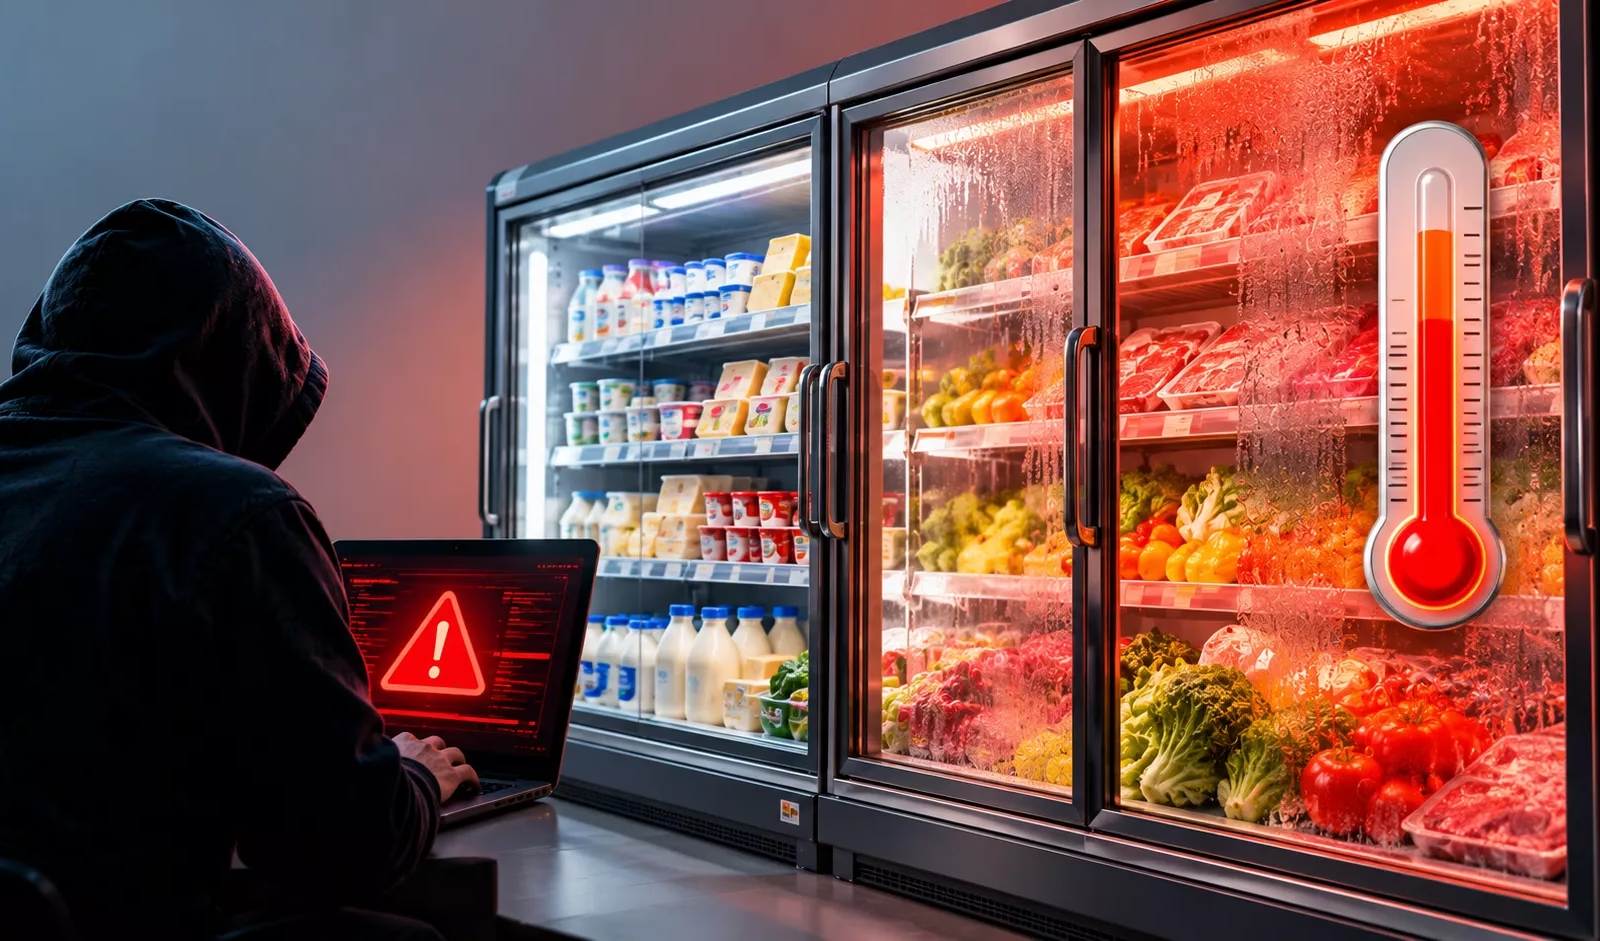
ところが攻撃者は、設定温度を50℃とした霜取りを連続して強制的に実行させたとされています。この数値は報告された設定上の目標値であり、すべての冷蔵庫が実際にこの温度に達したことを確認したものではありません。
報告に添えられた写真では、アイスクリームのショーケースが26℃を示していました。攻撃の一部は午前0時ごろに始まったとされ、従業員が出勤するまでの数時間にわたって温度が上昇し続けた可能性があります。
ある業界関係者は、冷蔵庫や冷凍庫の扉を開けた際に熱気が噴き出してきたと説明しています。その後、被害を受けた店舗では、一部の生鮮商品を救うことができたと伝えられています。
この一連の経緯は、サイバー空間の攻撃が物理的な被害をもたらす典型例です。制御設定が不正に変更されれば、ファイルの暗号化やデータの窃取がなくても、商品の保存に必要な環境が損なわれかねません。
アゲノーにあるIntermarchéの店舗では、冷凍在庫のすべてを失い、被害額は5万ユーロと見積もられています。ヴァッセロンヌのLeclerc店舗では、冷凍品と生鮮品の両方を廃棄し、約22万ユーロの損失を計上したと伝えられています。
業界関係者は、全国の被害額は数百万ユーロに達する可能性があると推定しています。IntermarchéとNettoは、被害を受けた冷蔵設備から商品を撤去するなどの予防措置を講じたと説明しました。
Intermarchéの社内連絡では、冷凍在庫の損失が報告され、特別な補充発注を優先的に処理する方針が示されたということです。
Coopérative Uは、冷蔵の専門業者と連携して被害店舗を支援するため、危機対応チームを設置しました。同社の経営陣は、食品の保存と供給に不可欠な設備が標的にされたとして、今回の攻撃を「極めて深刻で、前例がなく、許されない」と強く非難しています。
BFMTVによると、フランスのサイバーセキュリティ機関ANSSIがデンマーク企業のソフトウェアに脆弱性を特定し、首相の介入を受けてベンダーに連絡を取りました。
ANSSIは、他国にも被害が及ぶ可能性があることから欧州の関係機関とも連携しており、フランス国内で被害を受けた企業が他にないか調べています。冷蔵設備の保守サービスを担うAximaやダンフォスなどの事業者も、危機対応の調整に協力しました。
提供された情報では、攻撃者の特定、身代金の要求、マルウェアファミリー、確認された初期侵入経路はいずれも示されていません。このため、報告されている冷蔵制御の不正操作以外に、インシデントの技術的な範囲は依然として不明です。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-target-french-supermarkets-heating-refrigerators-to-50c/